- 一页一块:页号胶囊是 PDF 物理页序(1–48);幻灯片上印的页码可能另有编号,以胶囊为准。
- 逐句对照:蓝色左框内是西语原句(逐字照抄,含原文笔误),下面带「中」字标的是中文翻译;项目符号统一用 • 表示。
- 提示框:绿色「考点」= 这页怎么考;红色「陷阱」= 易错点与原文勘误;紫色「记忆钩子」= 口诀;橙色「补充」= 前后页串联。
- 术语悬停:西语句里带浅蓝底的词,鼠标停上去出中文;中文句里带虚下划线的词,停上去出西语原词。
- 公式:一律用本地 MathJax 渲染(断网也能显示),每个公式下附「符号 / 西语读法 / 中文含义」三列小表——口语考试念的就是这一列。
一、封面与动机:网络的三层平面
p.1–p.5Tema 1.2 Introducción a las Redes Definidas por Software (SDN) · 软件定义网络(SDN)导论
▸ 原页截图 p.1
Tema 1.2
主题 1.2
Introducción a las
Contenido · 目录
▸ 原页截图 p.2
►
►
►
► SDN 的
►
►
►
►
►
►
Motivación: Redes tradicionales en tres planos · 动机:传统网络的三层平面(数据平面)
▸ 原页截图 p.3
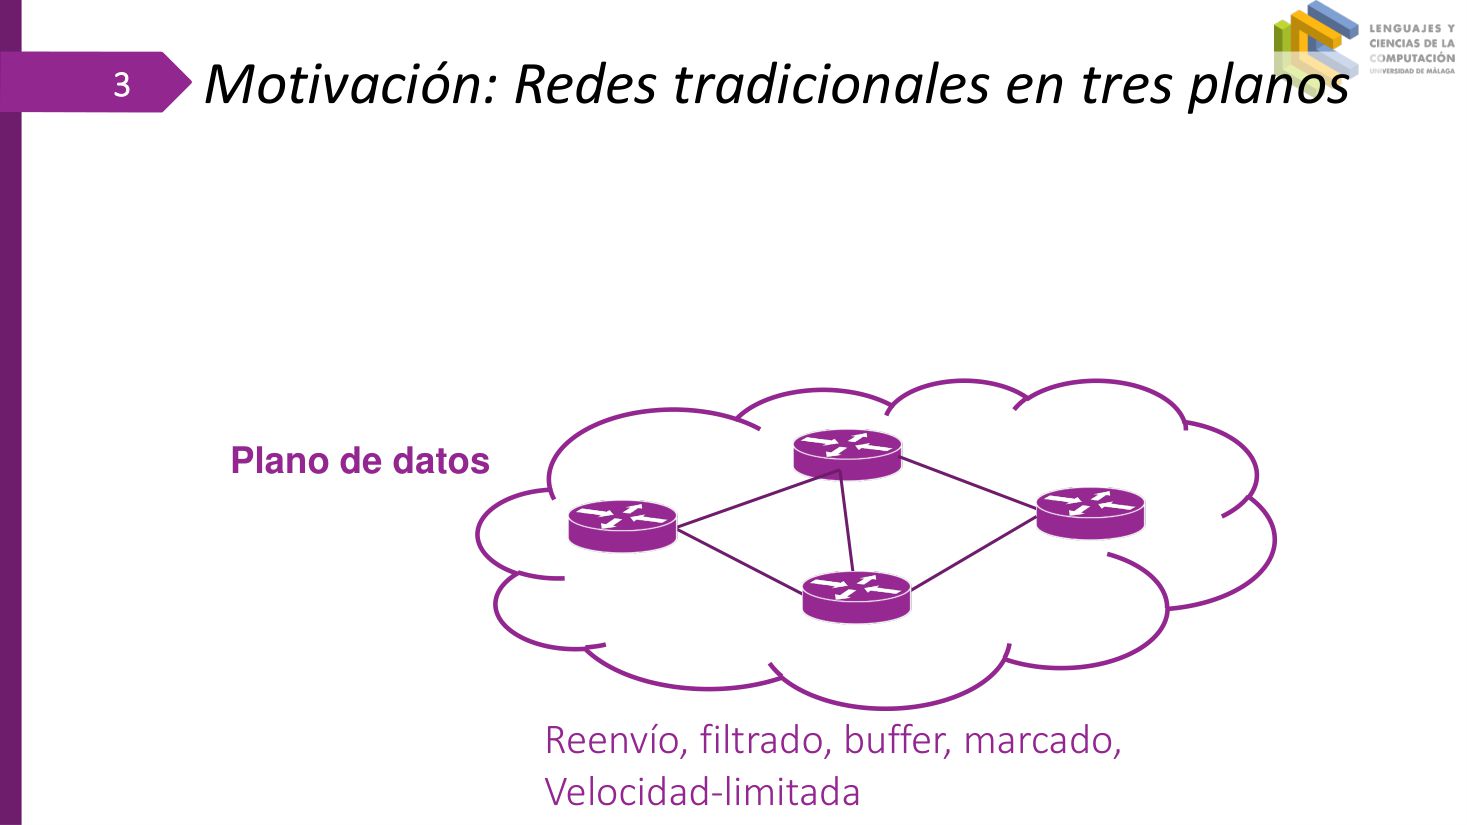
Motivación:
动机:
Motivación: Redes tradicionales en tres planos · 动机:传统网络的三层平面(控制平面)
▸ 原页截图 p.4
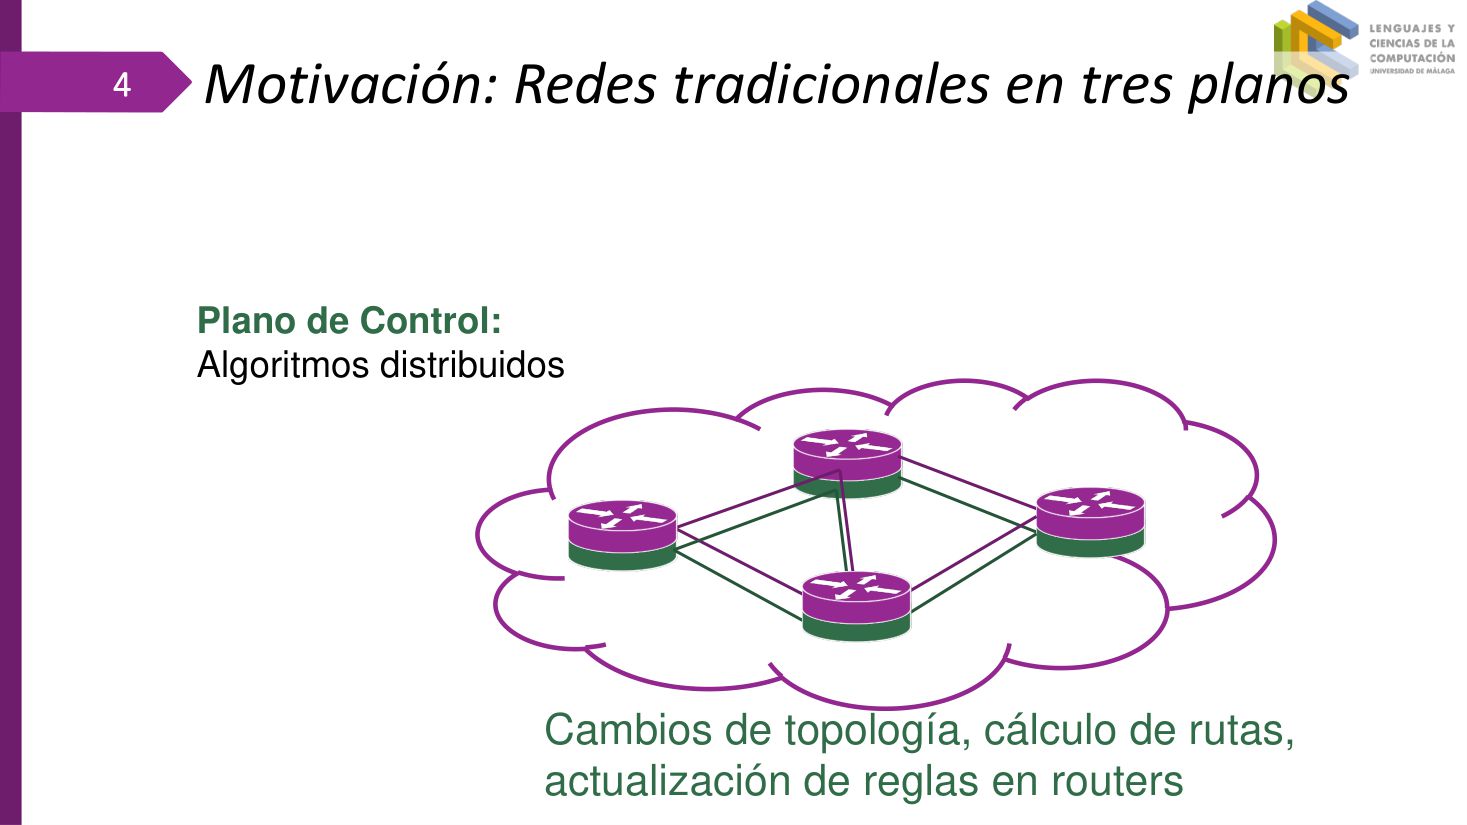
Cambios de
Motivación:
动机:
Motivación: Redes tradicionales en tres planos · 动机:传统网络的三层平面(管理平面)
▸ 原页截图 p.5
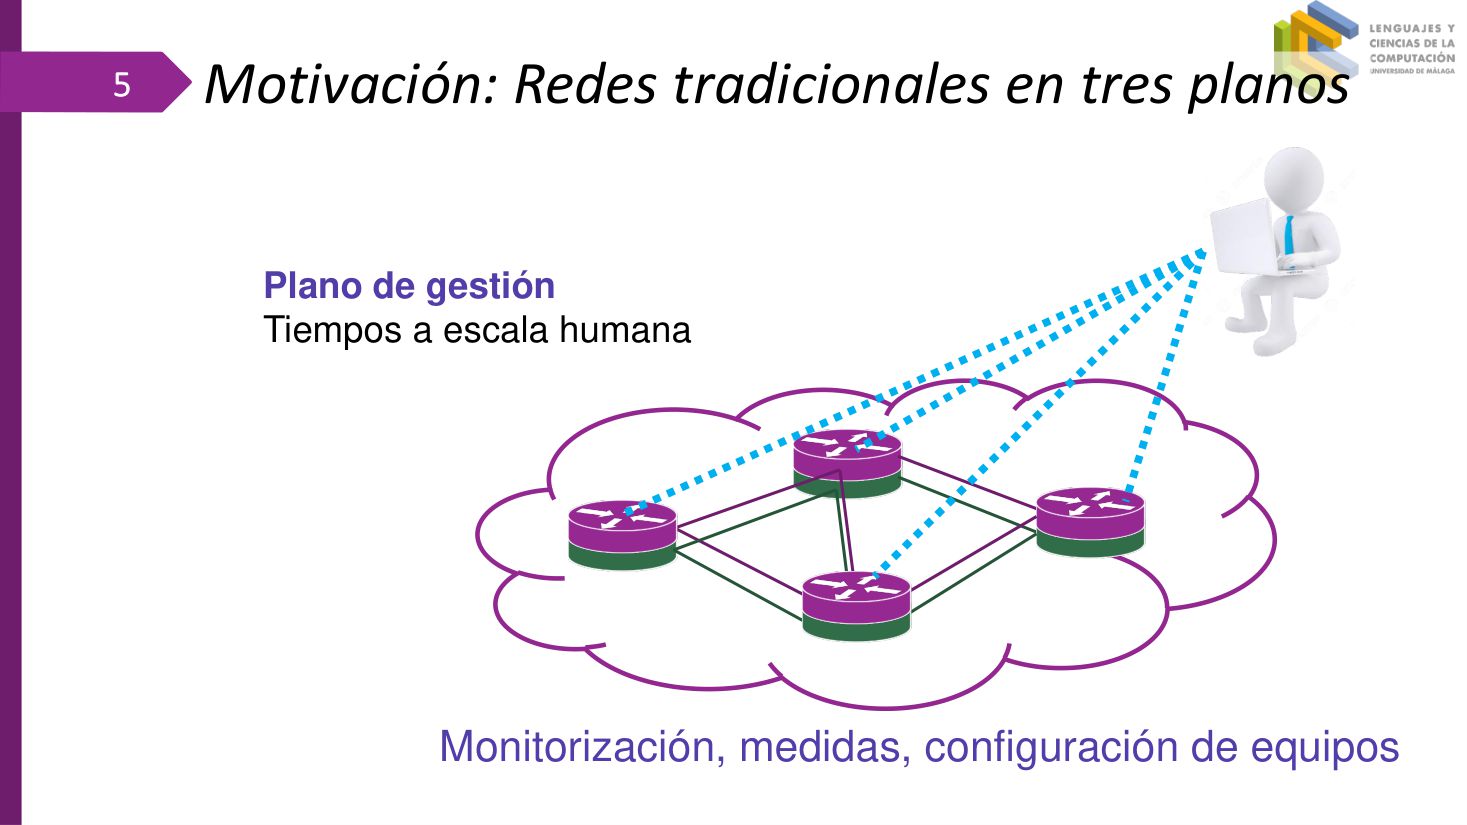
Motivación:
动机:
二、动机:僵化昂贵的传统架构 vs. SDN
p.6–p.10Motivación: arquitectura poco flexible y costosa · 动机:僵化且昂贵的架构
▸ 原页截图 p.6
►
►
►
►
►
►
► ¿
►
►
►
► Dificultades para la
►
► Solo los
► 只有
► Lentitud para introducir nuevas
► 新
Impacto en el
影响
Motivación: Redes actuales difíciles de gestionar · 动机:当今网络难以管理
▸ 原页截图 p.7
► Operar la red es
► 运维网络
► La
► 设备的
► La configuración y gestión manual aumentan el riesgo de
► 手动配置与管理会提高
► Software con “bugs” en los equipos
► 设备中的软件存在「bug」
► Un router tiene más de 20 millones de
► 一台路由器有超过 2000 万行
► Un error en un dispositivo o un segmento de la red puede provocar
► 一台设备或一个网段的错误会引发
►
►
► Las redes tradicionales tienen múltiples puntos que pueden ser vulnerables a fallos, ya sean fallos naturales, errores humanos o
► 传统网络有多个可能失效的脆弱点,无论原因是自然故障、人为失误还是
| 阶段 | 人工运维动作 | 后果 |
|---|---|---|
| 1 | configuración manual | 耗人力,占总成本大头 |
| 2 | monitoreo / troubleshooting | 响应慢,问题定位靠经验 |
| 3 | actualizaciones | 版本与配置漂移 |
| 4 | error humano en un equipo | fallo en cascada,影响被放大 |
Tendencia · 趋势:为什么需要新的网络架构
▸ 原页截图 p.8
La evolución de las redes con el surgimiento de nuevos
随着新
Esta nueva arquitectura debería ser capaz de abordar:
这种新架构应能应对以下几点:
►
►
Las redes actuales no sólo transportan tráfico tradicional de navegación web.
当今网络不再只承载传统的网页浏览流量。
Con la proliferación de dispositivos
随着
► Carga de trabajo de los
►
La configuración, monitoreo y mantenimiento de redes tradicionales puede ser complejo y manual.
传统网络的配置、监控与维护可能既复杂又依赖手工。
Estos procesos, si no se automatizan o simplifican, pueden generar ineficiencias y errores humanos.
这些流程若不自动化或简化,就会产生低效与人为错误。
► Servicios en la nube:
► 云服务:
La migración hacia la nube requiere que las redes sean más flexibles y
向云迁移要求网络更灵活、更
Las aplicaciones y servicios basados en la nube necesitan conexiones rápidas,
基于云的应用与服务需要快速、
Cambiar la forma de controlar y gestionar la red hacía una red más flexible, manejable y
改变控制与管理网络的方式,转向一种更灵活、更易操作、并可由用户、开发者或创新者
Switch convencional vs OpenFlow · 传统交换机与 OpenFlow 交换机
▸ 原页截图 p.9
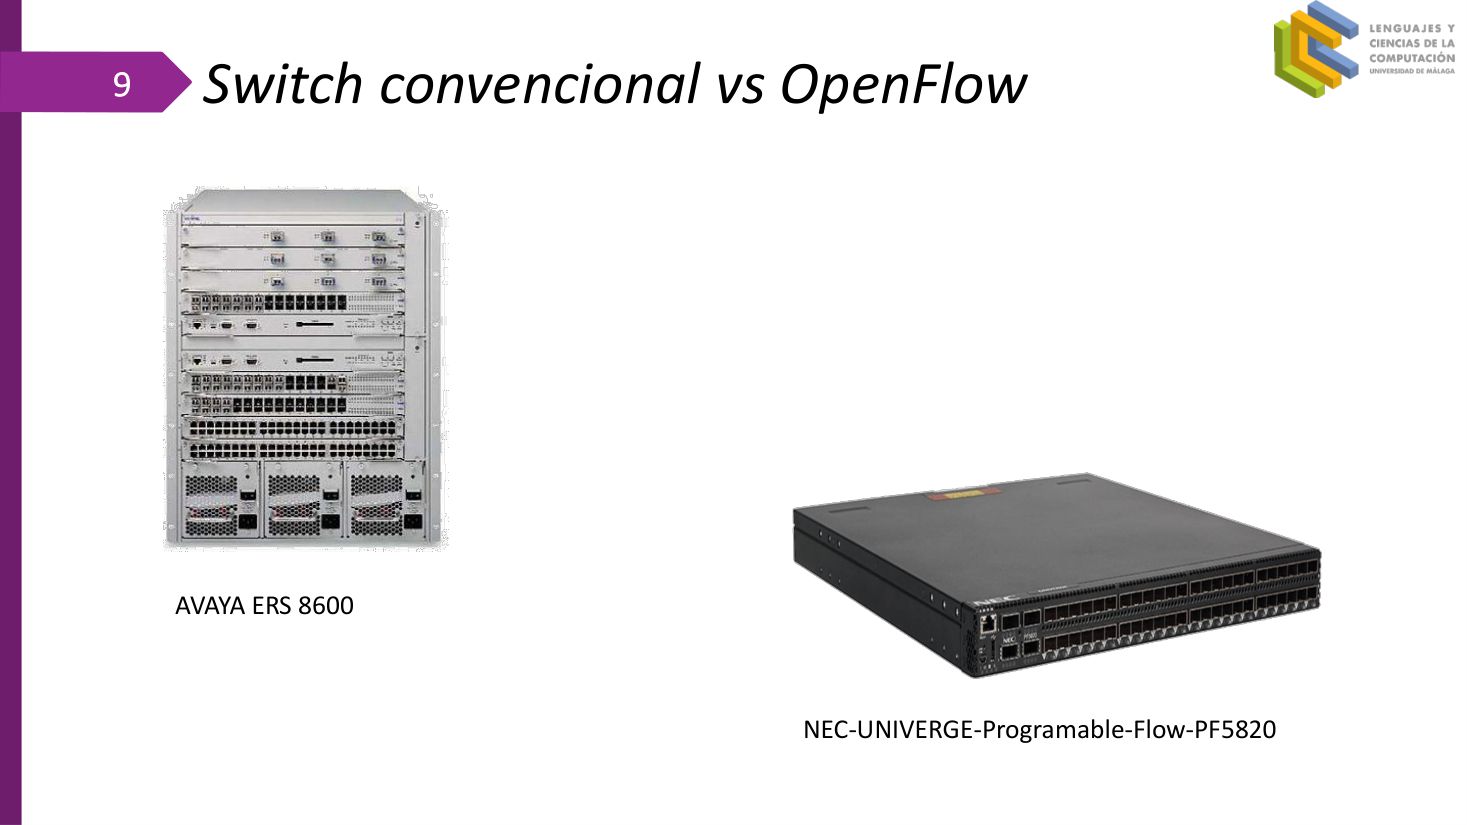
NEC-UNIVERGE-Programable-Flow-PF5820
NEC UNIVERGE Programmable Flow PF5820(商用 OpenFlow 交换机型号)
AVAYA ERS 8600
AVAYA ERS 8600(传统企业级交换机型号)
Comparativa: Red Tradicional vs. Red Definida por Software (SDN) · 传统网络与 SDN 对比
▸ 原页截图 p.10
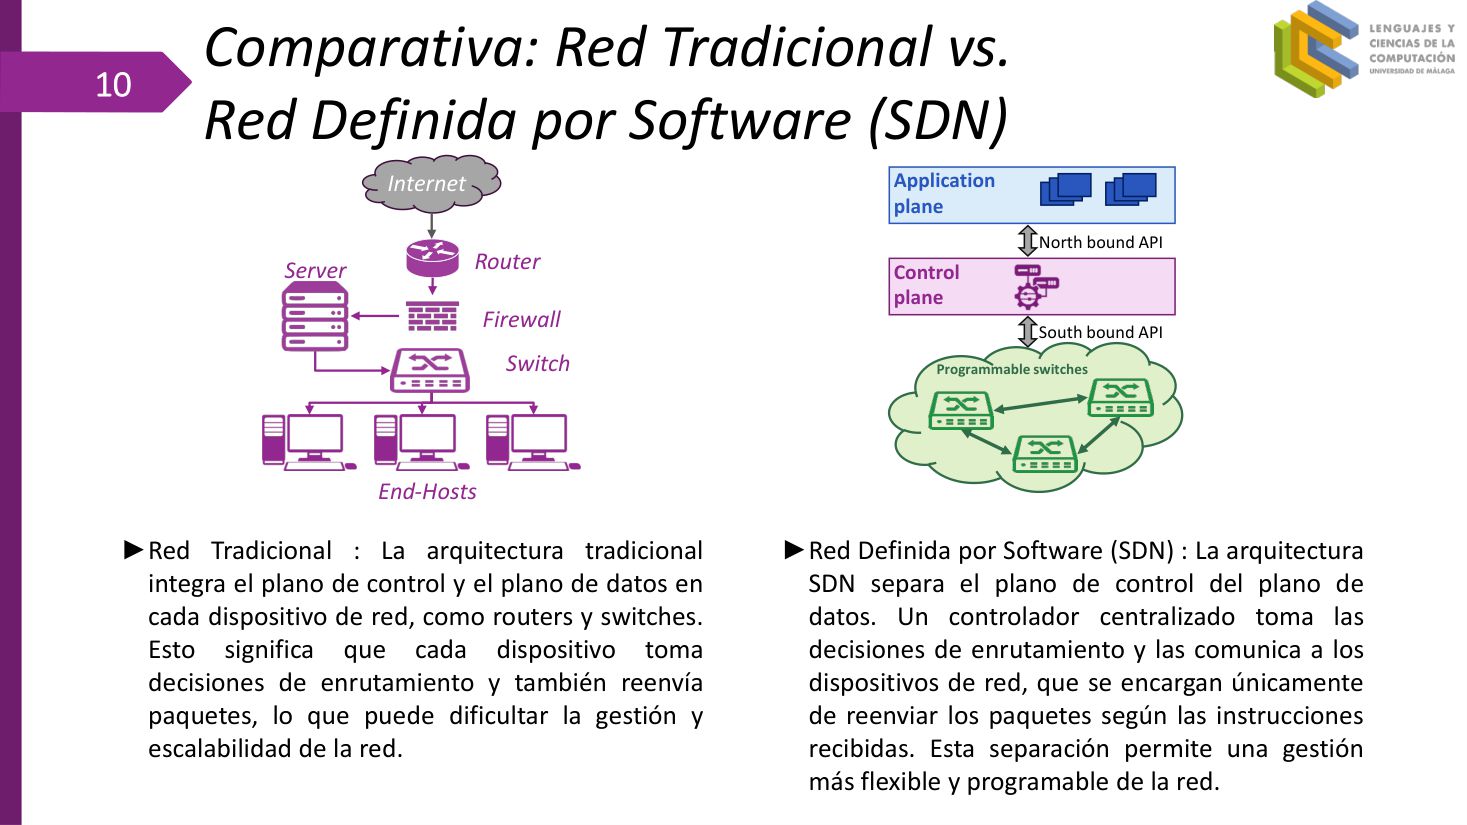
Comparativa: Red Tradicional vs. Red Definida por Software (SDN)
对比:传统网络 vs. 软件定义网络(SDN)
►
►
Esto significa que cada dispositivo toma decisiones de
这意味着每台设备既做
►
►
Un
一个
Esta
这种
| 步骤 | 传统网络 | SDN |
|---|---|---|
| 1 收到分组 | 设备本地查表,自行决定 | 查流表;命中即执行动作 |
| 2 无匹配 | 跑分布式协议自行收敛 | Packet-In 上送控制器 |
| 3 决策位置 | 每台设备各有一份 | 集中控制器持有全局视图 |
| 4 决策下发 | 无(决策即执行) | FlowMod 下发到交换机 |
| 5 全局优化 | 只能逐跳局部最优 | 可实现,但控制器成为单点,需冗余 |
三、SDN 基本概念:三要素、三层架构与流表规则
p.11–p.19Contenido · 目录(第二次出现)
▸ 原页截图 p.11
►
►
► Conceptos básicos de
►
►
►
► Ejemplos de
►
►
► 在线
Contenido
目录
Conceptos básicos en SDN · SDN 的三个基本概念
▸ 原页截图 p.12
Conceptos básicos en
►
►
Estas reglas determinan cómo se debe tratar y
这些规则决定流量经过这些节点时应当如何处理与
Lo que distingue a SDN es que estas reglas pueden cambiarse de forma dinámica en
SDN 的特点在于这些规则可以
►
►
Interactúa con los nodos de red para configurar, gestionar y
它与网络节点交互,以配置、管理并
Uno de los protocolos más populares para esta interacción entre el controlador y los nodos de red es
控制器与网络节点之间这种交互最流行的协议之一就是
A través de OpenFlow, el controlador puede enviar
通过 OpenFlow,控制器可以向设备下发
► Aplicaciones (
► 应用(
Por ejemplo, podría haber una NetApp diseñada específicamente para optimizar la entrega de aplicaciones multimedia, asegurando que el video o audio se transmita con la menor
例如,可以有一款 NetApp 专门优化多媒体应用的交付,确保视频或音频以尽可能低的
Otras NetApps pueden estar diseñadas para cuestiones de
另一些 NetApp 可以针对
| 概念 | 原文关键词 | 一句话职责 |
|---|---|---|
| 1 可配置节点 | Nodos de Red Configurables | 设备只按规则办事,规则可实时改 |
| 2 控制器 | Elemento Controlador | 集中式全局视图,配置/管理/优化流量 |
| 3 网络应用 | NetApps | 跑在控制器上的业务逻辑,如安全、负载均衡 |
| — 反例 | 规则写死在设备里 | 无法动态适应,退化为传统网络 |
Arquitectura de red SDN · SDN 网络架构(三层 + 两个 API)
▸ 原页截图 p.13
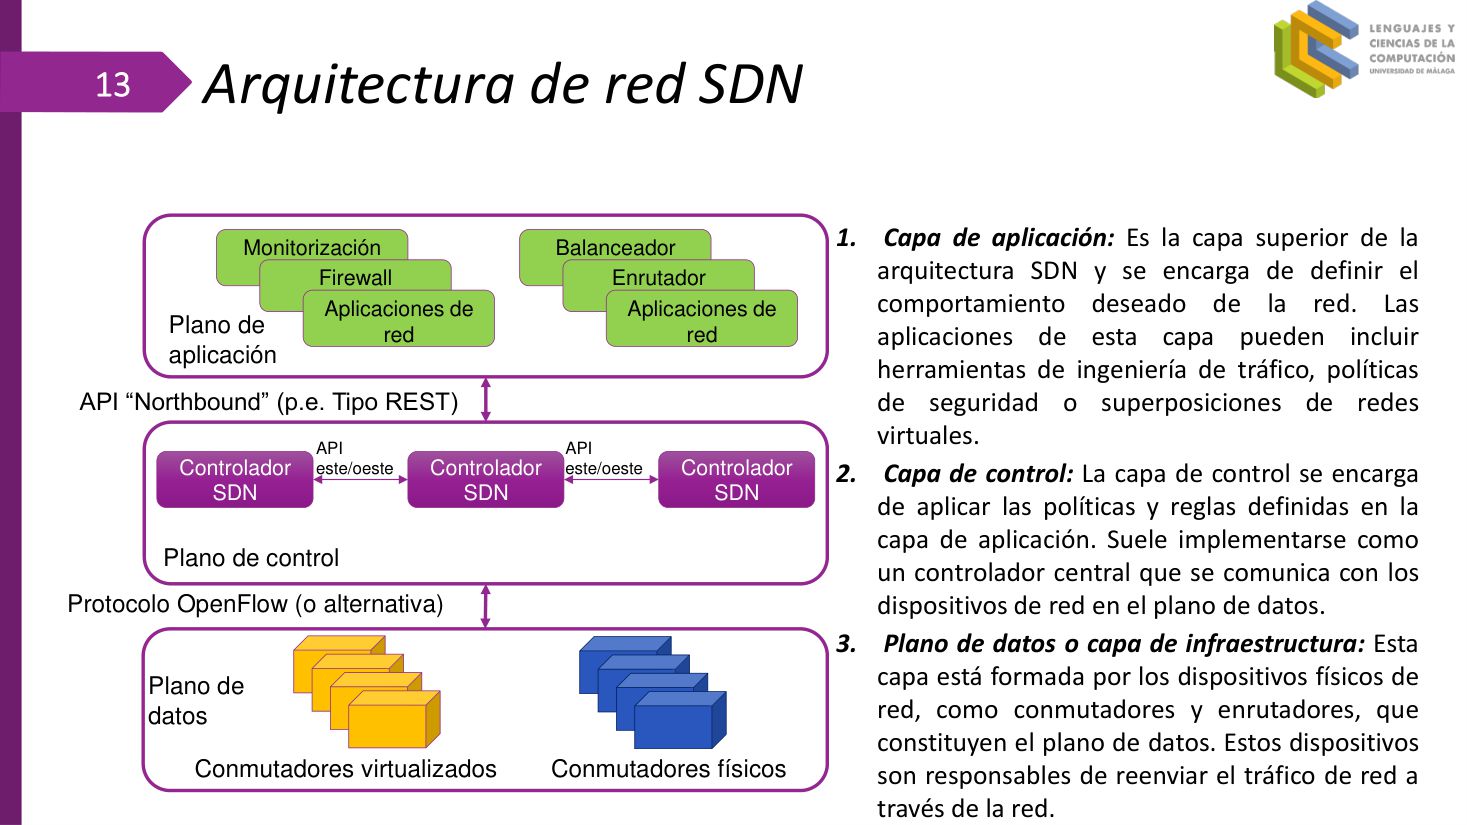
1.
1.
Las aplicaciones de esta capa pueden incluir herramientas de
该层的应用可以包括
2.
2.
Suele implementarse como un
它通常实现为一个
3.
3.
Estos dispositivos son responsables de
这些设备负责在网络中
Plano de aplicación
应用平面
Plano de control
控制平面
Plano de datos
数据平面
Monitorización /
监控 /
Aplicaciones de red
网络应用
Controlador SDN
SDN 控制器
Conmutadores virtualizados / Conmutadores físicos / Enrutador
虚拟化交换机 / 物理交换机 / 路由器
| 层次 | 原文名称 | 对上/对下接口 | 典型组成 |
|---|---|---|---|
| 1 应用层 | Capa de aplicación | 北向 API 之下、定义期望行为 | 流量工程、安全策略、虚拟网络叠加 |
| 2 控制层 | Capa de control | 北向 API(REST)+ 东西向 API + 南向 OpenFlow | SDN 控制器(可多台,横向互通) |
| 3 数据平面 | Plano de datos | 南向:OpenFlow 或替代协议 | 物理/虚拟交换机、路由器 |
| — 错位 | 把 NetApp 直接管交换机 | 跳过控制器 | 失去全局视图,SDN 架构不成立 |
Controlador como “Sistema operativo de red” · 控制器即网络操作系统
▸ 原页截图 p.14
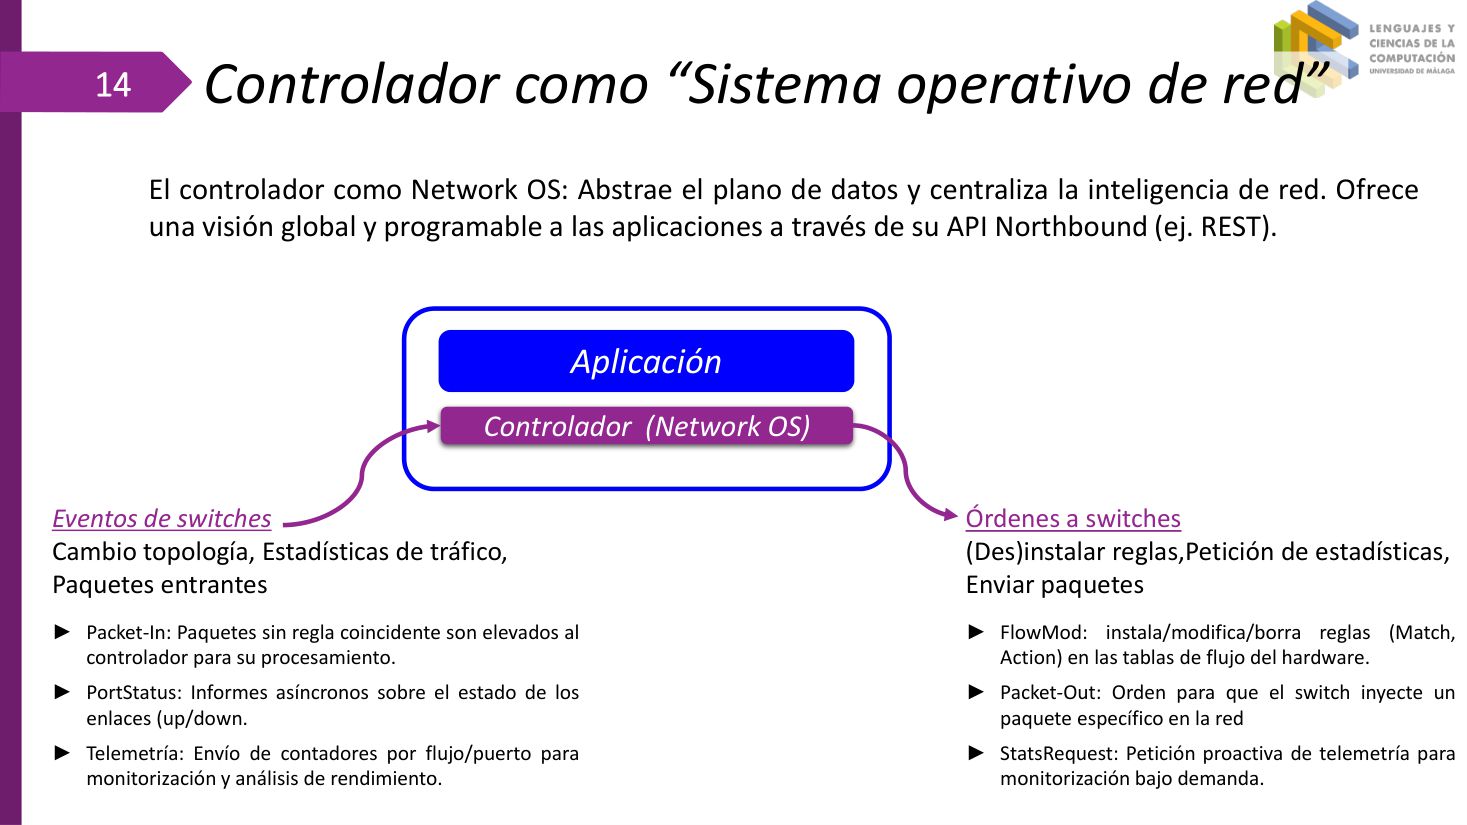
Eventos de switches
交换机上报的事件
►
►
►
►
►
►
Controlador como “Sistema operativo de red”
控制器作为「网络操作系统」
Controlador (Network OS) / Aplicación
控制器(Network OS)/ 应用
El controlador como Network OS: Abstrae el plano de datos y centraliza la
控制器作为 Network OS:它对数据平面做抽象,并把网络
Ofrece una visión global y programable a las aplicaciones a través de su
它通过
Órdenes a switches
下发给交换机的命令
(Des)instalar reglas, Petición de estadísticas, Enviar paquetes
(卸载)安装规则、请求统计、发送分组
►
►
►
►
►
►
| 方向 | 消息 | 触发/用途 | 对应原文 |
|---|---|---|---|
| 交换机 → 控制器 | Packet-In | 无匹配规则,上送处理 | Paquetes sin regla coincidente |
| 交换机 → 控制器 | PortStatus | 链路 up/down 异步上报 | Informes asíncronos |
| 交换机 → 控制器 | Telemetría | 按流/端口计数器 | Envío de contadores |
| 控制器 → 交换机 | FlowMod | 安装/修改/删除流表项 | instala/modifica/borra reglas |
| 控制器 → 交换机 | Packet-Out | 注入指定分组 | inyecte un paquete específico |
| 控制器 → 交换机 | StatsRequest | 主动索取统计 | Petición proactiva de telemetría |
| 反例 | 控制器直接改硬件计数器 | 不可能,计数器只读,只能请求上报 | — |
Ejemplos de reglas basadas en patrones · 基于匹配模式的规则示例与 Mininet 拓扑
▸ 原页截图 p.15
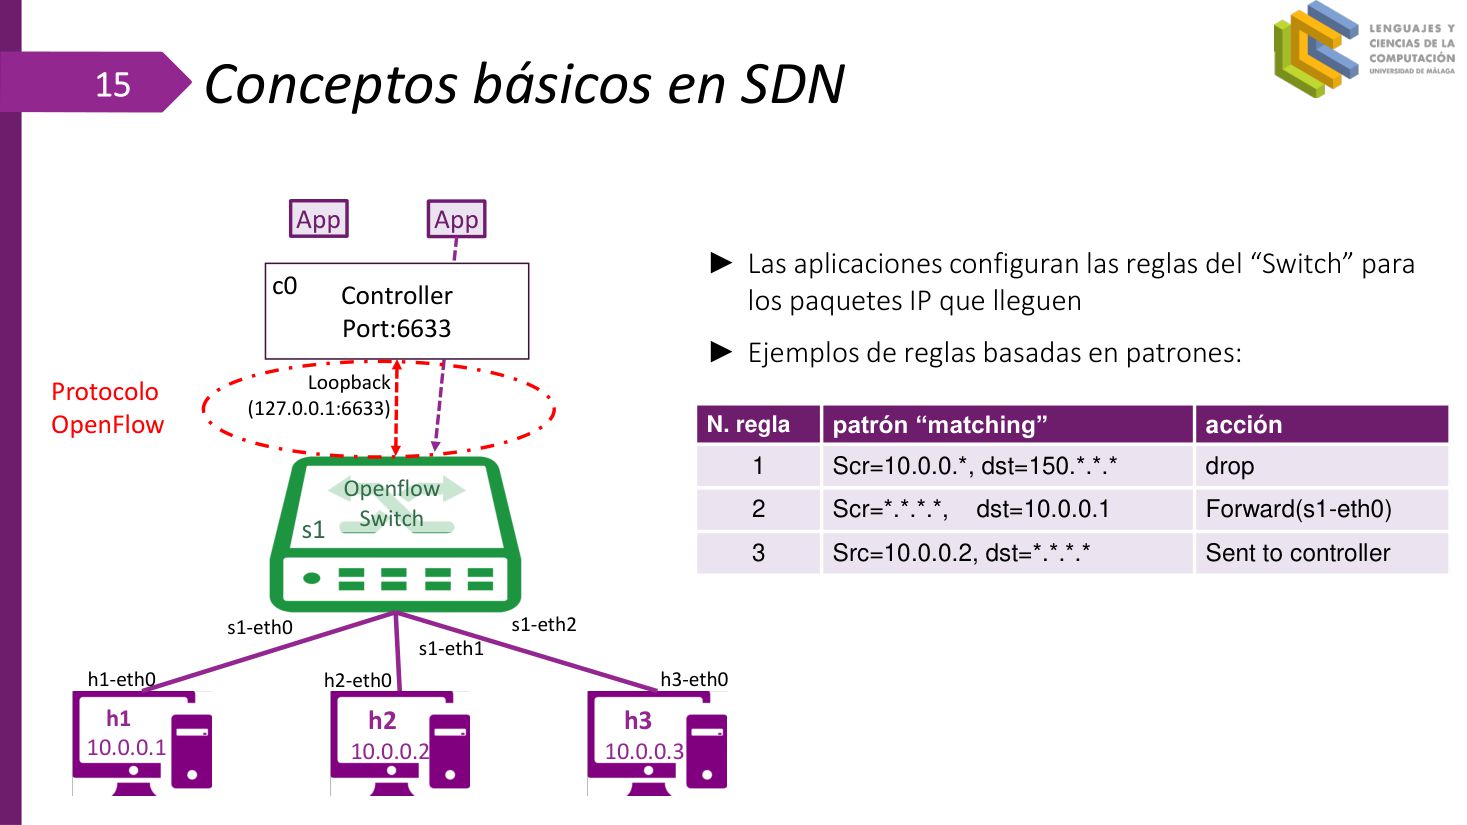
► Las aplicaciones configuran las reglas del “Switch” para los paquetes IP que lleguen
► 应用为到达的 IP 分组配置「交换机」的规则
► Ejemplos de reglas basadas en
► 基于
N. regla / patrón “matching” / acción
规则编号 / 匹配模式 / 动作
1 Scr=10.0.0.*, dst=150.*.*.* drop
1 源=10.0.0.*,目的=150.*.*.* 丢弃
2 Scr=*.*.*.*, dst=10.0.0.1 Forward(s1-eth0)
2 源=*.*.*.*,目的=10.0.0.1 转发(s1-eth0)
3 Src=10.0.0.2, dst=*.*.*.* Sent to controller
3 源=10.0.0.2,目的=*.*.*.* 上送控制器
s1 / s1-eth0 / s1-eth1 / s1-eth2
s1 / s1-eth0 / s1-eth1 / s1-eth2(交换机 s1 的三个端口)
h1 10.0.0.1 h2 10.0.0.2 h3 10.0.0.3
h1 10.0.0.1 h2 10.0.0.2 h3 10.0.0.3(三台主机的 IP)
h1-eth0 / h2-eth0 / h3-eth0
h1-eth0 / h2-eth0 / h3-eth0(三台主机的网卡)
Conceptos básicos en SDN
SDN 基本概念
| 规则 | 匹配(Match) | 动作(Action) | 效果 |
|---|---|---|---|
| 1 | Scr=10.0.0.*, dst=150.*.*.* | drop | 来自 10.0.0.0/24 且目的 150.x.x.x 的分组全部丢弃(阻断) |
| 2 | Scr=*.*.*.*, dst=10.0.0.1 | Forward(s1-eth0) | 目的为 h1 的分组从 s1-eth0 送出 |
| 3 | Src=10.0.0.2, dst=*.*.*.* | Sent to controller | h2 发出的所有分组上送控制器决策 |
| — | 无匹配 | table-miss | 默认丢弃或上送控制器,取决于 table-miss 表项 |
Las reglas integran elementos en hardware · 规则中的「匹配模式」
▸ 原页截图 p.16
Las reglas integran elementos en
规则把各要素落实进
Las SDN se basan en un conjunto de
SDN 基于一组
Las reglas pueden incluir varios componentes claves:
规则可以包含若干个关键组成部分:
Los patrones (“matching”) son
模式(“matching”)是作用于分组首部各比特的
Los patrones comunes incluyen direcciones IP de
常见模式包括
► Ejemplo: Dirección IP de origen = 10.0.0.2, Dirección IP de destino = 10.0.0.3.
► 示例:源 IP 地址 = 10.0.0.2,目的 IP 地址 = 10.0.0.3。
| 匹配字段 | 西语原文 | 取值示例 | 典型用途 |
|---|---|---|---|
| 源 IP | dirección IP de origen | 10.0.0.2 | 按发送方分流 / 阻断 |
| 目的 IP | dirección IP de destino | 10.0.0.3 | 按目的地转发 |
| TCP/UDP 端口 | puertos TCP/UDP | 80 / 443 / 53 | 应用识别、策略控制 |
| MAC 地址 | direcciones MAC | 00:00:00:00:00:01 | 二层转发 |
| 未定义字段 | — | — | 无法匹配,落入 table-miss |
Acciones · 规则的第二个组成部分:动作
▸ 原页截图 p.17
Las reglas integran elementos en
规则把各要素落实进
Las SDN se basan en un conjunto de
SDN 基于一组
Las reglas pueden incluir varios componentes claves:
规则可以包含若干关键组成部分:
Si un paquete coincide con un
若分组与某个
Las acciones típicas incluyen:
典型动作包括:
►
►
►
►
►
►
►
►
| 动作 | 原文定义 | 是否改变分组 | 典型场景 |
|---|---|---|---|
| Drop | Descartar el paquete | 分组消失 | 防火墙阻断、黑洞路由 |
| Forward | Reenviar a un puerto o dispositivo | 不改内容 | 单播转发到出端口 |
| Modify | Cambiar campos de la cabecera | 改首部字段 | NAT 改写、TTL 递减 |
| Send to Controller | Enviar al controlador SDN | 改去向 | table-miss、需集中决策 |
| — | 无任何动作 | 默认丢弃 | 未定义行为,分组被静默丢弃 |
Prioridades · 规则的第三个组成部分:优先级
▸ 原页截图 p.18
Las reglas integran elementos en
规则把各要素落实进
Las SDN se basan en un conjunto de reglas que especifican cómo se tratan los paquetes en función de los campos de sus cabeceras.
SDN 基于一组规则,依据分组首部字段规定其处理方式。
Las reglas pueden incluir varios componentes claves:
规则可以包含若干关键组成部分:
Cuando hay múltiples reglas con patrones que podrían coincidir con un paquete, la
当多条规则的
Las reglas con mayor prioridad se evalúan antes que las de menor prioridad.
优先级高的规则先于优先级低的规则被评估。
► Ejemplo: Si hay una regla con alta prioridad para bloquear todo el tráfico hacia una dirección IP y otra regla con menor prioridad para permitir el tráfico HTTP hacia esa misma IP, la regla de alta prioridad
► 示例:若有一条高优先级规则阻断发往某 IP 的全部流量,另有一条低优先级规则允许发往同一 IP 的 HTTP 流量,则高优先级规则
| 优先级 | 匹配模式 | 动作 | 是否生效 |
|---|---|---|---|
| 300 | ip_dst = 10.0.0.5, ip_proto = 6, tcp_dst = 80 | forward port 2 | 先评估,但被更高优先级覆盖 |
| 500 | ip_dst = 10.0.0.5 | drop | 先命中,直接丢弃 |
| 0 | table-miss(*) | send to controller | 仅当前面都没命中 |
| — | 期望「允许 HTTP」 | 被 drop 抢先 | 阻断生效,HTTP 不通 |
Contadores con Historia · 规则的第四个组成部分:带历史的计数器
▸ 原页截图 p.19
Las SDN se basan en un conjunto de reglas que especifican cómo se tratan los paquetes en función de los campos de sus cabeceras.
SDN 基于一组规则,依据分组首部字段规定其处理方式。
Las reglas pueden incluir varios componentes claves:
规则可以包含若干关键组成部分:
Los contadores pueden mantener un registro del número de veces que una regla se ha aplicado, tanto a nivel de
计数器可以记录某条规则被应用的次数,既有
Esto es útil para la
这对网络
► Ejemplo: Si una regla está diseñada para bloquear el tráfico hacia una dirección IP en particular, un contador podría llevar un registro de cuántos paquetes se han bloqueado.
► 示例:若某条规则用于阻断发往某个特定 IP 的流量,计数器就可以记录已经拦下了多少个分组。
Las reglas integran elementos en hardware
规则把各要素落实进硬件
| 计数器 | 统计口径 | 典型值 | 用途 |
|---|---|---|---|
| 0 | paquetes | 1 842 | 被该规则处理的分组数 |
| 1 | bytes | 1 512 704 | 被该规则处理的字节数 |
| 2 | duración (s) | 3 600 | 规则已存在时长 |
| — | 计数器溢出/未清零 | — | 统计失真,需按周期读取并归零 |
四、同一套流表,五种设备:Hub / Switch / Router / Firewall / NAT
p.20–p.24Las reglas unifican diferentes elementos sobre un mismo hardware: Hub · 用流表把集线器表达出来
▸ 原页截图 p.20
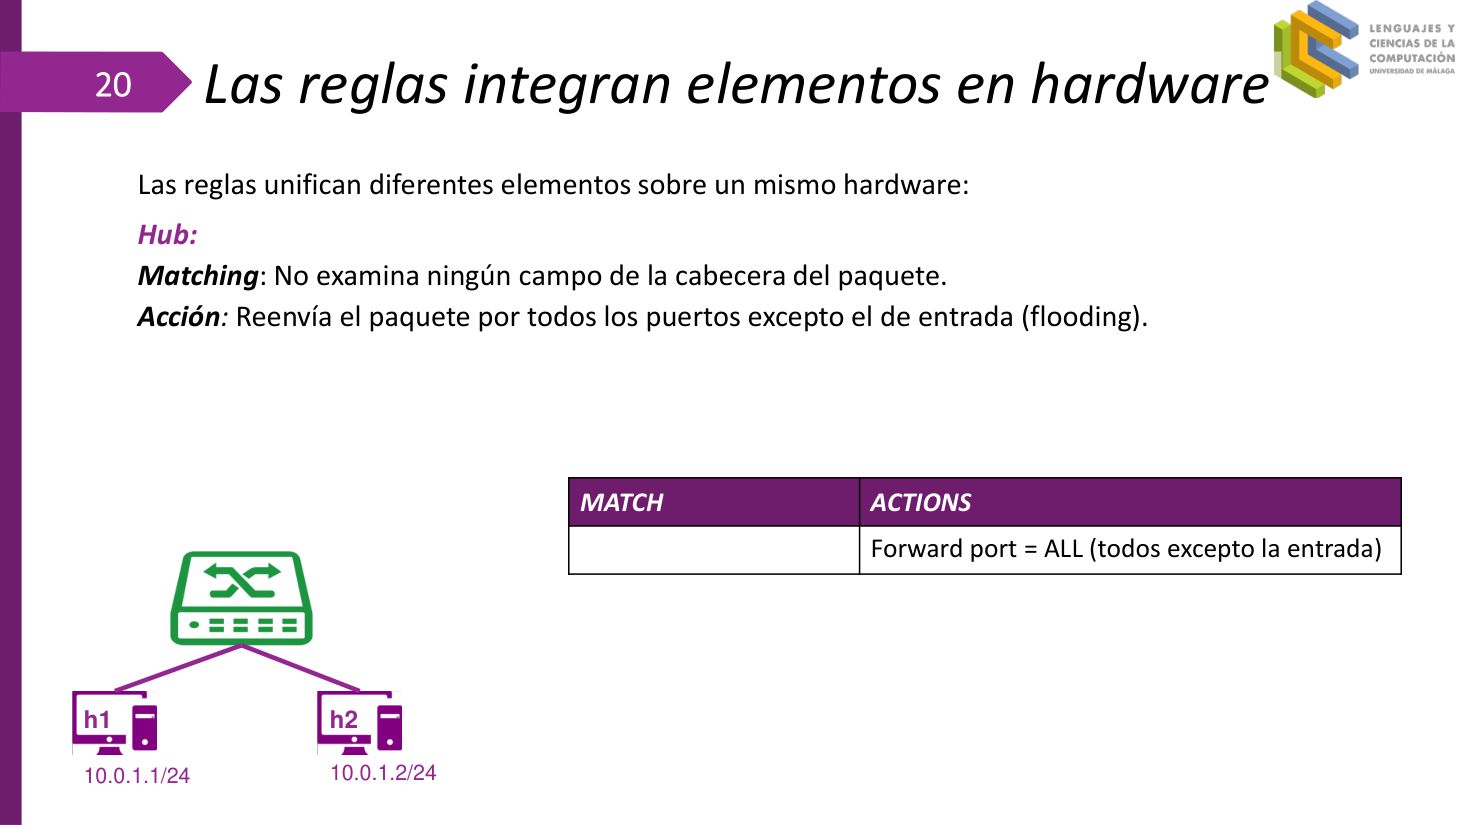
Las reglas unifican diferentes elementos sobre un mismo hardware:
规则把不同的网络要素统一到同一套硬件之上:
Matching: No examina ningún campo de la cabecera del paquete.
匹配:不检查分组首部的任何字段。
Acción: Reenvía el paquete por todos los puertos excepto el de entrada (
动作:把分组从除入端口之外的所有端口发出(
h1 10.0.1.1/24 h2 10.0.1.2/24
h1 10.0.1.1/24 h2 10.0.1.2/24(同网段两台主机)
MATCH / ACTIONS
匹配 / 动作
Forward port = ALL (todos excepto la entrada)
转发端口 = ALL(除入端口外的全部端口)
Las reglas integran elementos en hardware
规则把各要素落实进硬件
| 步骤 | Match | Action | 结果 |
|---|---|---|---|
| 1 | *(通配,不看任何字段) | Forward port = ALL | 入端口收包后向其余所有端口复制发送 |
| 2 | * | 排除入端口 | 不会把包原路发回,避免回环 |
| 3 | 同一网段 h1→h2 | flooding | h2 收到;其余主机也会收到并丢弃 |
| — | 把入端口也包含进 ALL | — | 造成重复回送与广播风暴风险 |
Las reglas unifican diferentes elementos sobre un mismo hardware: Switch · 用流表把二层交换机表达出来
▸ 原页截图 p.21
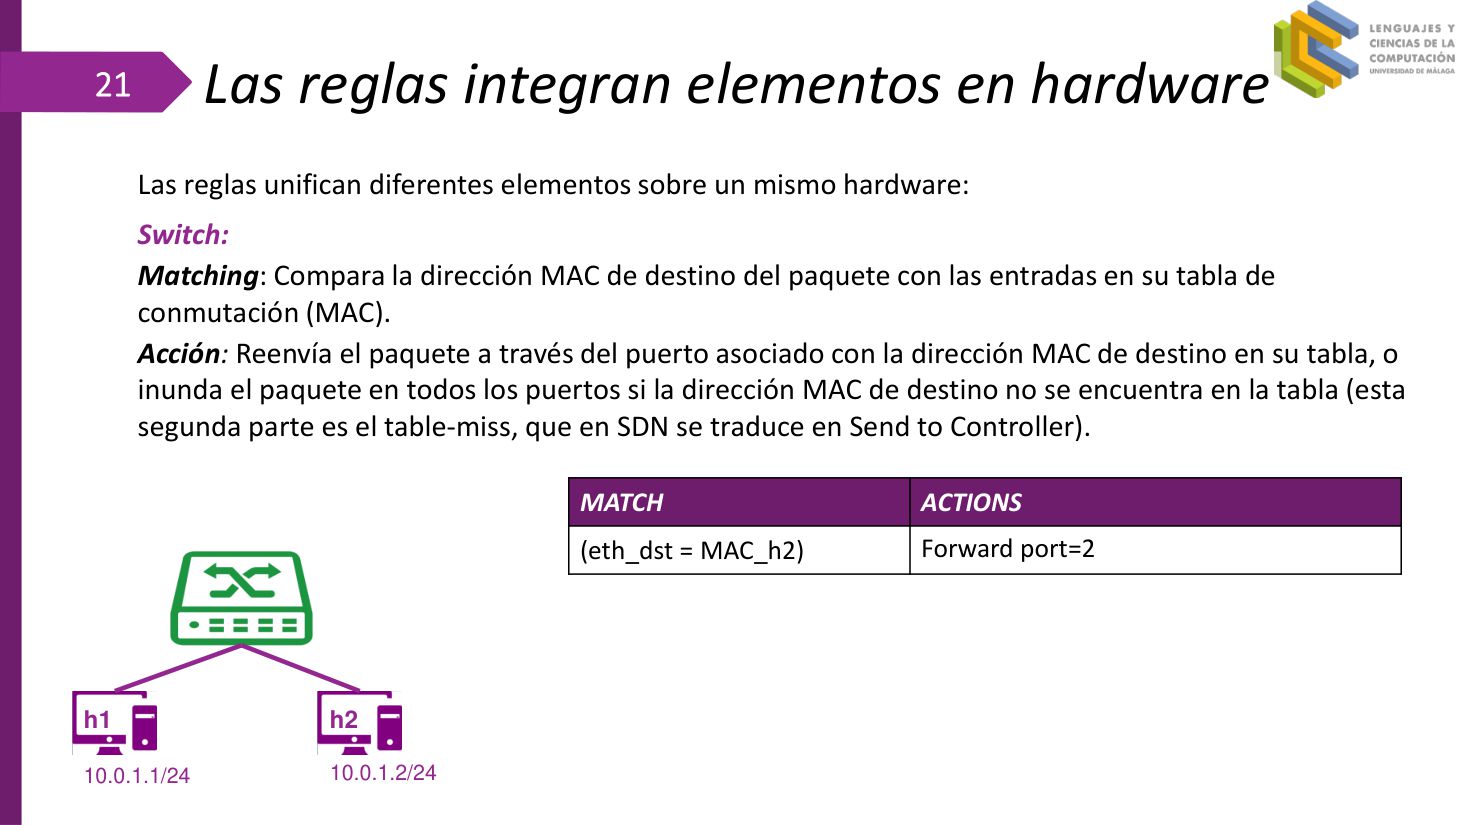
Las reglas unifican diferentes elementos sobre un mismo hardware:
规则把不同的网络要素统一到同一套硬件之上:
Matching: Compara la dirección MAC de destino del paquete con las entradas en su tabla de conmutación (MAC).
匹配:把分组的目的 MAC 地址与其交换(MAC)表中的表项比较。
Acción: Reenvía el paquete a través del puerto asociado con la dirección MAC de destino en su tabla, o inunda el paquete en todos los puertos si la dirección MAC de destino no se encuentra en la tabla
动作:把分组从表中目的 MAC 所关联的端口转发出去;若表中找不到该目的 MAC,则向所有端口泛洪
(esta segunda parte es el
(后半段就是
h1 10.0.1.1/24 h2 10.0.1.2/24
h1 10.0.1.1/24 h2 10.0.1.2/24(同网段两台主机)
MATCH / ACTIONS
匹配 / 动作
(eth_dst = MAC_h2) Forward port=2
(eth_dst = MAC_h2) 转发到端口 2
Las reglas integran elementos en hardware
规则把各要素落实进硬件
| 步骤 | Match | Action | 结果 |
|---|---|---|---|
| 1 | eth_dst = MAC_h2 | Forward port=2 | 命中,从端口 2 单播送出 |
| 2 | eth_dst = 未知 MAC | table-miss | 传统交换机泛洪;SDN 上送控制器 |
| 3 | 控制器决策后 | FlowMod 安装新表项 | 后续同目的流量直接命中转发 |
| — | 无 table-miss 表项 | — | 未知目的流量被直接丢弃,主机不可达 |
Las reglas unifican diferentes elementos sobre un mismo hardware: Router · 用流表把路由器表达出来
▸ 原页截图 p.22
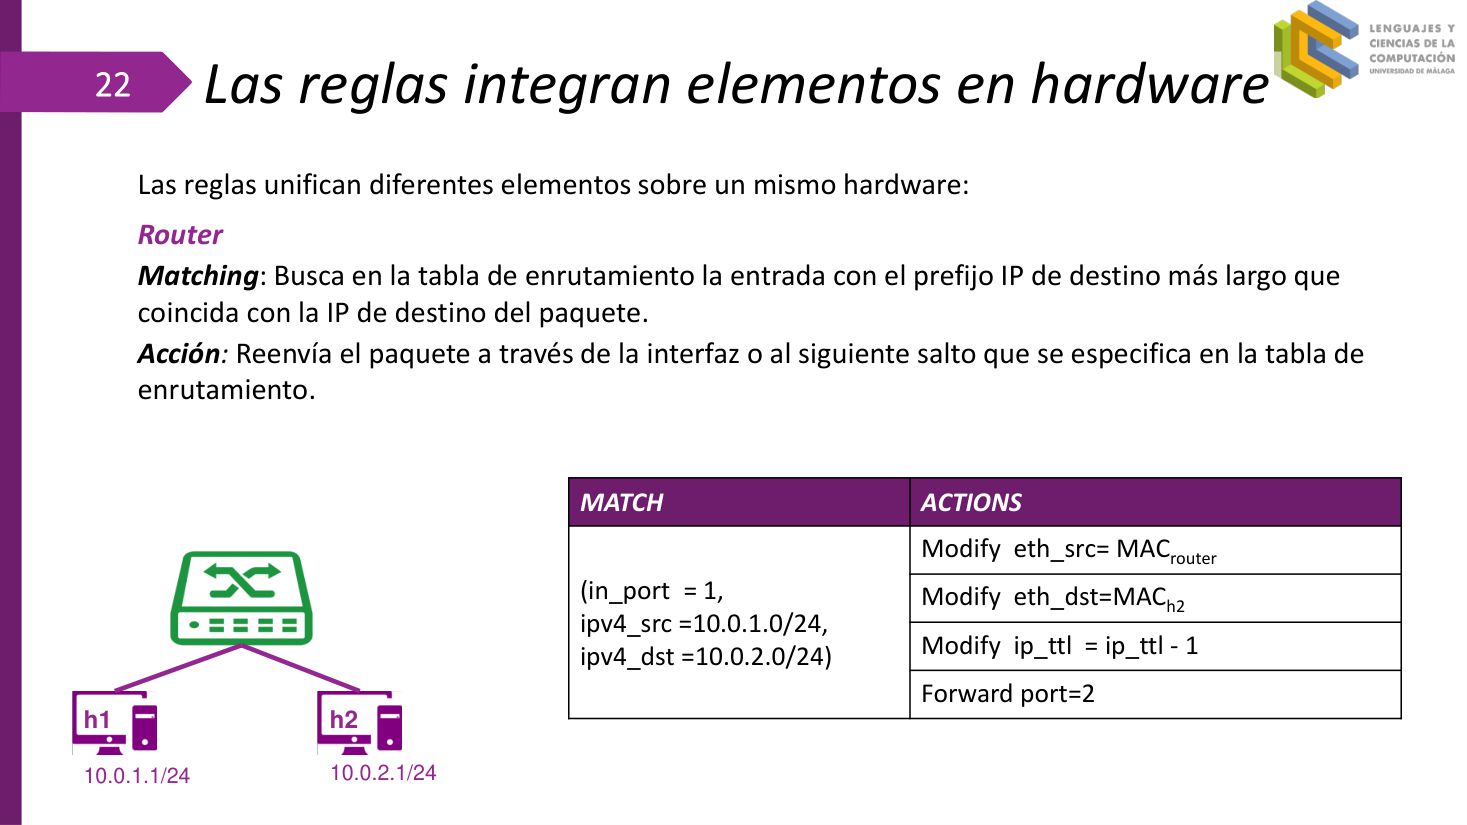
Las reglas unifican diferentes elementos sobre un mismo hardware:
规则把不同的网络要素统一到同一套硬件之上:
Matching: Busca en la tabla de enrutamiento la entrada con el
匹配:在路由表中查找与分组目的 IP 相匹配、且目的
Acción: Reenvía el paquete a través de la interfaz o al
动作:把分组从路由表中指定的接口或发往指定的
h1 10.0.1.1/24 h2 10.0.2.1/24
h1 10.0.1.1/24 h2 10.0.2.1/24(分处两个网段)
MATCH / ACTIONS
匹配 / 动作
(in_port = 1, ipv4_src =10.0.1.0/24, ipv4_dst =10.0.2.0/24)
(in_port = 1,ipv4_src = 10.0.1.0/24,ipv4_dst = 10.0.2.0/24)
Modify eth_src= MACrouter
修改 eth_src = MACrouter
Modify eth_dst=MACh2
修改 eth_dst = MACh2
Modify ip_ttl = ip_ttl - 1
修改 ip_ttl = ip_ttl - 1
Forward port=2
转发到端口 2
Las reglas integran elementos en hardware
规则把各要素落实进硬件
| 步骤 | 字段 | 值 | 作用 |
|---|---|---|---|
| 1 匹配 | in_port | 1 | 限定来自 h1 侧接口 |
| 1 匹配 | ipv4_src | 10.0.1.0/24 | 源网段 |
| 1 匹配 | ipv4_dst | 10.0.2.0/24 | 目的网段(最长前缀命中) |
| 2 改写 | eth_src | MACrouter | 源 MAC 换成本路由器 |
| 2 改写 | eth_dst | MACh2 | 目的 MAC 换成下一跳 h2 |
| 2 改写 | ip_ttl | ip_ttl - 1 | 减一,防环 |
| 3 转发 | port | 2 | 从端口 2 送出 |
| — | ip_ttl | = 0 | 应丢弃并回 ICMP Time Exceeded |
Las reglas unifican diferentes elementos sobre un mismo hardware: Firewall · 用流表把防火墙表达出来
▸ 原页截图 p.23
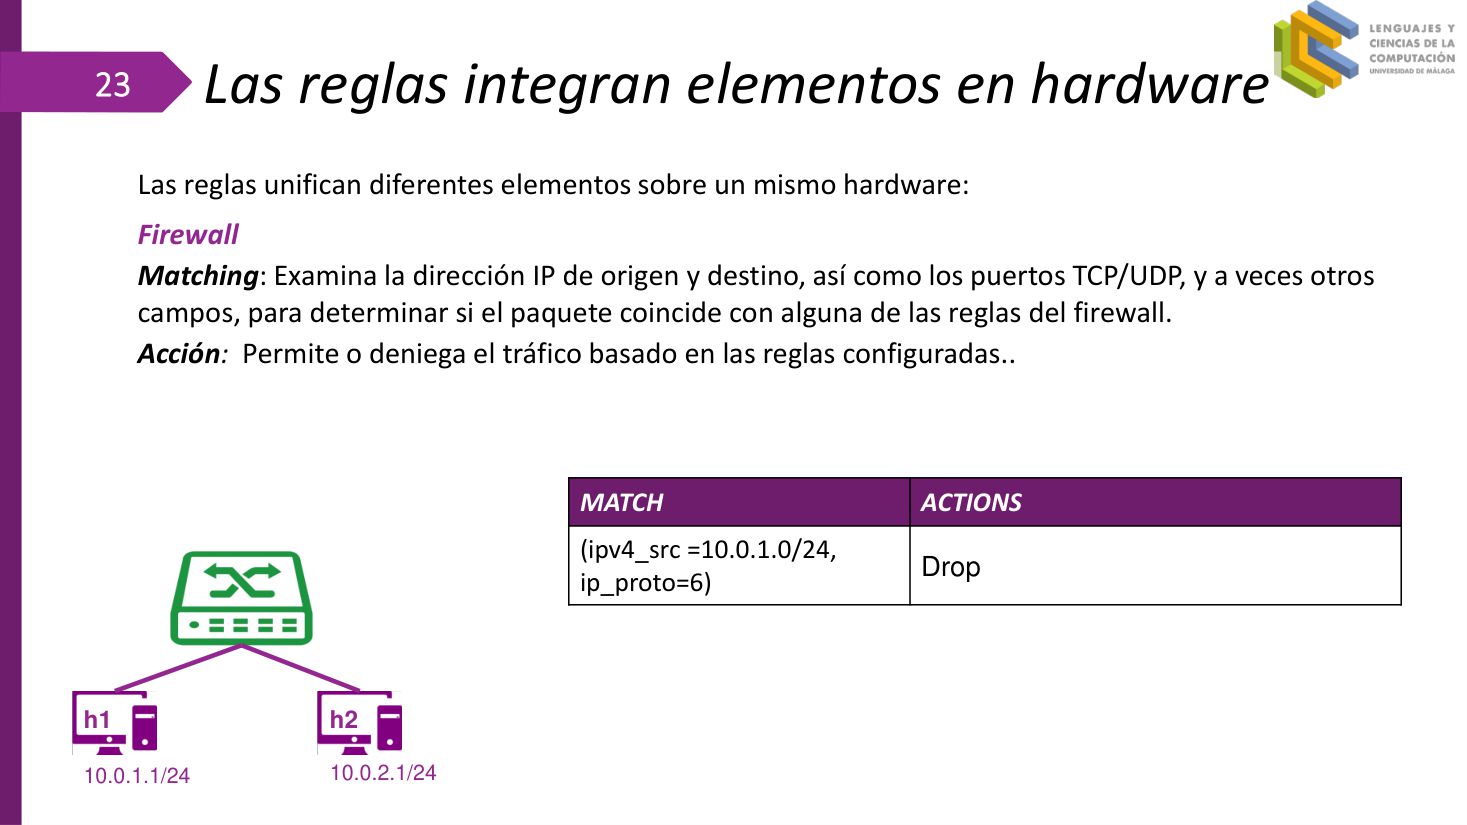
Las reglas unifican diferentes elementos sobre un mismo hardware:
规则把不同的网络要素统一到同一套硬件之上:
Matching: Examina la dirección IP de origen y destino, así como los puertos TCP/UDP, y a veces otros campos, para determinar si el paquete coincide con alguna de las reglas del firewall.
匹配:检查源/目的 IP 地址以及 TCP/UDP 端口,有时还看其他字段,以判断分组是否与防火墙的某条规则相符。
Acción: Permite o
动作:依据已配置的规则
h1 10.0.1.1/24 h2 10.0.2.1/24
h1 10.0.1.1/24 h2 10.0.2.1/24(分处两个网段)
MATCH / ACTIONS
匹配 / 动作
(ipv4_src =10.0.1.0/24, ip_proto=6)
(ipv4_src = 10.0.1.0/24,ip_proto = 6)
Las reglas integran elementos en hardware
规则把各要素落实进硬件
| 步骤 | Match | 含义 | Action |
|---|---|---|---|
| 1 | ipv4_src = 10.0.1.0/24 | 来自 h1 所在网段的全部源地址 | — |
| 2 | ip_proto = 6 | 6 = TCP | — |
| 3 | 两条同时满足 | 来自该网段的 TCP 流量 | Drop |
| 4 | 不满足 | 其他流量 | 交由后续规则或默认策略处理 |
| — | ip_proto = 17 | UDP 不命中该规则 | 仍可通行,属策略漏洞 |
Las reglas unifican diferentes elementos sobre un mismo hardware: NAT · 用流表把网络地址转换表达出来
▸ 原页截图 p.24
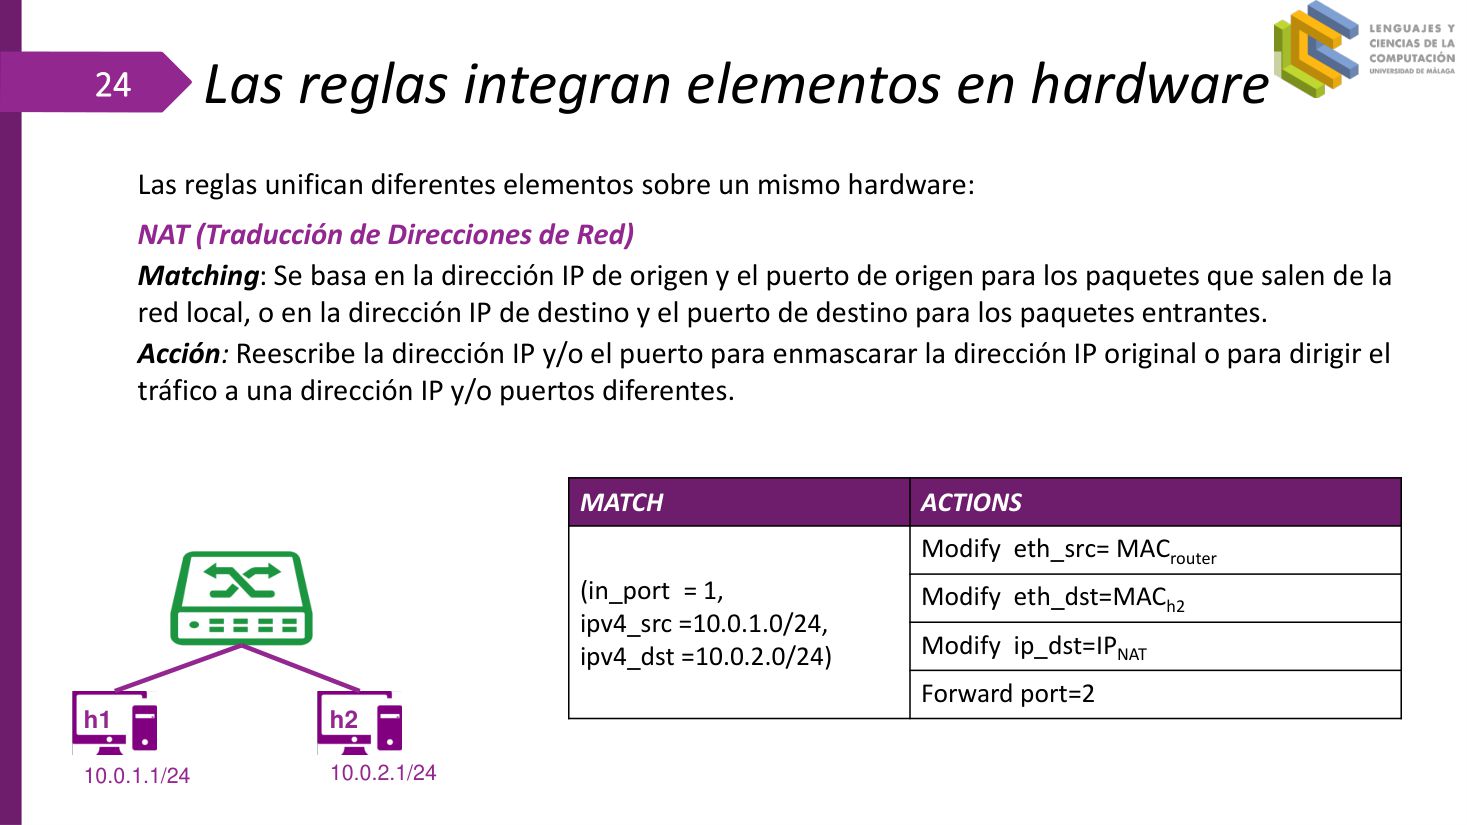
Las reglas unifican diferentes elementos sobre un mismo hardware:
规则把不同的网络要素统一到同一套硬件之上:
Matching: Se basa en la dirección IP de origen y el puerto de origen para los paquetes que salen de la red local, o en la dirección IP de destino y el puerto de destino para los paquetes entrantes.
匹配:对离开本地网络的分组,依据源 IP 与源端口;对进入的分组,依据目的 IP 与目的端口。
Acción:
动作:
h1 10.0.1.1/24 h2 10.0.2.1/24
h1 10.0.1.1/24 h2 10.0.2.1/24(内网主机与外网侧主机)
MATCH / ACTIONS
匹配 / 动作
(in_port = 1, ipv4_src =10.0.1.0/24, ipv4_dst =10.0.2.0/24)
(in_port = 1,ipv4_src = 10.0.1.0/24,ipv4_dst = 10.0.2.0/24)
Modify eth_src= MACrouter
修改 eth_src = MACrouter
Modify eth_dst=MACh2
修改 eth_dst = MACh2
Modify ip_dst=IPNAT
修改 ip_dst = IPNAT
Forward port=2
转发到端口 2
Las reglas integran elementos en hardware
规则把各要素落实进硬件
| 步骤 | 字段 | 动作 | 说明 |
|---|---|---|---|
| 1 匹配 | in_port=1, ipv4_src, ipv4_dst | — | 出方向:按源 IP/端口识别内网流量 |
| 2 改写 | eth_src | MACrouter | 二层源地址换为路由器 |
| 2 改写 | eth_dst | MACh2 | 二层目的地址换为下一跳 |
| 2 改写 | ip_dst | IPNAT | 三层目的地址改写为 NAT 地址 |
| 3 转发 | port | 2 | 从端口 2 送出 |
| — | 回程分组 | 无对应反向规则 | 无法还原原始 IP/端口,连接中断 |
五、OpenFlow:协议定义、流水线与消息类型
p.25–p.32Contenido · 目录(第三次出现)
▸ 原页截图 p.25
►
►
► Conceptos básicos de
►
►
►
► Ejemplos de
►
►
► 在线
Contenido
目录
Evolución de los Controladores SDN · SDN 控制器的演进(章节导引页)
▸ 原页截图 p.26
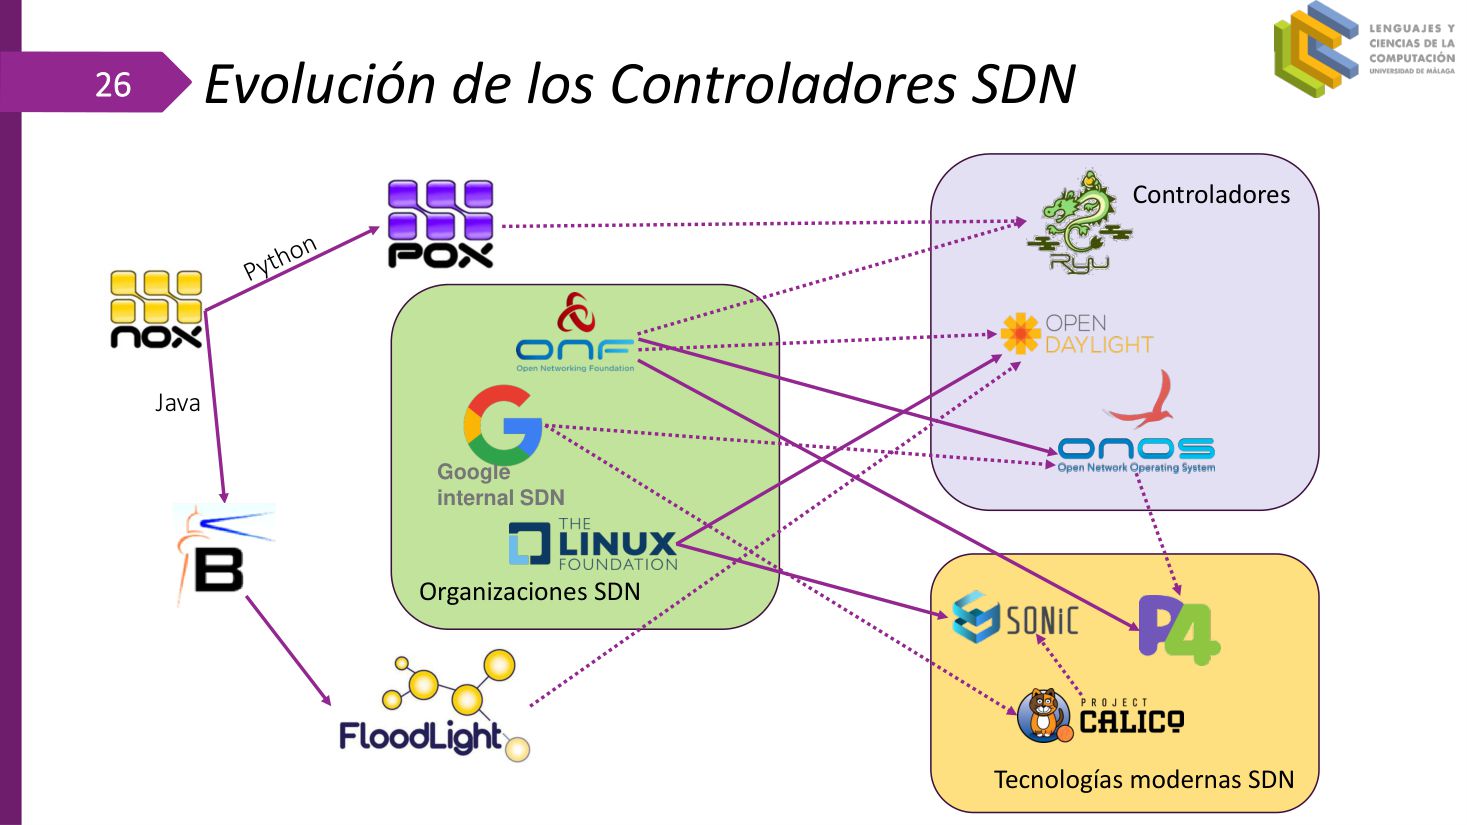
Evolución de los Controladores SDN
SDN 控制器的演进
Google internal SDN
Google 内部 SDN
Java
Java
| 序号 | 原文条目 | 中文 | 下文落点 |
|---|---|---|---|
| 1 | Controladores | 控制器 | 各类控制器的对比与选择 |
| 2 | Organizaciones SDN | SDN 组织 | ONF 等标准化组织 |
| 3 | Tecnologías modernas SDN | 现代 SDN 技术 | OpenFlow 之外的演进路线 |
| 4 | Google internal SDN | Google 内部 SDN | 骨干网大规模部署案例 |
| 5 | Java | Java | 控制器以 Java 实现为主流 |
| — | 把本页当正文 | — | 本页只是章节导引,无独立定义可考 |
OpenFlow · OpenFlow 的定义与作用
▸ 原页截图 p.27
一种
Permite
它允许对交换机的流表进行
A través del proceso de “matching” se establecen coincidencias para llevar a cabo determinadas
通过 “matching” 过程建立匹配,以执行特定的
Estas acciones permiten
这些动作可实现分组的
Hay que centrarse en el
应把重点放在各控制器的
| 要素 | 原文表述 | 说明 |
|---|---|---|
| 两端 | un servidor y conmutadores de red | 服务器(控制器)↔ 交换机 |
| 目的 | comportamiento de reenvío | 决定入向分组怎么转发 |
| 手段 | programar las tablas de flujos | 下发/修改流表项 |
| 机制 | proceso de “matching” | 匹配 → 执行动作 |
| 动作集 | reenvío / descartar / encapsulación | 转发 / 丢弃 / 封装 |
| 误区 | estudiar el protocolo en sí mismo | 原文明确要求转向控制器 API |
Procesamiento de Paquetes en un Switch OpenFlow · OpenFlow 交换机中的分组处理流程
▸ 原页截图 p.28
Espeficiación Openflow: https://www.opennetworking.org/wp-content/uploads/2014/10/openflow-switch-v1.5.1.pdf
OpenFlow 规范:https://www.opennetworking.org/wp-content/uploads/2014/10/openflow-switch-v1.5.1.pdf
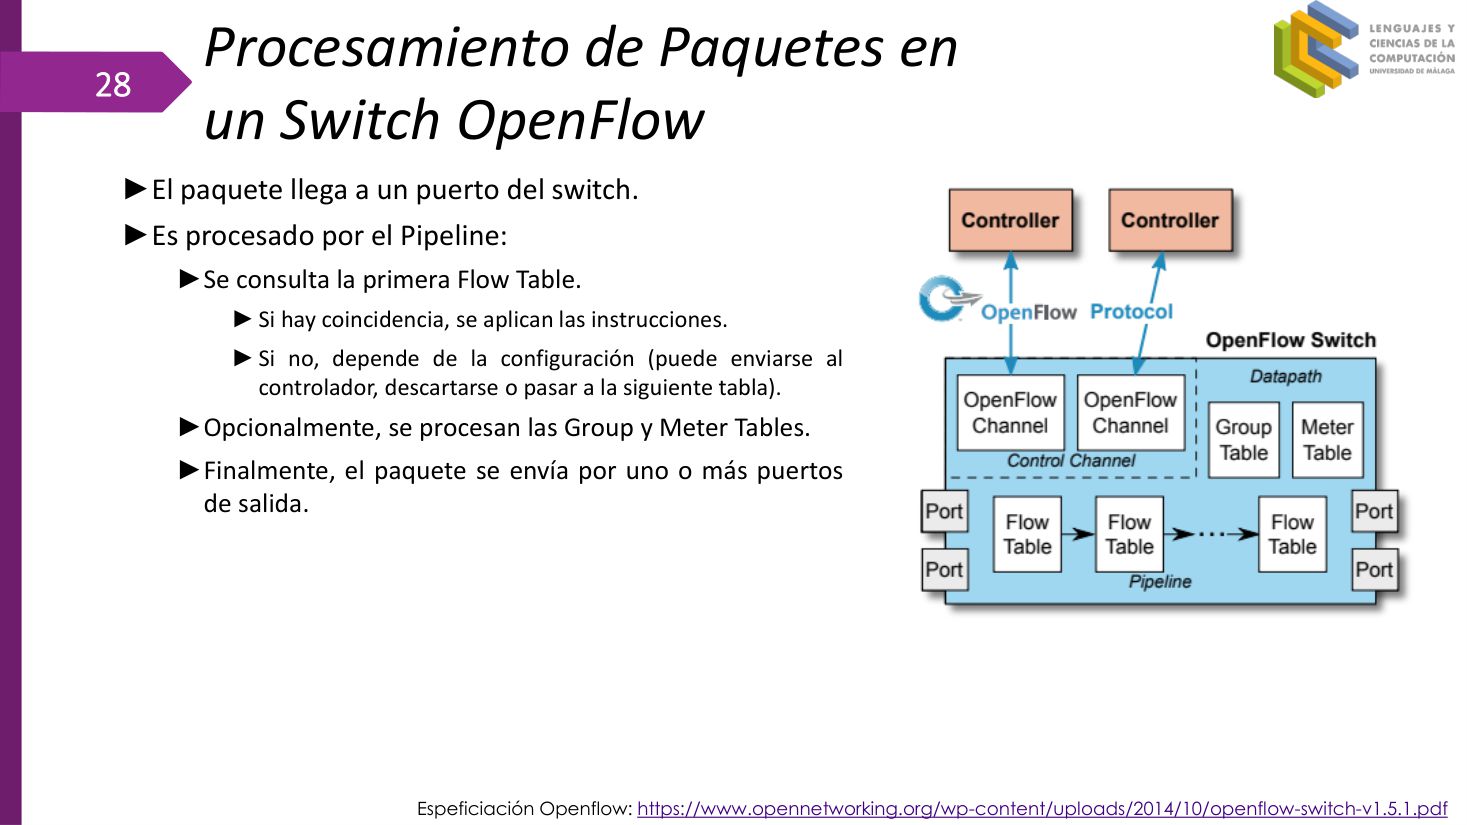
Procesamiento de Paquetes en un Switch OpenFlow
OpenFlow 交换机中的分组处理
► El paquete llega a un puerto del switch.
► 分组到达交换机的某个端口。
► Es procesado por el
► 由
► Se consulta la primera
► 查询第一张
► Si hay coincidencia, se aplican las
► 若匹配成功,则执行相应的
► Si no, depende de la configuración (puede enviarse al controlador, descartarse o pasar a la siguiente tabla).
► 若不匹配,则取决于配置(可以上送控制器、丢弃,或转到下一张表)。
► Opcionalmente, se procesan las
► 可选地,处理
► Finalmente, el paquete se envía por uno o más puertos de salida.
► 最后,分组从一个或多个出端口发出。
| 步骤 | 中文 | 原文 | 分支 |
|---|---|---|---|
| 1 | 分组到达入端口 | llega a un puerto del switch | — |
| 2 | 进入 Pipeline | procesado por el Pipeline | — |
| 3 | 查第一张流表 | consulta la primera Flow Table | — |
| 4 | 命中 → 执行指令 | se aplican las instrucciones | 正常转发路径 |
| 4' | 未命中 → 按配置 | enviarse al controlador / descartarse / siguiente tabla | 丢弃或上送 |
| 5 | 可选:Group / Meter | Group y Meter Tables | — |
| 6 | 从出端口发出 | uno o más puertos de salida | — |
Pipeline de procesamiento OpenFlow · OpenFlow 处理流水线
▸ 原页截图 p.29
Espeficiación Openflow: https://www.opennetworking.org/wp-content/uploads/2014/10/openflow-switch-v1.5.1.pdf
OpenFlow 规范:https://www.opennetworking.org/wp-content/uploads/2014/10/openflow-switch-v1.5.1.pdf
Pipeline de procesamiento OpenFlow
OpenFlow 处理流水线
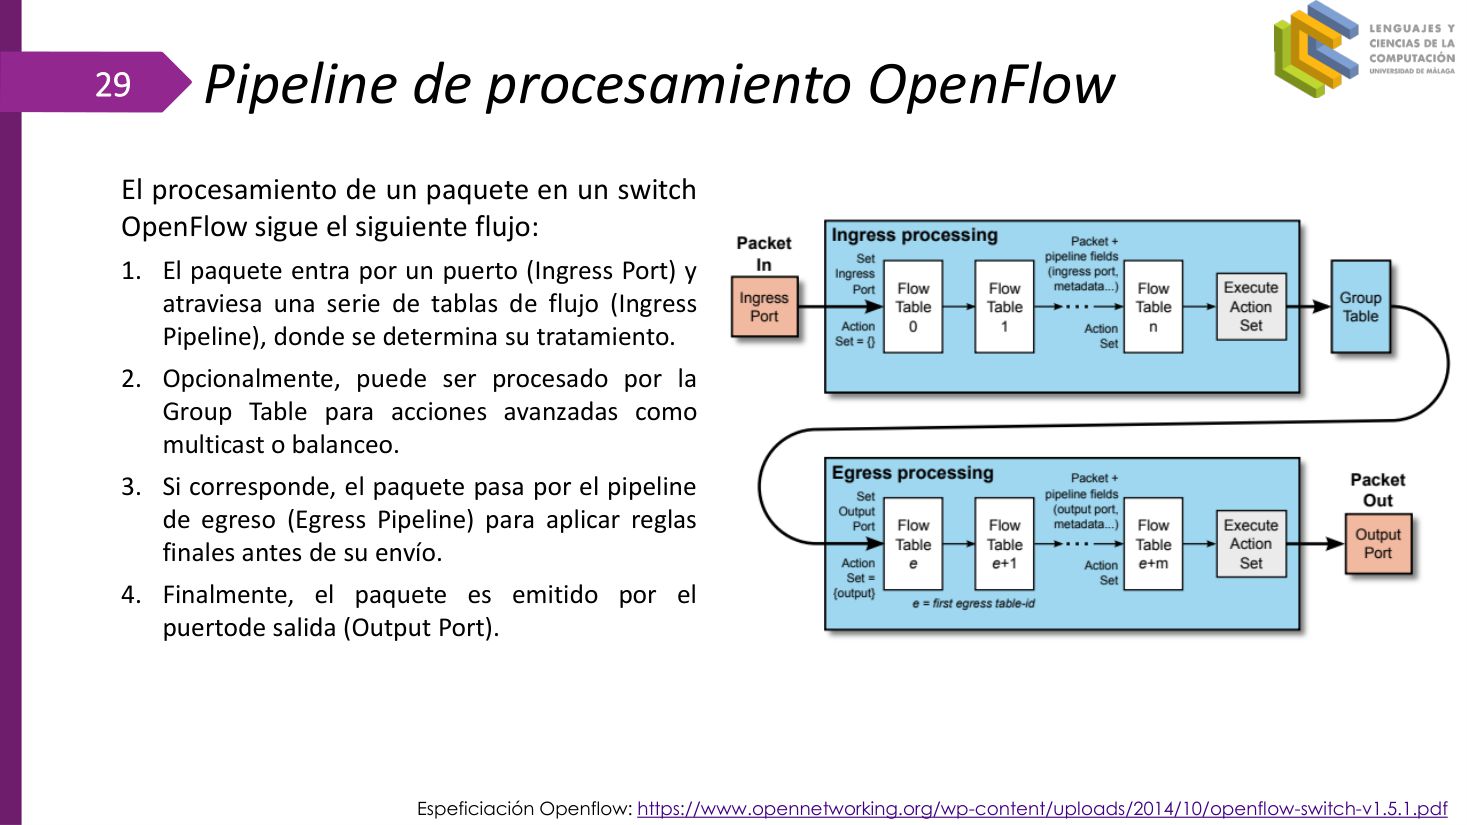
El procesamiento de un paquete en un switch OpenFlow sigue el siguiente flujo:
OpenFlow 交换机中一个分组的处理遵循以下流程:
1. El paquete entra por un puerto (
1. 分组从一个端口(
2. Opcionalmente, puede ser procesado por la
2. 它可以选择性地由
3. Si corresponde, el paquete pasa por el pipeline de egreso (
3. 如适用,分组进入
4. Finalmente, el paquete es emitido por el puertode salida (
4. 最后,分组从输出端口(
| 阶段 | 原文名称 | 处理内容 | 是否必经 |
|---|---|---|---|
| 1 | Ingress Port | 分组从物理/逻辑端口进入 | 是 |
| 2 | Ingress Pipeline | 依次查流表,确定处理方式 | 是 |
| 3 | Group Table | 组播、负载均衡等高级动作 | 可选 |
| 4 | Egress Pipeline | 发送前施加最终规则 | 视情况 |
| 5 | Output Port | 从出端口发出 | 是(除丢弃) |
| — | 跳过 Ingress Pipeline | 无流表决策 | 不可能,入口必经 |
Entradas de flujo (Flow Entries) en OpenFlow · OpenFlow 流表项
▸ 原页截图 p.30
Entradas de flujo (Flow Entries) en OpenFlow
OpenFlow 中的流表项
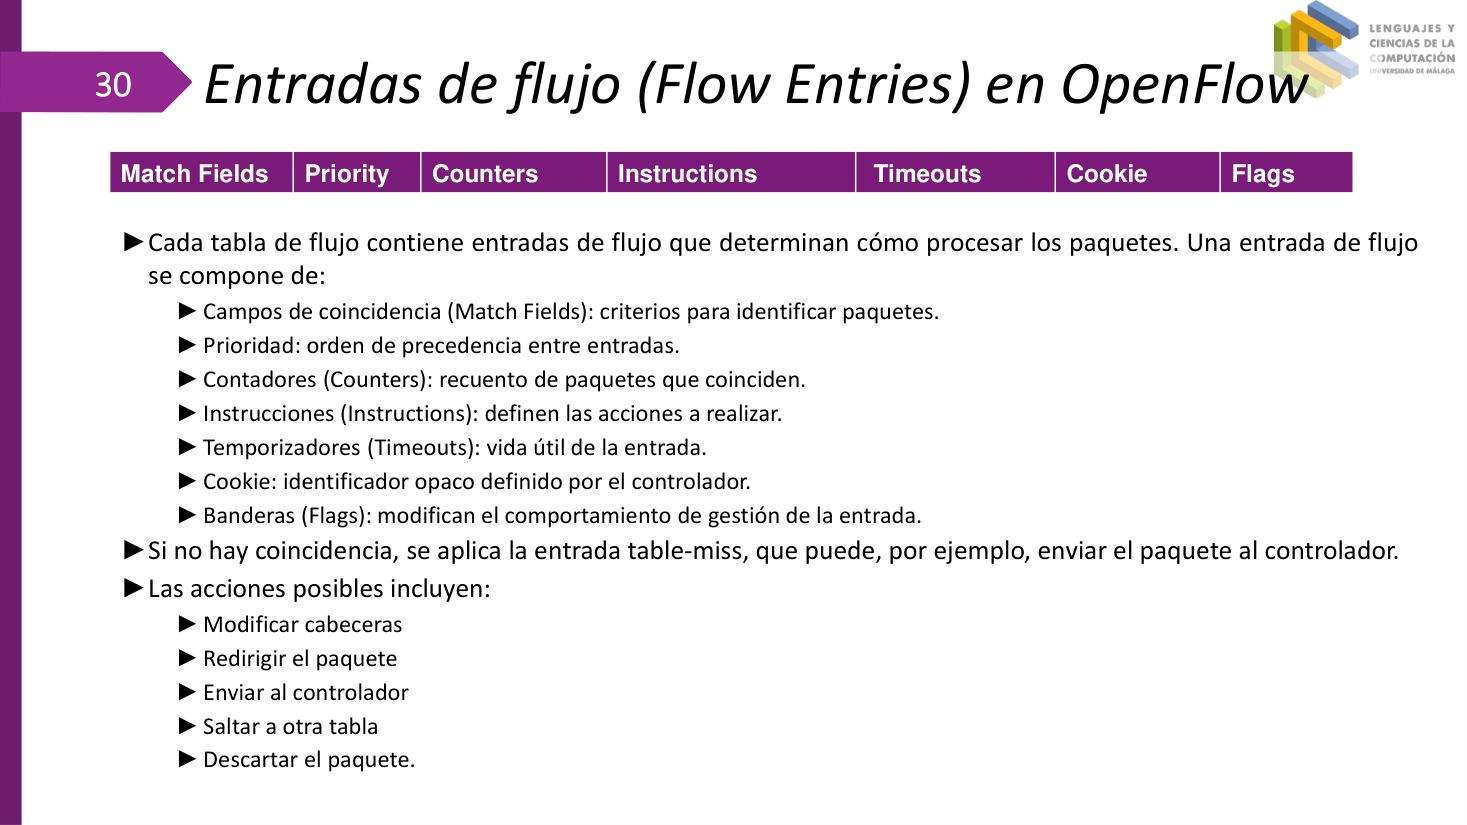
► Cada tabla de flujo contiene
► 每张流表包含若干决定分组如何处理的
► Campos de coincidencia (
►
►
►
►
►
►
►
►
►
►
►
►
►
► Si no hay coincidencia, se aplica la entrada
► 若无匹配,则应用
► Las acciones posibles incluyen:
► 可能的动作包括:
► Modificar cabeceras / Redirigir el paquete / Enviar al controlador / Saltar a otra tabla / Descartar el paquete.
► 修改首部 / 重定向分组 / 上送控制器 / 跳到另一张表 / 丢弃分组。
| 字段(原文) | 中文 | 作用 |
|---|---|---|
| Match Fields | 匹配字段 | 识别分组的判据 |
| Priority | 优先级 | 表项之间的次序 |
| Counters | 计数器 | 命中分组计数 |
| Instructions | 指令 | 要执行的动作 |
| Timeouts | 超时 | 表项寿命 |
| Cookie | Cookie | 控制器自定义的不透明标识 |
| Flags | 标志 | 影响表项管理行为 |
| table-miss | 表未命中 | 无匹配时兜底,可上送控制器 |
Tipos de acciones en OpenFlow · OpenFlow 的七类动作
▸ 原页截图 p.31
Tipos de acciones en OpenFlow
OpenFlow 中的动作类型
► OpenFlow permite que el comportamiento de los switches sea completamente
► OpenFlow 通过一组作用于分组的动作,使交换机行为完全
► Estas acciones permiten modificar el paquete, controlar su flujo por la red y decidir su
► 这些动作可以修改分组、控制其在网络中的流转,并决定其
► Tipos de acciones principales:
► 主要动作类型:
►
►
►
►
►
►
►
►
►
►
►
►
►
►
| 动作 | 作用对象 | 典型效果 | 成对关系 |
|---|---|---|---|
| OUTPUT | 端口(物理/逻辑/保留) | 送出分组 | — |
| GROUP | 处理组 | 组播、负载均衡、高可用 | — |
| SET-FIELD | 首部字段值 | 改 MAC/IP/VLAN ID | — |
| PUSH | 首部结构 | 加 VLAN/MPLS/PBB 标签 | 与 POP 互逆 |
| POP | 首部结构 | 去标签,解封装 | 与 PUSH 互逆 |
| METER | 速率/QoS | 限速或打标 | — |
| COPY-FIELD | 首部 ↔ 元数据 | 值搬运 | — |
| — | POP 无对应 PUSH | — | 标签不存在,动作无效 |
Funcionamiento de las acciones en el pipeline de OpenFlow · 动作在 OpenFlow 流水线中的执行方式
▸ 原页截图 p.32
Funcionamiento de las acciones en el pipeline de OpenFlow
动作在 OpenFlow 流水线中的工作方式
► A medida que un paquete atraviesa el pipeline de tablas de flujo en el switch, las instrucciones de las entradas de flujo pueden:
► 当分组穿过交换机的流表流水线时,流表项中的指令可以:
► Ejecutar acciones directamente
► 直接执行动作
► Acumular acciones en un conjunto temporal llamado
► 把动作累积到一个称为
► El Action Set es una colección de acciones que se van construyendo durante el procesamiento del paquete.
► Action Set 是在分组处理过程中逐步构建起来的动作集合。
► Al llegar al final del pipeline:
► 到达流水线末端时:
► El Action Set acumulado se ejecuta sobre el paquete.
► 已累积的 Action Set 在该分组上执行。
► En este momento se aplican finalmente las modificaciones y se decide el destino del paquete.
► 此刻最终施加各种修改,并决定分组的去向。
► Ventajas de este modelo:
► 该模型的优点:
► Permite separar la selección de acciones del momento de su ejecución, dando mayor flexibilidad y control.
► 它把「选择动作」与「执行动作」分离,带来更高的灵活性与控制力。
► Facilita el diseño de políticas complejas, como:
► 便于设计复杂策略,例如:
► Encapsulación/desencapsulación dinámica. / Control de tráfico avanzado. / Procesamiento condicional. / Redirección hacia el controlador cuando sea necesario.
► 动态封装/解封装。/高级流量控制。/条件化处理。/在需要时把流量重定向到控制器。
| 时点 | 发生什么 | 原文关键词 |
|---|---|---|
| 1 穿越流水线中 | 各表项指令把动作写入 Action Set | Acumular acciones |
| 2 逐表累积 | Action Set 不断被构建 | se van construyendo |
| 3 流水线末端 | Action Set 一次性执行 | se ejecuta sobre el paquete |
| 4 执行后 | 修改生效、去向确定 | se decide el destino |
| — | 每表立即执行全部动作 | 与「累积到末端」模型相悖,可能重复改写 |
Ejemplo práctico: combinación de acciones en OpenFlow · 实战:VLAN 标记 + 限速 + 定向输出
▸ 原页截图 p.33
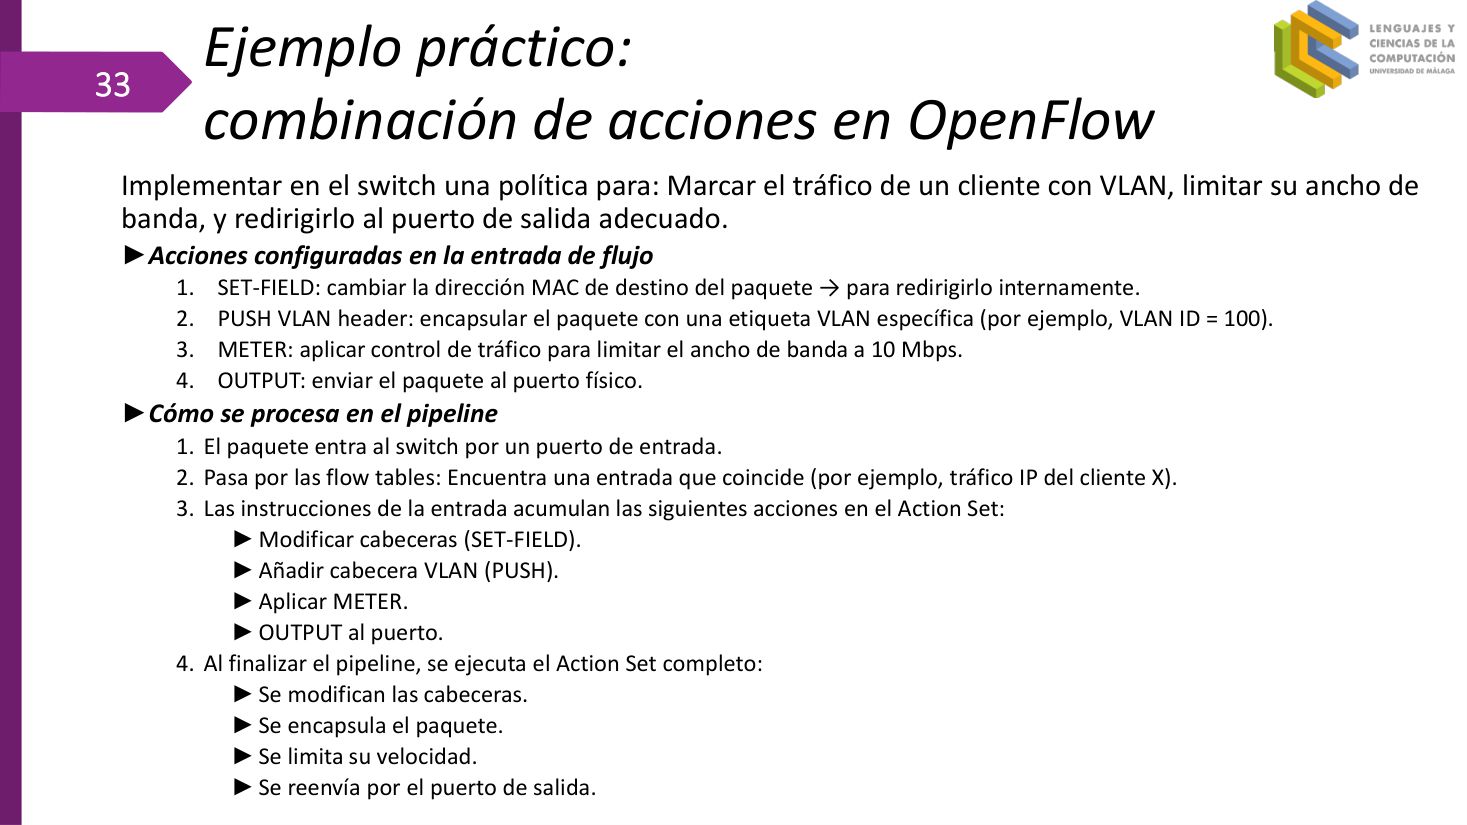
Ejemplo práctico: combinación de acciones en OpenFlow
实战示例:OpenFlow 中动作的组合
Implementar en el switch una política para: Marcar el tráfico de un cliente con
在交换机上实现一项策略:用
► Acciones configuradas en la entrada de flujo
► 流表项中配置的动作
1.
1.
2.
2.
3.
3.
4.
4.
► Cómo se procesa en el pipeline
► 在流水线中如何处理
1. El paquete entra al switch por un puerto de entrada.
1. 分组从一个入端口进入交换机。
2. Pasa por las flow tables: Encuentra una entrada que coincide (por ejemplo, tráfico IP del cliente X).
2. 穿过各流表:找到一条匹配的表项(例如客户 X 的 IP 流量)。
3. Las instrucciones de la entrada acumulan las siguientes acciones en el
3. 该表项的指令把以下动作累积到
4. Al finalizar el pipeline, se ejecuta el Action Set completo: Se modifican las cabeceras. / Se encapsula el paquete. / Se limita su velocidad. / Se reenvía por el puerto de salida.
4. 流水线结束时,完整执行 Action Set:修改首部/封装分组/限制速率/从出端口转发。
| 顺序 | 步骤 | 动作 | 参数 |
|---|---|---|---|
| 1 | 进入交换机 | — | 入端口(ingress) |
| 2 | 查流表命中 | — | 客户 X 的 IP 流量 |
| 3 | 累积动作 | SET-FIELD | 改 eth_dst |
| 4 | 累积动作 | PUSH | VLAN ID = 100 |
| 5 | 累积动作 | METER | 10 Mbps |
| 6 | 累积动作 | OUTPUT | 指定物理端口 |
| 7 | 末端执行 | Action Set 整体生效 | 改首部→封装→限速→转发 |
| — | 先 OUTPUT 后 PUSH | 顺序错误 | 会把未打标的分组送出,VLAN 标记失效 |
Mensajes OpenFlow · OpenFlow 消息:何时触发、控制器能得到什么
▸ 原页截图 p.34
► Durante el procesamiento de paquetes en el pipeline, si un paquete:
► 在流水线处理分组的过程中,若某个分组:
► No coincide con ninguna entrada en la tabla (
► 与表中任何表项都不匹配(
► Coincide con una entrada que tiene una acción explícita: “
► 与一条带有显式动作 “
► También puede enviarse información sobre el estado del switch, sus puertos, o
► 还可以发送关于交换机状态、其端口或
► Esto se hace mediante mensajes OpenFlow
► 这些通过
► Estos mensajes permiten que el controlador:
► 这些消息使控制器能够:
► Tome decisiones dinámicas sobre paquetes desconocidos.
► 对未知分组做出动态决策。
► Supervise el estado de la red en
►
► Reciba estadísticas y
► 接收交换机状态的统计与
| 触发条件 | 含义 | 消息性质 | 控制器动作 |
|---|---|---|---|
| 无任何表项匹配 | table-miss | 异步 | 决策:安装规则 / 丢弃 / 转发 |
| 命中显式 Send to Controller | 规则要求上送 | 异步 | 按 NetApp 逻辑处理 |
| 交换机状态/端口变化 | 设备事件 | 异步 | 更新拓扑视图 |
| 特殊事件 | 异常或自定义事件 | 异步 | 告警与自愈 |
| 无 table-miss 表项 | 未定义行为 | — | 分组被静默丢弃,控制器毫无感知 |
Mensajes OpenFlow · 最常用的 OpenFlow 消息
▸ 原页截图 p.35
Mensajes OpenFlow
OpenFlow 消息
► Mensajes más habituales
► 最常用的消息
►
►
►
►
►
►
►
►
►
►
►
►
►
►
►
►
| 序号 | 消息 | 方向 | 功能 |
|---|---|---|---|
| 1 | HELLO, ECHO | 双向 | 确认连接建立与存活 |
| 2 | FEATURES | 控制器 ↔ 交换机 | 请求/上报交换机特性 |
| 3 | STATS | 控制器 ↔ 交换机 | 流量统计量化 |
| 4 | SET_CONFIG | 控制器 → 交换机 | 下发参数并确认 |
| 5 | BARRIER | 控制器 → 交换机 | 确认此前动作已执行 |
| 6 | PACKET_IN | 交换机 → 控制器 | 完整分组上送 |
| 7 | PACKET_OUT | 控制器 → 交换机 | 把分组送到指定端口 |
| 8 | FLOW_MOD | 控制器 → 交换机 | 创建规则 |
| — | FLOW_MOD 后立即 STATS | 竞态 | 规则可能尚未生效,需 BARRIER 同步 |
OpenFlow en la actualidad · 当下的 OpenFlow 生态
▸ 原页截图 p.36
OpenFlow en la actualidad
OpenFlow 的现状
►
► OpenFlow
►
►
► Google, Facebook, Microsoft, Yahoo, Verizon, Deutsche Telekom, and otras grandes compañías
► Google、Facebook、Microsoft、Yahoo、Verizon、Deutsche Telekom 等大型企业
►
►
► Intel, HP, NEC, Quanta, Dell, IBM, Juniper, Centec, Lenovo, Celestica, etc.
► Intel、HP、NEC、Quanta、Dell、IBM、Juniper、Centec、Lenovo、Celestica 等
►
►
► NOX, Beacon, Floodlight, Nettle, RYU, ONIX, POX, Frenetic, OpenDayLight, ONOS
► NOX、Beacon、Floodlight、Nettle、RYU、ONIX、POX、Frenetic、OpenDayLight、ONOS
►
► 网络
► Despliegues comerciales (Google backbone)
► 商业部署(Google 骨干网)
► Despliegues académicos (tested OFELIA en Europa)
► 学术部署(欧洲已测试 OFELIA)
| 维度 | 原文条目 | 要点 |
|---|---|---|
| 版本 | OpenFlow 1.0 a 1.5 | 1.0→1.5,仍在 implantación 阶段 |
| 标准组织 | Open Networking Foundation | ONF 主导标准化 |
| 成员企业 | Google, Facebook, Microsoft, Yahoo, Verizon, Deutsche Telekom | 互联网与运营商巨头 |
| 硬件厂商 | Intel, HP, NEC, Quanta, Dell, IBM, Juniper, Centec, Lenovo, Celestica | 商用 OpenFlow 交换机 |
| 控制器 | NOX, Beacon, Floodlight, Nettle, RYU, ONIX, POX, Frenetic, OpenDayLight, ONOS | 10 款软件控制器 |
| 商业部署 | Google backbone | 骨干网级落地 |
| 学术部署 | OFELIA en Europa | 实验床验证 |
| 误区 | 认为 OpenFlow 已完全取代传统协议 | 原文写「en proceso de implantación」,尚未全面铺开 |
六、应用示例:八类 NetApp 场景(上)
p.37–p.42Contenido · 目录(第四次出现)
▸ 原页截图 p.37
►
►
► Conceptos básicos de
►
►
►
► Ejemplos de
►
►
► 在线
Contenido
目录
Ejemplos de aplicaciones · SDN 的八类典型应用
▸ 原页截图 p.38
Ejemplos de aplicaciones
应用示例
►
►
►
►
►
►
►
►
►
►
►
►
►
►
►
►
| 序号 | 原文 | 中文 | SDN 能做什么 |
|---|---|---|---|
| 1 | Control de acceso dinámico | 动态访问控制 | 按用户/设备实时下发放行或阻断规则 |
| 2 | Movilidad transparente | 透明移动性 | 主机移动后仍保持 IP 与连接不中断 |
| 3 | Balanceo de carga en servidores | 服务器负载均衡 | 按后端状态把请求分发到不同服务器 |
| 4 | Virtualización de red | 网络虚拟化 | 在同一物理网络上切出多个隔离逻辑网络 |
| 5 | Empleo de varios puntos de acceso | 多接入点使用 | 多 AP 协同,统一策略与漫游 |
| 6 | Ahorro de energía en redes | 网络节能 | 低负载时关停/休眠链路与设备 |
| 7 | Monitorización de tráfico adaptativa | 自适应流量监测 | 按需提高采样精度,定位异常 |
| 8 | Detección de ataques de denegación de servicio | DDoS 攻击检测 | 识别异常流量并快速下发过滤规则 |
| — | 把所有功能塞进一台交换机 | — | 违反 SDN 分层,应由 NetApp + 控制器承担 |
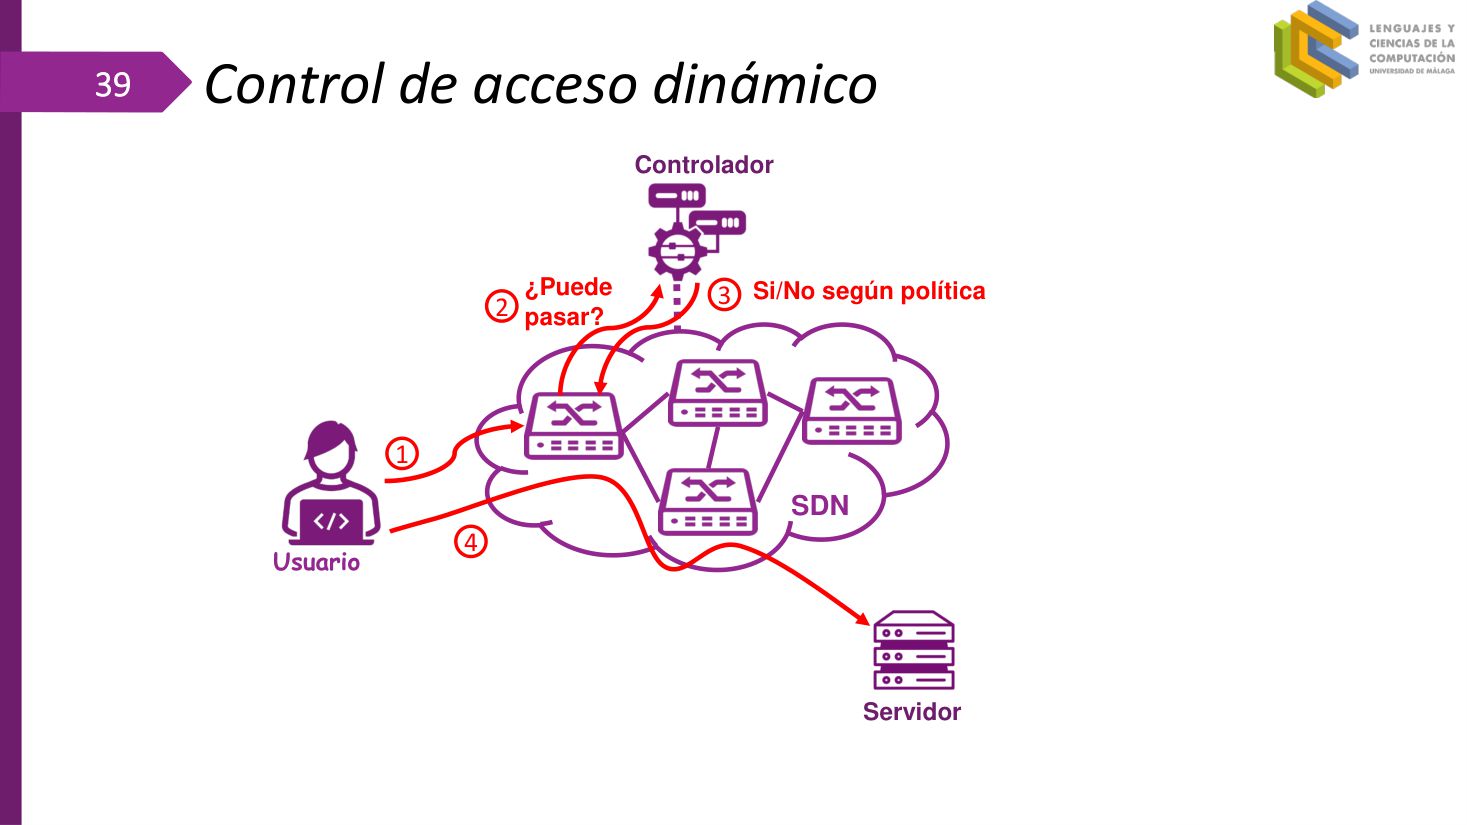
Control de acceso dinámico · 应用一:动态访问控制
▸ 原页截图 p.39
Control de acceso dinámico
动态访问控制
SDN
SDN
1 2 3 4
1 2 3 4(图中四步流程编号)
¿Puede pasar?
能否通过?(准入判定)
Si/No según política
依据策略给出「是/否」
| 步骤 | 发生什么 | SDN 角色 |
|---|---|---|
| 1 | 用户发起访问,首个分组到达接入交换机 | 交换机查流表,无对应表项 |
| 2 | 交换机把分组上送(Packet-In) | Controlador 收到请求 |
| 3 | 控制器询问「¿Puede pasar?」并按策略判定 | NetApp 执行准入策略 |
| 4 | 下发 FlowMod:放行则安装转发规则,拒绝则 Drop | 交换机按新规则处理后续流量 |
| — | 策略写在每台交换机本地 | 无法实时变更,退化为静态 ACL |
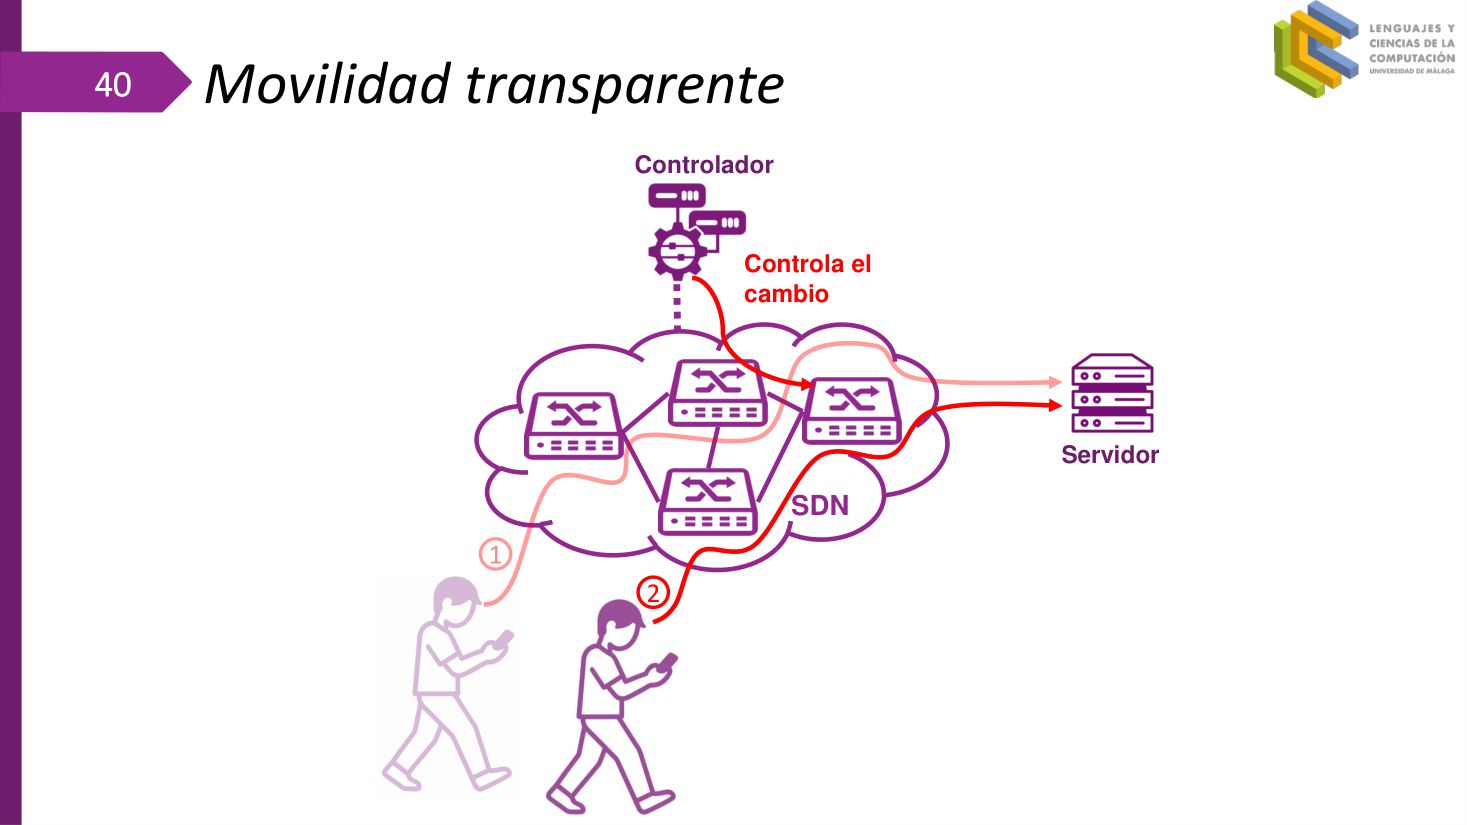
Movilidad transparente · 应用二:透明移动性
▸ 原页截图 p.40
Movilidad transparente
透明移动性
SDN
SDN
Controla el cambio
控制器掌控切换
2
2(图中步骤编号)
| 步骤 | 发生什么 | 控制器动作 |
|---|---|---|
| 1 | 终端从一个接入点移动到另一个接入点 | 收到 PortStatus / Packet-In,感知位置变化 |
| 2 | 「Controla el cambio」:控制器接管切换过程 | 更新流表,把流量改指向新位置 |
| 3 | 服务器侧连接继续 | 保持原有 IP/连接标识不变 |
| 4 | 业务不中断 | 切换对上层「透明」 |
| — | 靠终端自己重新获取地址 | 连接断开,业务中断,谈不上透明 |
Balanceo de carga en servidores · 应用三:服务器负载均衡
▸ 原页截图 p.41
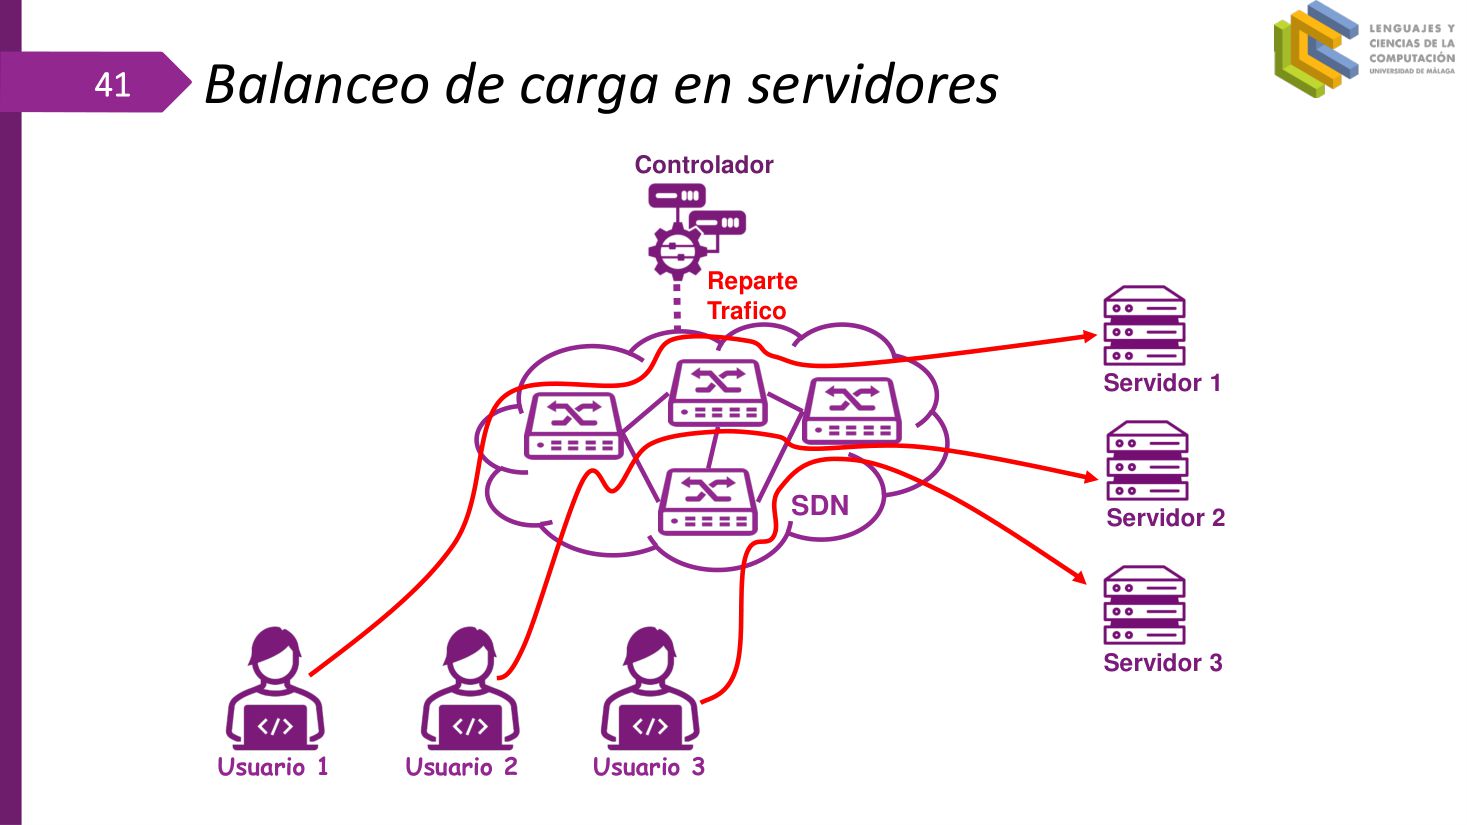
Balanceo de carga en servidores
服务器负载均衡
SDN
SDN
Usuario 1 Usuario 2 Usuario 3
用户 1 用户 2 用户 3
Servidor 1 Servidor 2 Servidor 3
服务器 1 服务器 2 服务器 3
Reparte Tráfico
分发流量
| 步骤 | 发生什么 | 控制器动作 |
|---|---|---|
| 1 | 三个用户同时访问同一服务地址 | 交换机无对应表项,上送控制器 |
| 2 | 「Reparte Tráfico」:按后端负载选择目标 | 改写目的地址/端口,指向某台服务器 |
| 3 | 用户 1 → Servidor 1、用户 2 → Servidor 2、用户 3 → Servidor 3 | 分别安装三条流表项 |
| 4 | 某台服务器故障或过载 | 更新规则,把新流量导向其余服务器 |
| — | 全部流量压到 Servidor 1 | 单点过载,均衡失效 |
Virtualización de red · 应用四:网络虚拟化
▸ 原页截图 p.42
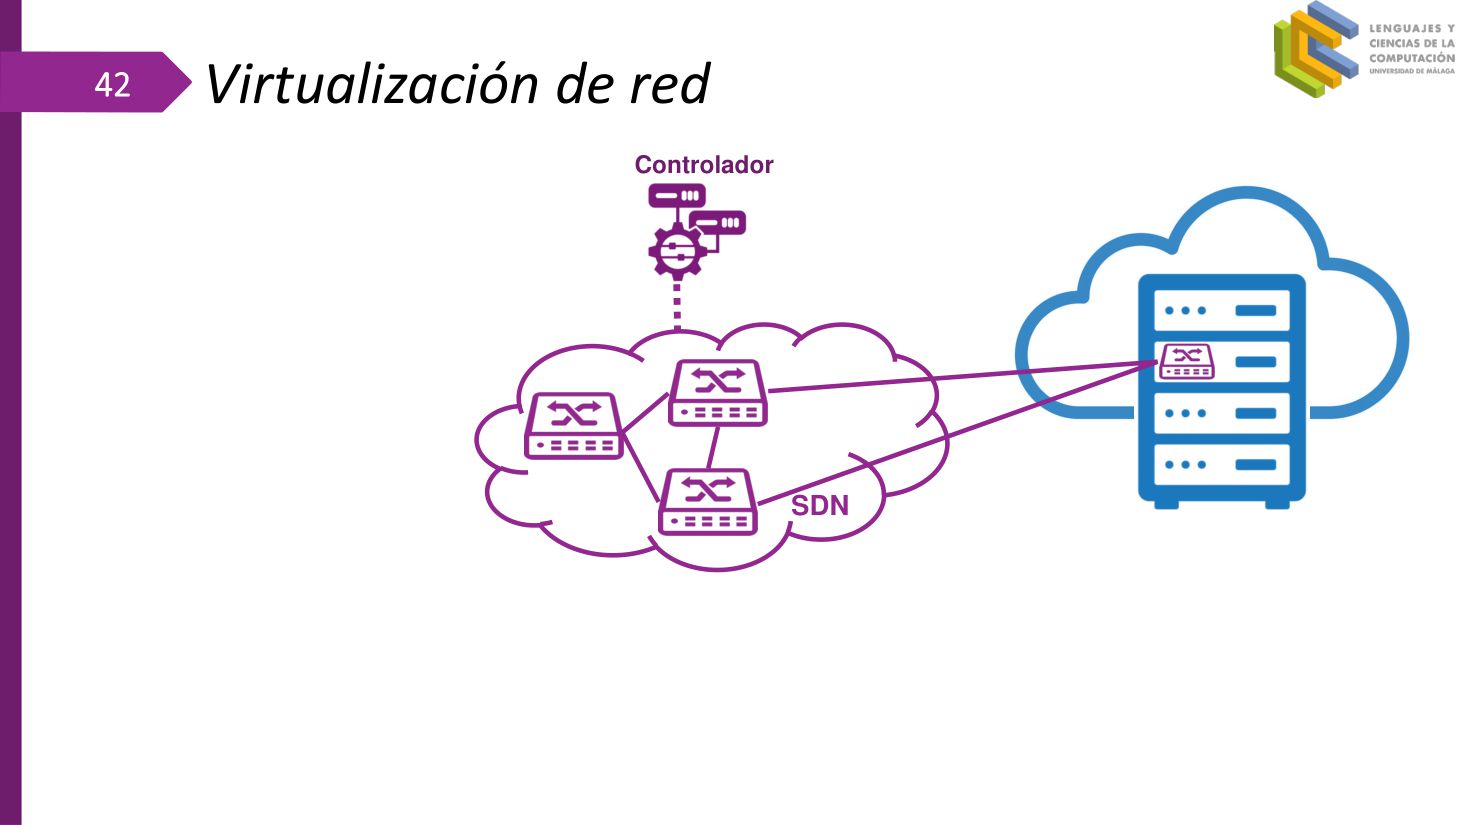
Virtualización de red
网络虚拟化
SDN
SDN
| 步骤 | 发生什么 | 控制器动作 |
|---|---|---|
| 1 | 同一套物理交换机需要承载多个租户 | 为每个租户维护独立视图 |
| 2 | 按租户切出逻辑网络 | 下发带 VLAN/标签区分的流表规则 |
| 3 | 租户 A 与租户 B 互不可见 | 在边界处 Drop 跨租户流量 |
| 4 | 新租户上线 / 下线 | 动态增删规则,无需改动物理布线 |
| — | 靠物理设备隔离 | 成本高、无法弹性伸缩 |
七、应用示例(下)与在线参考资料
p.43–p.48Empleo de varios puntos de acceso · 应用五:多接入点协同
▸ 原页截图 p.43
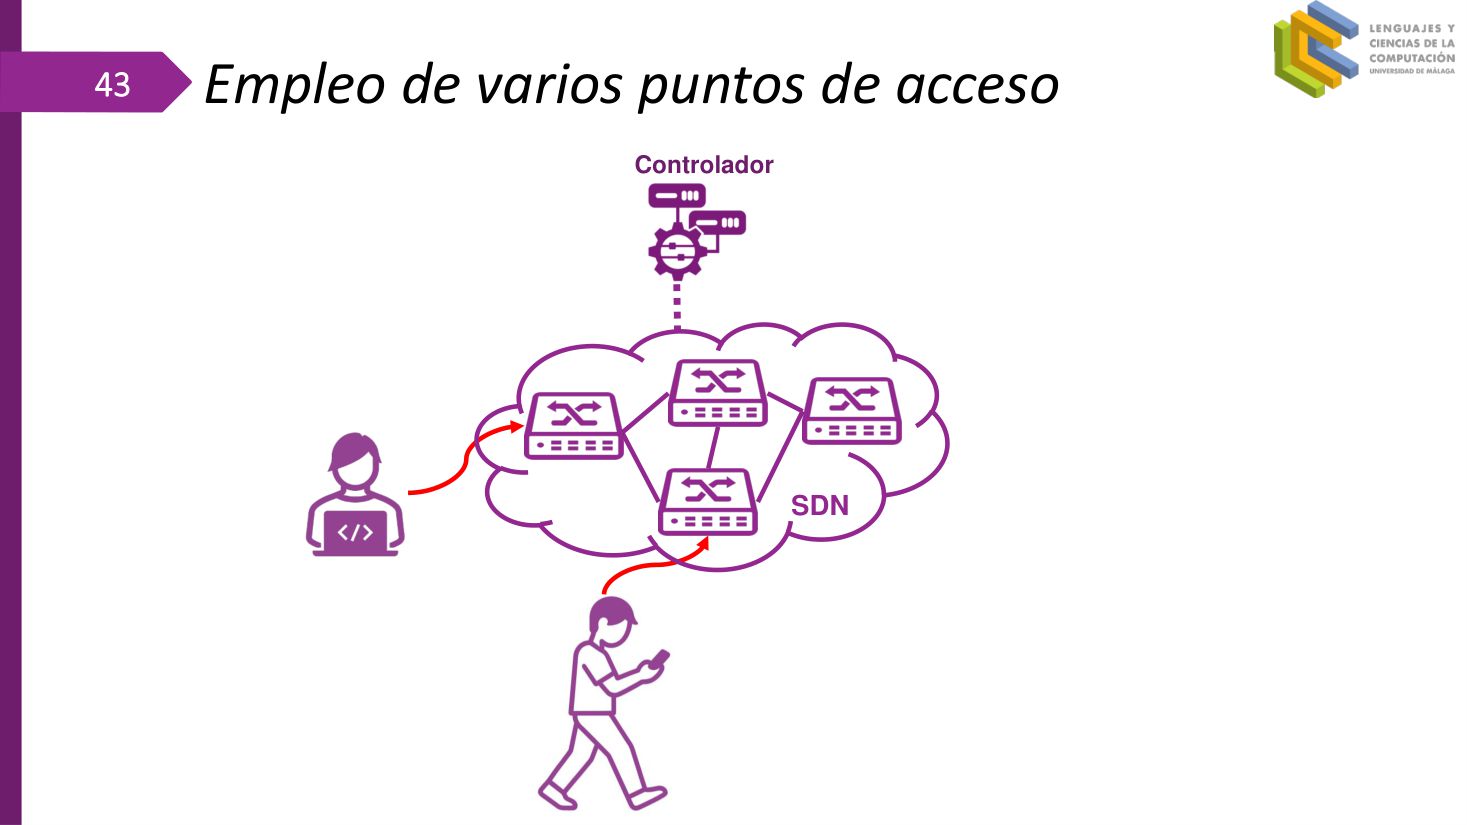
Empleo de varios puntos de acceso
多接入点的使用
SDN
SDN
| 步骤 | 发生什么 | 控制器动作 |
|---|---|---|
| 1 | 多个 AP 覆盖同一区域 | 维护 AP 与端口的全局视图 |
| 2 | 终端在 AP 之间漫游 | 统一下发规则,避免重复认证与断流 |
| 3 | 多个 AP 需分担负载 | 按负载把终端引导到不同 AP |
| 4 | 某个 AP 故障 | 快速把流量切到邻近 AP |
| — | 各 AP 独立配置 | 策略不一致,漫游断流 |
Ahorro de energía en redes · 应用六:网络节能
▸ 原页截图 p.44
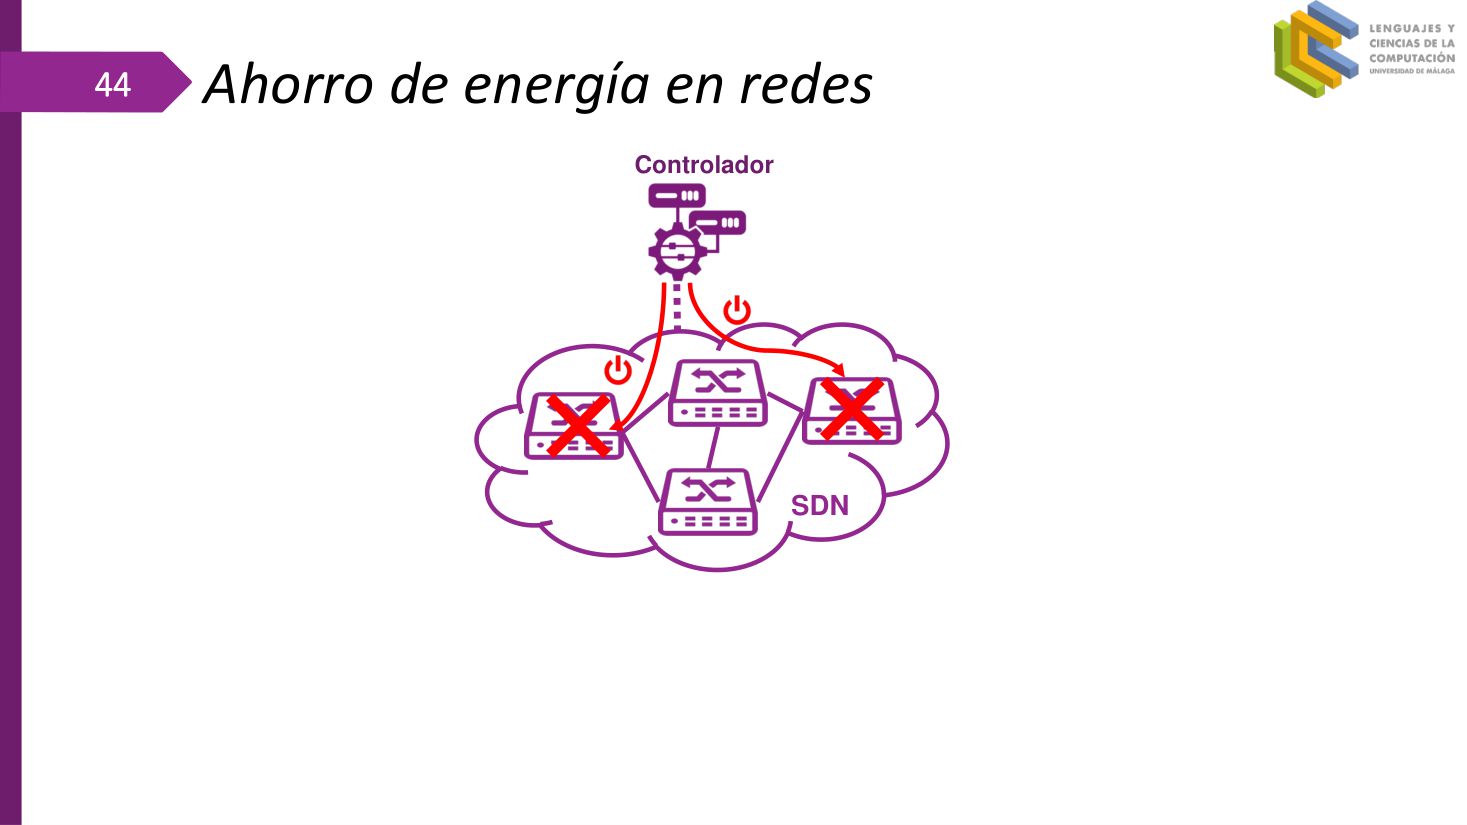
Ahorro de energía en redes
网络中的节能
SDN
SDN
| 步骤 | 发生什么 | 控制器动作 |
|---|---|---|
| 1 | 通过 STATS 采集各链路负载 | 识别低利用率链路与设备 |
| 2 | 把流量集中到少数链路 | 下发流表做流量工程重定向 |
| 3 | 空闲链路/端口休眠或关闭 | 更新拓扑视图,保留冗余路径 |
| 4 | 负载回升 | 迅速唤醒并恢复原路径 |
| — | 关掉唯一可用链路 | 造成断网,节能不能牺牲可达性 |
Monitorización de tráfico adaptativa · 应用七:自适应流量监测
▸ 原页截图 p.45
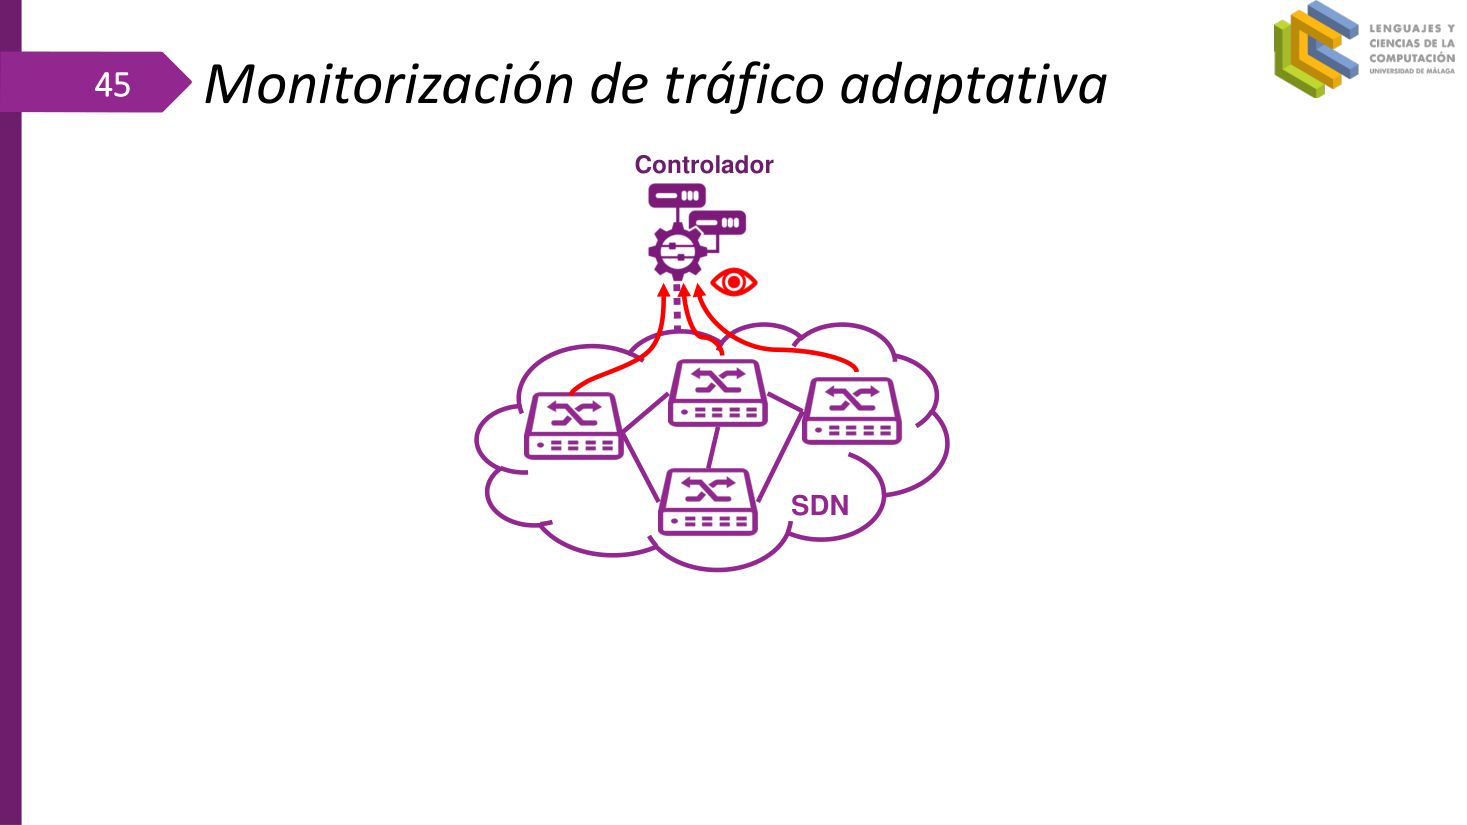
Monitorización de tráfico adaptativa
自适应流量监测
SDN
SDN
| 步骤 | 发生什么 | 控制器动作 |
|---|---|---|
| 1 | 常态下按粗粒度轮询统计 | StatsRequest 低频采集 |
| 2 | 发现异常征兆(丢包、时延上升) | 提高采样频率、细化匹配字段 |
| 3 | 定位到具体流/端口 | 用更细的流表项单独计数 |
| 4 | 异常消失 | 恢复常规粒度,节省开销 |
| — | 始终全量高频采集 | 控制器与交换机开销过大 |
Detección de ataques de denegación de servicio · 应用八:DDoS 攻击检测与阻断
▸ 原页截图 p.46
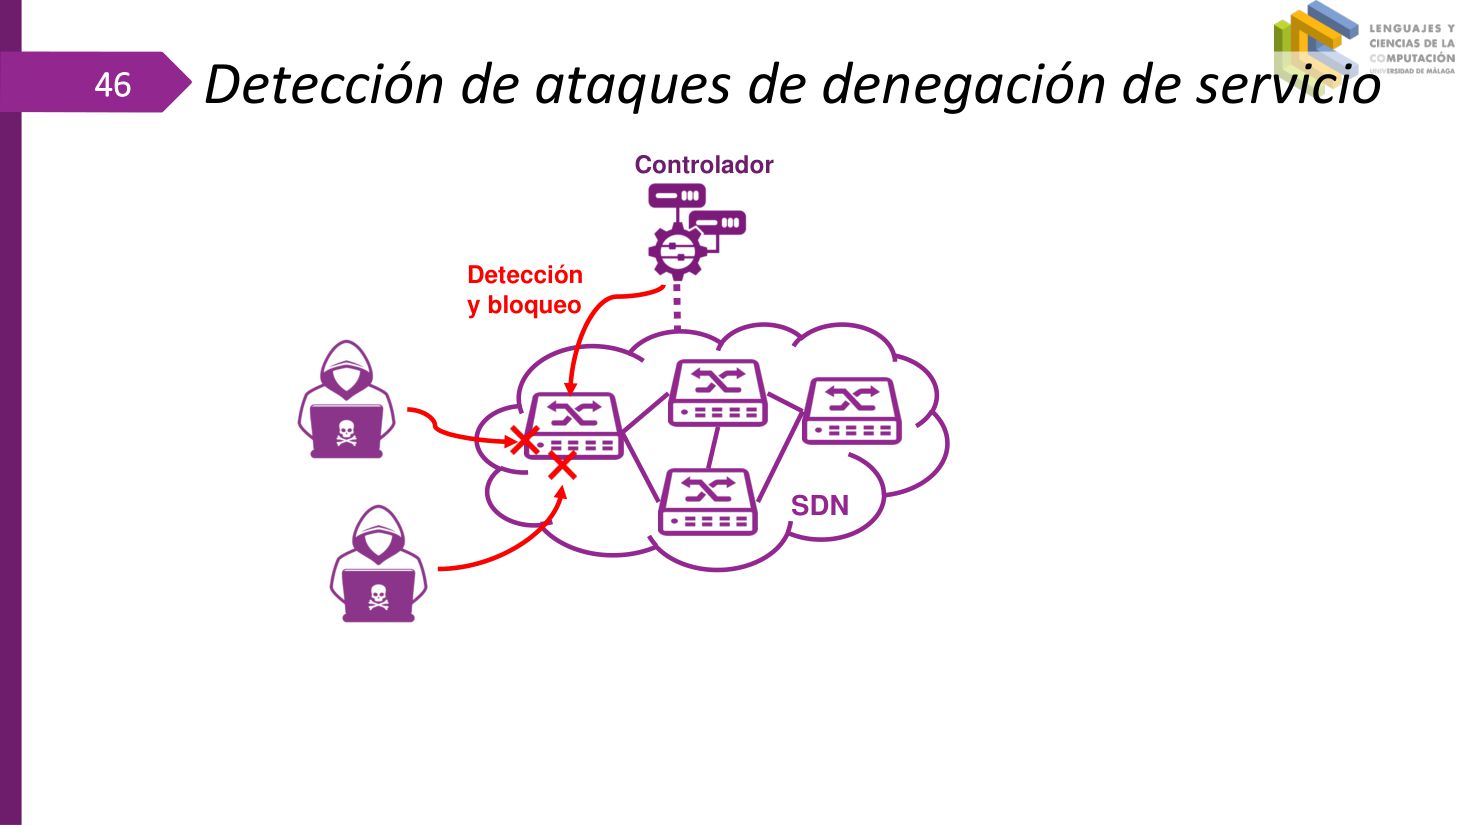
Detección de ataques de denegación de servicio
拒绝服务攻击的检测
SDN
SDN
Detección y bloqueo
检测与阻断
| 步骤 | 发生什么 | 控制器动作 |
|---|---|---|
| 1 | 大量分组涌向同一目标 | 通过计数器/STATS 观察到流量突增 |
| 2 | 「Detección」:识别异常模式 | 比对基线,判定为 DoS/DDoS |
| 3 | 「y bloqueo」:下发阻断规则 | FlowMod 安装 Drop 或限速(METER)规则 |
| 4 | 攻击流量被清洗 | 正常流量继续按原规则转发 |
| — | 误判正常突发流量 | 错误阻断合法用户,需白名单与阈值校准 |
Contenido · 目录(第五次出现)
▸ 原页截图 p.47
►
►
► Conceptos básicos de
►
►
►
► Ejemplos de
►
►
► 在线
Contenido
目录
Material de consulta en línea · 在线参考资料
▸ 原页截图 p.48
Material de consulta en línea
在线参考资料
► ONF TS-009, sección 5–7 (FlowMod, PacketIn, PacketOut)
► ONF TS-009,第 5–7 节(FlowMod、PacketIn、PacketOut)
► OpenFlow 1.3 : https://opennetworking.org/wp-content/uploads/2014/10/openflow-switch-v1.3.5.pdf
► OpenFlow 1.3:https://opennetworking.org/wp-content/uploads/2014/10/openflow-switch-v1.3.5.pdf
► Evolución: https://opennetworking.org/wp-content/uploads/2013/05/TR-535_ONF_SDN_Evolution.pdf
► 演进:https://opennetworking.org/wp-content/uploads/2013/05/TR-535_ONF_SDN_Evolution.pdf
► OF Switch: https://opennetworking.org/wp-content/uploads/2013/07/OpenFlow1.3.4TestSpecification-Basic.pdf
► OF 交换机:https://opennetworking.org/wp-content/uploads/2013/07/OpenFlow1.3.4TestSpecification-Basic.pdf
Tutoriales y blogs actualizados:
更新的教程与博客:
► ONF learning resources: https://opennetworking.org/sdn-resources/sdn-learning-resources/
► ONF 学习资源:https://opennetworking.org/sdn-resources/sdn-learning-resources/
► Tutorial: https://github.com/CPqD/ofsoftswitch13/wiki/OpenFlow-1.3-Tutorial
► 教程:https://github.com/CPqD/ofsoftswitch13/wiki/OpenFlow-1.3-Tutorial
| 序号 | 类别 | 资源 | 用途 |
|---|---|---|---|
| 1 | 规范章节 | ONF TS-009, sección 5–7 | FlowMod / PacketIn / PacketOut 的权威定义 |
| 2 | 协议规范 | OpenFlow 1.3 (switch v1.3.5) | 流表、动作、流水线的完整规范 |
| 3 | 演进白皮书 | TR-535 ONF SDN Evolution | SDN 技术演进路线 |
| 4 | 测试规范 | OpenFlow1.3.4 Test Specification | 一致性/基础功能测试 |
| 5 | 学习资源 | ONF learning resources | 入门与课程材料 |
| 6 | 动手教程 | CPqD ofsoftswitch13 wiki | OpenFlow 1.3 实验操作 |
| — | 只读二手博客 | 未核对规范原文 | 易把动作/消息名称记错,应以 TS-009 为准 |
专有名词速记表(A–Z)
共 87 条,覆盖全 48 页的高频术语。第三列点页码直接跳回原页;最后一列只写「一句话 + 最容易被扣分的点」。
| 西语术语 | 中文 | 页码 | 一句话记住 · 易错点 |
|---|---|---|---|
| A | |||
| Acciones | 动作 | p.17 | 规则的最后一段:Drop / Forward / Modify / Send to Controller。别和 Instructions 混成一个词。 |
| Action Set | 动作集 | p.32 | 一组动作按固定顺序执行;层级高于单条 Action。 |
| ancho de banda | 带宽 | p.12 | NetApps 要优化的指标之一,与 latencia、pérdida 并列。 |
| API este/oeste | 东西向 API | p.13 | 控制器之间横向通信用的;不是 Northbound。 |
| API Northbound | 北向 API | p.13 | 控制器 → 应用,典型实现是 REST;p.14 称它是 Network OS 对外的脸。 |
| Application plane | 应用平面 | p.10 | 四层图最上层,只负责定义「想要什么行为」。 |
| arquitectura de red | 网络架构 | p.8 | 云、IoT、异构流量逼着它必须变。 |
| asíncronos | 异步(消息) | p.34 | 交换机主动上报,不由控制器请求触发。 |
| B | |||
| balanceo de carga | 负载均衡 | p.12 | NetApps 的经典例子;p.29 说明可用 Group Table 实现。 |
| BARRIER | BARRIER 消息 | p.35 | 确认「之前发出的动作都已执行完」。 |
| buffer | 缓冲 | p.3 | 数据平面动作之一:缓存、过滤、标记。 |
| C | |||
| cabeceras | 首部 | p.16 | Match 就是拿首部字段比;动作也能 modify cabeceras。 |
| Capa de aplicación | 应用层 | p.13 | 三层架构第一层:交通工程、安全策略、虚拟网叠加。 |
| Capa de control | 控制层 | p.13 | 把应用层策略翻成规则,通常是 controlador central。 |
| Capa de infraestructura | 基础设施层 | p.13 | 就是 plano de datos:conmutadores 与 enrutadores。 |
| contadores | 计数器 | p.14 | Telemetría 上报的就是它,可按流也可按端口。 |
| controlador centralizado | 集中式控制器 | p.10 | SDN 的脑子;p.19 点出它成了单点,需要冗余。 |
| Cookie | Cookie | p.30 | 控制器自定义的不透明标识,交换机不解释。 |
| COPY-FIELD | COPY-FIELD 动作 | p.31 | 把元数据搬进首部字段。 |
| criterios | 匹配判据 | p.16 | Match Fields 的中文;译成「条件」不够准。 |
| D | |||
| deniega | 拒绝 | p.23 | ACL 动作词,与 permitir 成对出现。 |
| descartar | 丢弃 | p.27 | OpenFlow 基本动作之一,等价 Drop。 |
| desencapsulación | 解封装 | p.31 | POP 动作干的事,与 encapsulación 成对。 |
| Drop | 丢弃 | p.17 | 四类基本动作之一;table-miss 也可选择丢弃。 |
| E | |||
| Egress Pipeline | 出向流水线 | p.29 | 出端口前再过一遍规则。 |
| encaminar | 转发(路由) | p.12 | 可配置节点的职责:按规则把包送到该去的地方。 |
| encapsulación | 封装 | p.27 | 协议能力之一,常与隧道一起讲。 |
| end-hosts | 终端主机 | p.10 | 四层图右下角那类节点,不是交换机。 |
| enrutamiento | 路由 | p.10 | 传统设备自己算;SDN 交给控制器集中算。 |
| entradas de flujo | 流表项 | p.30 | 7 个字段:Match / Priority / Counters / Instructions / Timeouts / Cookie / Flags。 |
| escalabilidad | 可扩展性 | p.10 | 传统网络的痛点:设备各管各的,难扩展。 |
| estadísticas de tráfico | 流量统计 | p.14 | 交换机上报给控制器的一类事件。 |
| F | |||
| fabricantes | 厂商 | p.6 | 封闭设备与专有接口的既得利益者。 |
| FEATURES | FEATURES 消息 | p.35 | 问/答交换机有哪些能力。 |
| filtrado | 过滤 | p.3 | 数据平面动作,也是 ACL 的语义。 |
| firewall | 防火墙 | p.10 | 四层图里的传统设备,也可做成 VNF。 |
| Flags | 标志 | p.30 | 改的是「这条表项怎么被管理」,不是匹配行为。 |
| flooding | 泛洪 | p.20 | Hub 的行为;与 OpenFlow 组播转发不是一回事。 |
| FlowMod | FlowMod 消息 | p.14 | 控制器 → 交换机:装 / 改 / 删规则。 |
| Forward | 转发 | p.17 | 四类基本动作之一。 |
| G | |||
| Group Table | 组表 | p.28 | 可选表;做 multicast、balanceo 这类高级动作。 |
| gestión (plano de) | 管理平面 | p.5 | 人类时间尺度:监控 + 配置设备。 |
| H | |||
| hardware | 硬件 | p.6 | 封闭设备里软硬件绑死,正是要解开的结。 |
| HELLO | HELLO 消息 | p.35 | 建连第一步,用来协商版本。 |
| Hub | 集线器 | p.20 | 只会泛洪;拿来对比交换机「按表转发」。 |
| I | |||
| Ingress Pipeline | 入向流水线 | p.29 | 入口后先过的一串流表。 |
| Ingress Port | 入端口 | p.29 | 整条流水线的起点。 |
| Instructions | 指令 | p.30 | 表项命中后做什么,层级高于单条 Action。 |
| interfaces propietarios | 专有接口 | p.6 | 封闭设备的特征,也是创新被卡住的原因。 |
| IoT | 物联网 | p.8 | 异构流量模式的来源之一。 |
| L | |||
| latencia | 时延 | p.12 | NetApps 的优化目标之一。 |
| Loopback | 回环地址 | p.15 | 本地测试控制器时常用。 |
| M | |||
| Match Fields | 匹配字段 | p.30 | 表项第一段:拿首部字段比。 |
| METER | METER 动作 | p.31 | 做限速,通常配合 Meter Table。 |
| Meter Table | 计量表 | p.28 | 可选表,负责限速与计量。 |
| metadatos | 元数据 | p.31 | 流水线内部传递的中间变量。 |
| Modify | 修改 | p.17 | 改首部;对应动作层的 SET-FIELD。 |
| multicast | 组播 | p.29 | Group Table 的典型用途之一。 |
| N | |||
| NAT | 网络地址转换 | p.24 | 改写地址并掩盖内网。 |
| NetApps | 网络应用 | p.12 | 跑在控制器北向接口上的应用。 |
| North bound API | 北向 API | p.10 | 图上连接应用与控制器的那条线。 |
| O | |||
| Open Networking Foundation | 开放网络基金会 | p.36 | ONF,OpenFlow 规范的推动者。 |
| OpenFlow | OpenFlow | p.2 | 控制器与交换机之间的南向协议。 |
| OUTPUT | OUTPUT 动作 | p.31 | 决定从哪个口出去。 |
| P | |||
| Packet-In | Packet-In 消息 | p.14 | 无匹配规则时,把包上送控制器。 |
| Packet-Out | Packet-Out 消息 | p.14 | 控制器让交换机把某个包注入网络。 |
| pipeline | 流水线 | p.28 | 包按表顺序处理;不是并行线程那个 pipeline。 |
| plano de control | 控制平面 | p.4 | 算路由的分布式算法跑在这里。 |
| plano de datos | 数据平面 | p.3 | 转发、过滤、缓冲、标记。 |
| plano de gestión | 管理平面 | p.5 | 监控与配置,时间尺度是「人」。 |
| POP | POP 动作 | p.31 | 弹掉一层标签,即解封装。 |
| priority | 优先级 | p.30 | 多条命中时数值大者胜。 |
| programmable switches | 可编程交换机 | p.10 | 南向接口管的对象。 |
| PUSH | PUSH 动作 | p.31 | 压入一层标签,即封装。 |
| R | |||
| reenvío | 转发 | p.3 | 数据平面的核心动作。 |
| reglas | 规则 | p.4 | 控制器下发的就是规则,设备只照着做。 |
| routers | 路由器 | p.4 | 传统网络里自己算路由的设备。 |
| S | |||
| SDN | 软件定义网络 | p.1 | 控制与数据分离 + 网络可编程。 |
| SET_CONFIG | SET_CONFIG 消息 | p.35 | 设置交换机参数。 |
| SET-FIELD | SET-FIELD 动作 | p.31 | 改首部里的某个字段。 |
| south bound API | 南向 API | p.10 | 控制器 ↔ 交换机;OpenFlow 就是它的一种。 |
| StatsRequest | StatsRequest 消息 | p.14 | 控制器主动索要统计。 |
| switch convencional | 传统交换机 | p.9 | 封闭,只按固定逻辑转发。 |
| T | |||
| table-miss | 表未命中 | p.21 | 默认表项;最常见动作是上送控制器。 |
| Timeouts | 超时 | p.30 | 表项寿命,分 idle 与 hard 两种。 |
| topología | 拓扑 | p.4 | 控制器必须掌握的全局视图。 |
| V | |||
| VLAN | VLAN | p.33 | 首部字段之一,也是网络虚拟化的手段。 |
数字与时限速记卡
口诀:「3 平面、3 层、4 步、7 字段」。张口就能报数,是 OpenFlow 这一章的送分点。
| 行 | 数字 | 原文关键词 | 中文 | 页 |
|---|---|---|---|---|
| 1 | 3 | tres planos | 三个平面:datos / control / gestión | p.3 |
| 2 | 3 | Capa de aplicación · Capa de control · Capa de infraestructura | SDN 架构三层(最下层即数据平面) | p.13 |
| 3 | 4 | Ingress Port → Ingress Pipeline → Egress Pipeline → Output Port | 分组处理流水线四步 | p.29 |
| 4 | 7 | Match / Priority / Counters / Instructions / Timeouts / Cookie / Flags | 一条流表项的七个组成部分 | p.30 |
| 5 | 8 | HELLO, ECHO · FEATURES · STATS · SET_CONFIG · BARRIER · PACKET_IN · PACKET_OUT · FLOW_MOD | 「Mensajes más habituales」共 8 个条目 | p.35 |
| 6 | 9 | HELLO y ECHO 同属一条 | 8 个条目里其实是 9 个消息名——最容易数错的地方 | p.35 |
| 7 | 8 | Ejemplos de aplicaciones | 应用示例:动态访问控制、透明移动性、服务器负载均衡、网络虚拟化、多 AP、节能、自适应监测、DDoS 检测 | p.38 |
| 8 | 5 | Modificar cabeceras · Redirigir · Enviar al controlador · Saltar a otra tabla · Descartar | p.30 列出的五种可能动作 | p.30 |
| 9 | 3 | Packet-In · PortStatus · Telemetría | 交换机 → 控制器的三类事件 | p.14 |
| 10 | 3 | (Des)instalar reglas · Petición de estadísticas · Enviar paquetes | 控制器 → 交换机的三类指令 | p.14 |
考场自检:说「流表项有 6 个字段」直接错——原文七项一个不少;说「HELLO / ECHO 是两条」也不算错,但要能解释为什么只占一个条目。
最容易混的十四组概念
每组只抓一个分界点:谁包含谁、谁对谁说话、谁只是叫法不同。