- 一页一块:页号胶囊是 PDF 物理页序(1–37);幻灯片上印的页码可能另有编号,以胶囊为准。
- 逐句对照:蓝色左框内是西语原句(逐字照抄,含原文笔误),下面带「中」字标的是中文翻译;项目符号统一用 • 表示。
- 提示框:绿色「考点」= 这页怎么考;红色「陷阱」= 易错点与原文勘误;紫色「记忆钩子」= 口诀;橙色「补充」= 前后页串联。
- 术语悬停:西语句里带浅蓝底的词,鼠标停上去出中文;中文句里带虚下划线的词,停上去出西语原词。
- 公式:一律用本地 MathJax 渲染(断网也能显示),每个公式下附「符号 / 西语读法 / 中文含义」三列小表——口语考试念的就是这一列。
一、虚拟化与其局限
p.1–p.6Tema 1.4 Redes overlay y seguridad en la infraestructura · 覆盖网络与基础设施安全
▸ 原页截图 p.1
Tema 1.4
主题 1.4
Contenido · 目录
▸ 原页截图 p.2
►
虚拟化及其局限
► Redes virtuales: transporte y control
虚拟网络:传输与控制
► VXLAN
VXLAN
►
►
►
►
Niveles de virtualización en la infraestructura · 基础设施中的虚拟化层次
▸ 原页截图 p.3
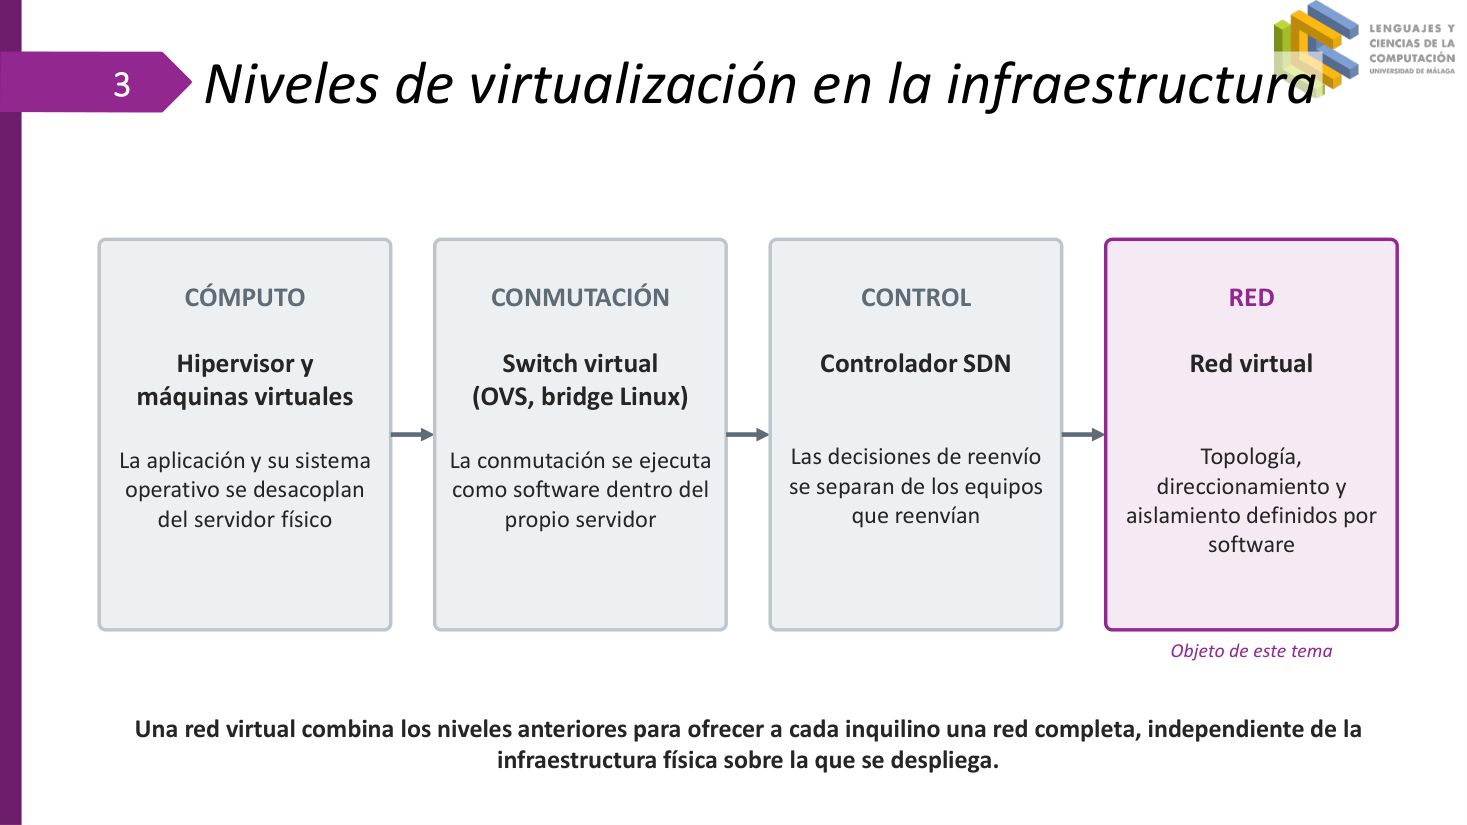
| 层级(原文标题) | 组件 | 虚拟化了什么 |
|---|---|---|
| CÓMPUTO | Hipervisor y máquinas virtuales | 服务器 |
| CONMUTACIÓN | Switch virtual (OVS, bridge Linux) | 交换机 |
| CONTROL | Controlador SDN | 转发的决策权 |
| RED | Red virtual | 整张网络 |
La aplicación y su sistema operativo se desacoplan del servidor físico.
应用程序及其操作系统与物理服务器解耦。
La conmutación se ejecuta como software dentro del propio servidor.
交换功能作为软件,直接运行在服务器内部。
Las decisiones de
由软件定义
Objeto de este tema: una
本主题的对象:一张
Movilidad de MVs y direccionamiento IP · 虚拟机迁移与 IP 编址
▸ 原页截图 p.4
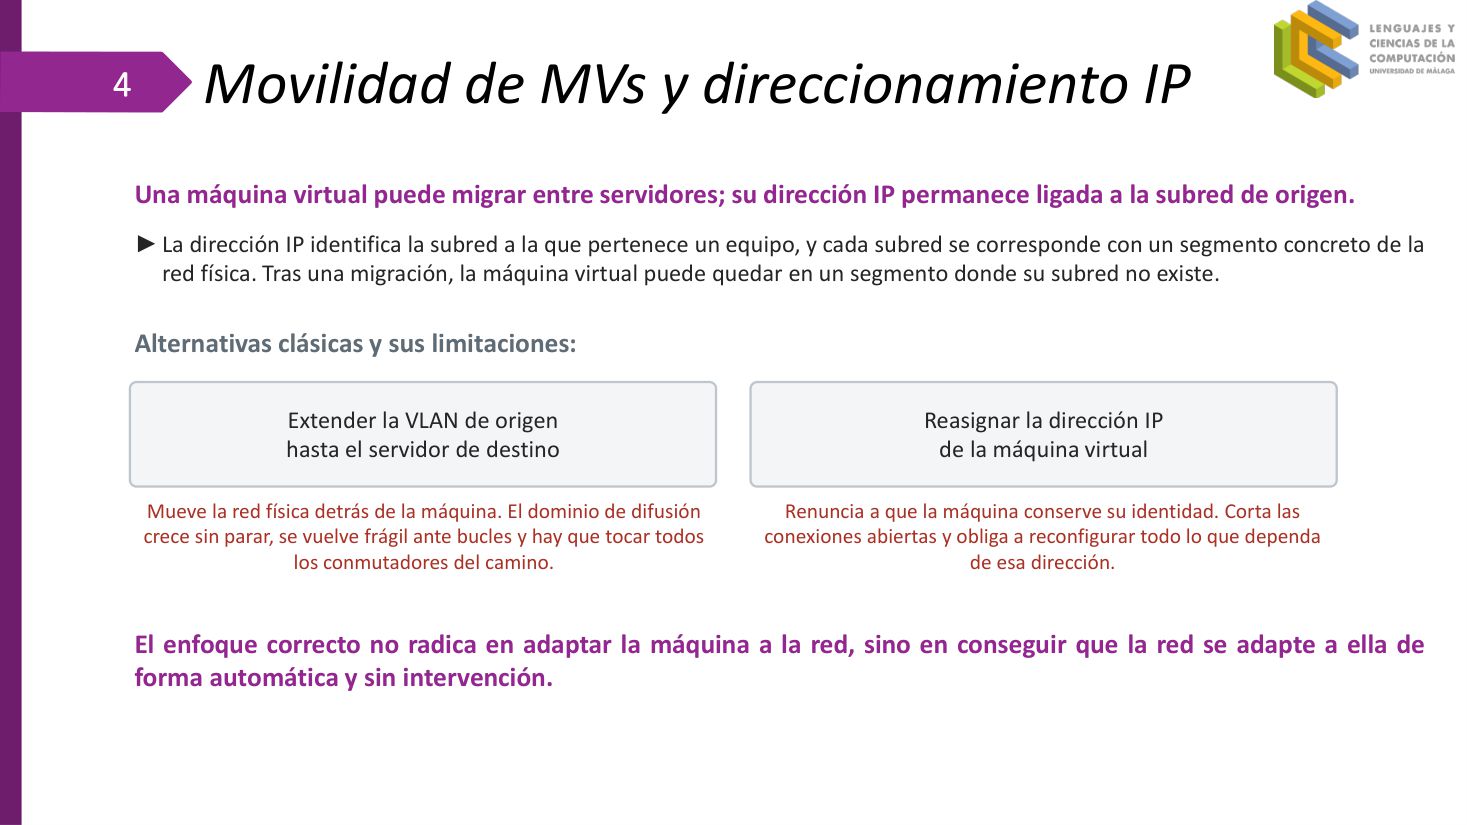
Una máquina virtual puede
一台虚拟机可以在服务器之间
La dirección IP identifica la subred a la que pertenece un equipo, y cada subred se corresponde con un segmento concreto de la red física.
IP 地址标识一台设备属于哪个子网,而每个子网对应物理网络中一个具体的网段。
Tras una migración, la máquina virtual puede quedar en un segmento donde su subred no existe.
迁移之后,虚拟机可能落在一个并不存在它那个子网的网段里。
Alternativas clásicas y sus limitaciones:
经典替代方案及其局限:
El enfoque correcto no radica en adaptar la máquina a la red, sino en conseguir que la red se adapte a ella de forma automática y sin intervención.
正确的思路不是让机器去适应网络,而是让网络自动、无需人工干预地去适应机器。
► Extender la
把源
► Reasignar la dirección IP de la máquina virtual: renuncia a que la máquina conserve su identidad. Corta las conexiones abiertas y obliga a reconfigurar todo lo que dependa de esa dirección.
给虚拟机重新分配 IP:等于放弃让机器保持自己的身份。会切断已建立的连接,并且所有依赖这个地址的配置都要重做。
Tecnologías clásicas de virtualización de red · 经典的网络虚拟化技术
▸ 原页截图 p.5
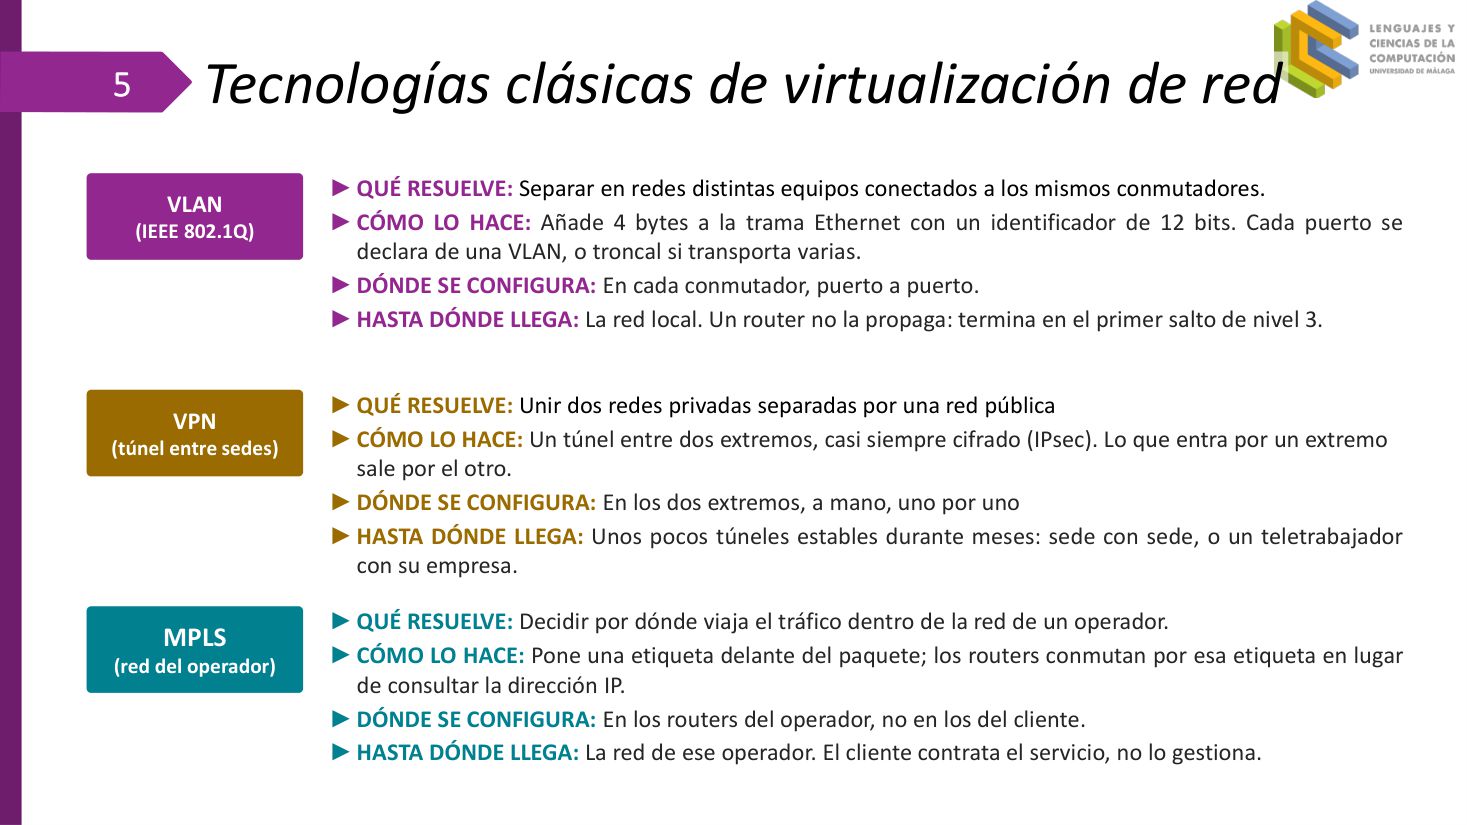
VLAN (IEEE 802.1Q)
VLAN(IEEE 802.1Q)
► QUÉ RESUELVE: Separar en redes distintas equipos conectados a los mismos
解决什么:把接在同一批
► CÓMO LO HACE: Añade 4
怎么做:在
► DÓNDE SE CONFIGURA: En cada conmutador, puerto a puerto.
在哪配置:在每一台交换机上,逐个端口配置。
► HASTA DÓNDE LLEGA: La red local. Un
能到哪:只到本地网络。
VPN (túnel entre sedes)
VPN(站点之间的隧道)
► QUÉ RESUELVE: Unir dos redes privadas separadas por una red pública
解决什么:把被公网隔开的两个私有网络连起来。
► CÓMO LO HACE: Un
怎么做:在两端之间建一条
► DÓNDE SE CONFIGURA: En los dos extremos, a mano, uno por uno
在哪配置:在两端手工配置,一条一条来。
► HASTA DÓNDE LLEGA: Unos pocos túneles estables durante meses: sede con sede, o un teletrabajador con su empresa.
能到哪:只能支撑少量稳定数月的隧道:站点对站点,或一个远程办公者连公司。
MPLS (red del operador)
MPLS(运营商网络)
► QUÉ RESUELVE: Decidir por dónde viaja el tráfico dentro de la red de un operador.
解决什么:决定流量在运营商网络内部走哪条路。
► CÓMO LO HACE: Pone una
怎么做:在数据包前面贴一个
► DÓNDE SE CONFIGURA: En los routers del operador, no en los del cliente.
在哪配置:在运营商的 router 上,不在客户的 router 上。
► HASTA DÓNDE LLEGA: La red de ese operador. El cliente contrata el servicio, no lo gestiona.
能到哪:只到该运营商自己的网络。客户只是购买服务,不负责管理它。
Problemas de Tecnologías clásicas · 经典技术的问题
▸ 原页截图 p.6
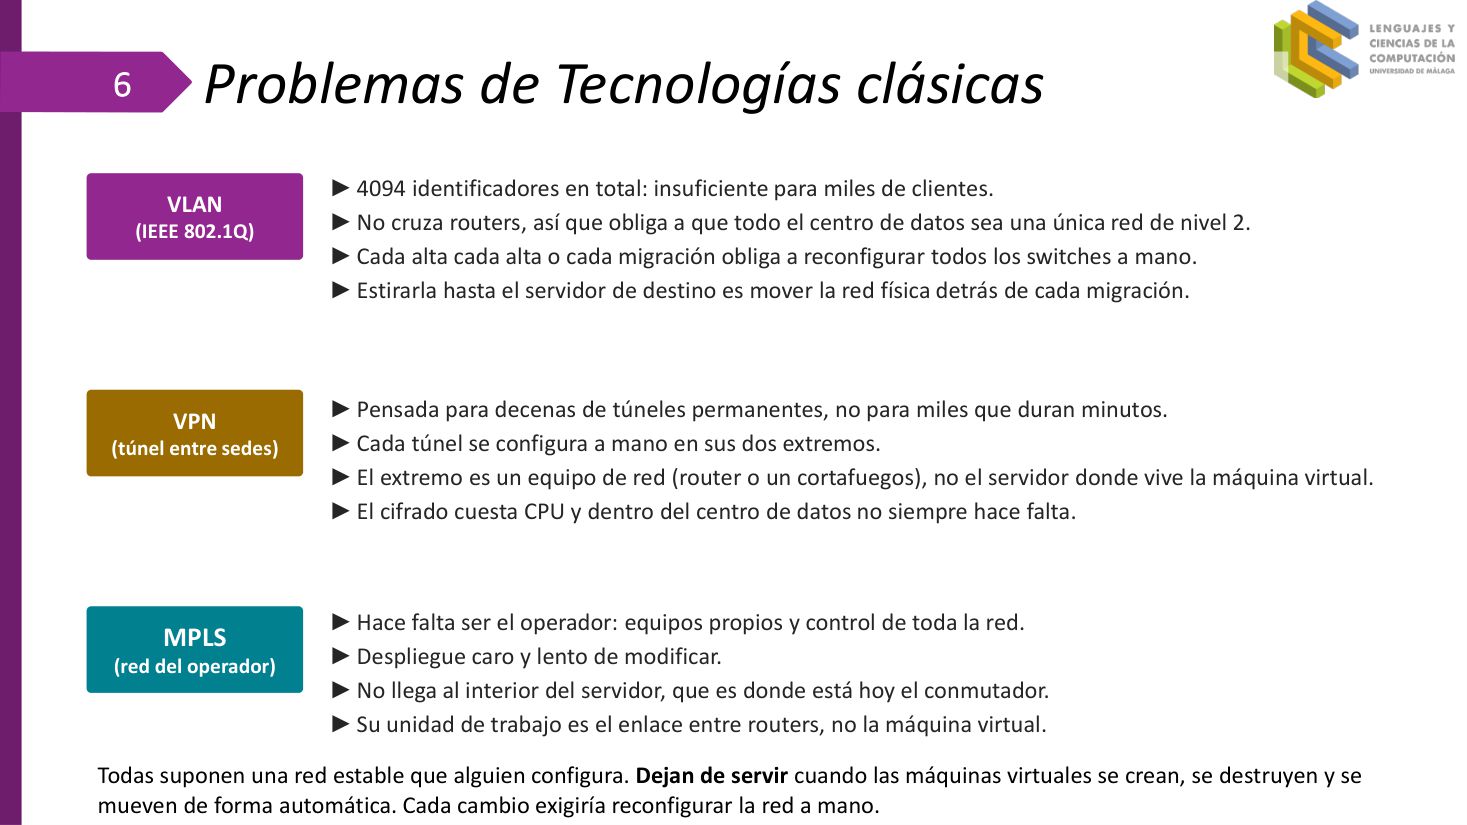
VLAN (IEEE 802.1Q)
VLAN(IEEE 802.1Q)
►
总共只有
► No cruza routers, así que obliga a que todo el
它跨不过路由器,于是逼得整个
► Cada alta cada alta o cada migración obliga a reconfigurar todos los switches a mano.
每开通一次、每迁移一次,都逼着人手工重新配置所有交换机。
► Estirarla hasta el servidor de destino es mover la red física detrás de cada migración.
把它拉到目标服务器,等于每次迁移都把物理网络整体拖过去。
VPN (túnel entre sedes)
VPN(站点之间的隧道)
► Pensada para decenas de túneles permanentes, no para miles que duran minutos.
它是为几十条长期隧道设计的,不是为成千上万条只存活几分钟的隧道。
► Cada túnel se configura a mano en sus dos extremos.
每条隧道都要在两端手工配置。
► El extremo es un equipo de red (router o un cortafuegos), no el servidor donde vive la máquina virtual.
隧道端点是网络设备(router 或防火墙),而不是虚拟机所在的那台服务器。
► El cifrado cuesta CPU y dentro del centro de datos no siempre hace falta.
加密消耗 CPU,而在数据中心内部并不总是必要。
MPLS (red del operador)
MPLS(运营商网络)
► Hace falta ser el operador: equipos propios y control de toda la red.
你必须自己就是运营商:有自己的设备,并掌控整张网络。
► Despliegue caro y lento de modificar.
部署昂贵,改动缓慢。
► No llega al interior del servidor, que es donde está hoy el conmutador.
它进不到服务器内部,而今天交换机恰恰就在服务器内部。
► Su unidad de trabajo es el enlace entre routers, no la máquina virtual.
它的工作单位是路由器之间的链路,而不是虚拟机。
Todas suponen una red estable que alguien configura.
它们都预设:存在一张稳定的网络,并且有人去配置它。
Dejan de servir cuando las máquinas virtuales se crean, se destruyen y se mueven de forma automática.
当虚拟机被自动创建、销毁和移动时,它们就不管用了。
Cada cambio exigiría reconfigurar la red a mano.
每一次变更都会要求手工重配网络。
二、虚拟网络:传输与控制
p.7–p.11Contenido · 目录(第二节开始)
▸ 原页截图 p.7
► Virtualización y sus límites
虚拟化及其局限
► Redes virtuales: transporte y control
虚拟网络:传输与控制
► VXLAN
VXLAN
► Plano de control y SDN
控制平面与 SDN
► Seguridad
安全
► Conclusiones
结论
► Bibliografía
参考文献
Concepto de red virtual · 虚拟网络的概念
▸ 原页截图 p.8
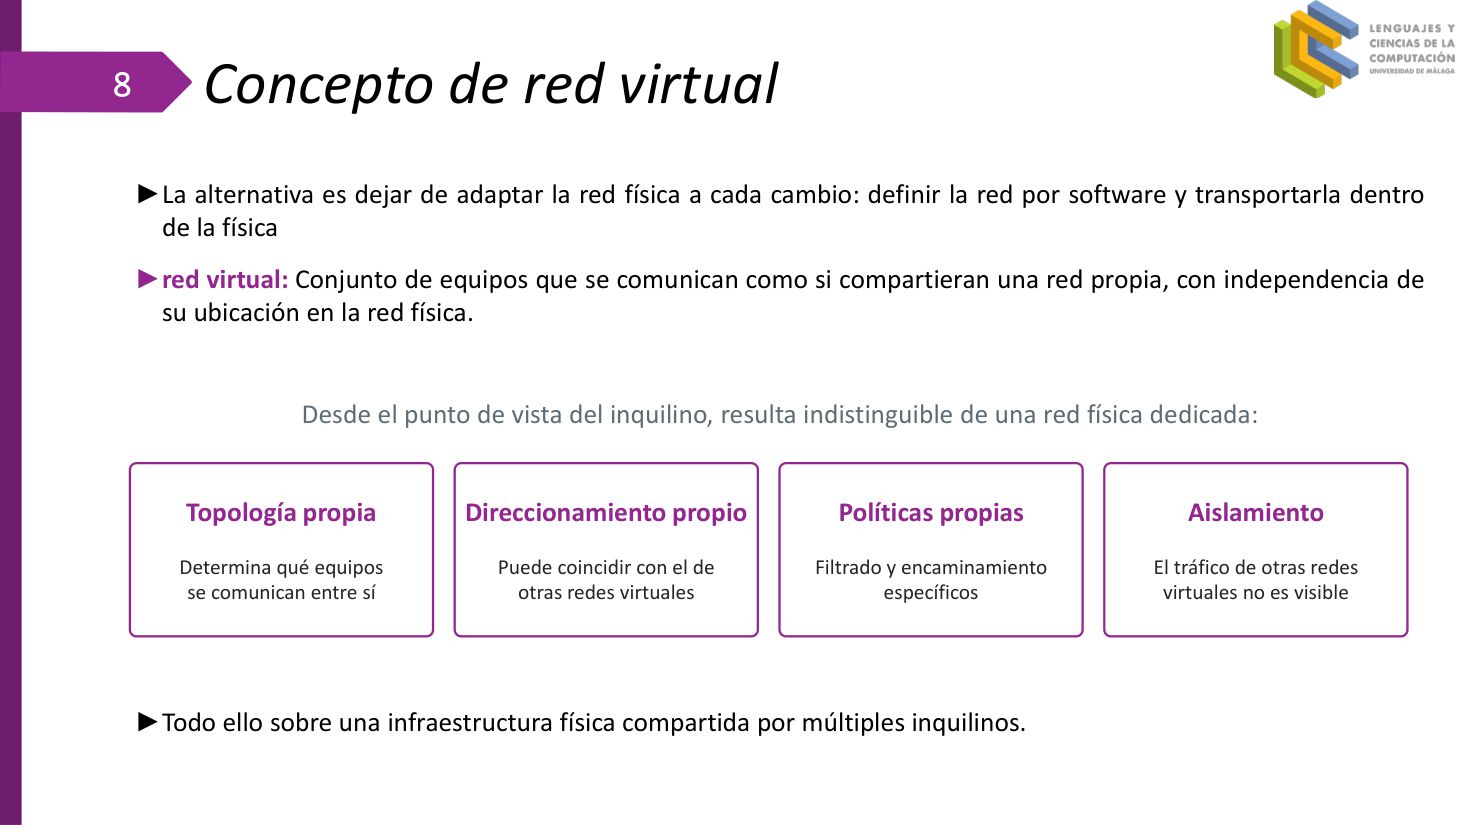
► La alternativa es dejar de adaptar la red física a cada cambio: definir la red por software y transportarla dentro de la física
替代思路是:不再让物理网络去适应每一次变更,而是用软件把网络定义出来,再把它「装进」物理网络里传输。
►
Desde el punto de vista del
从
►
►
►
►
► Todo ello sobre una infraestructura física compartida por múltiples inquilinos.
而这一切都建立在被多个租户共享的物理基础设施之上。
Componentes: transporte y control · 两大组件:传输与控制
▸ 原页截图 p.9
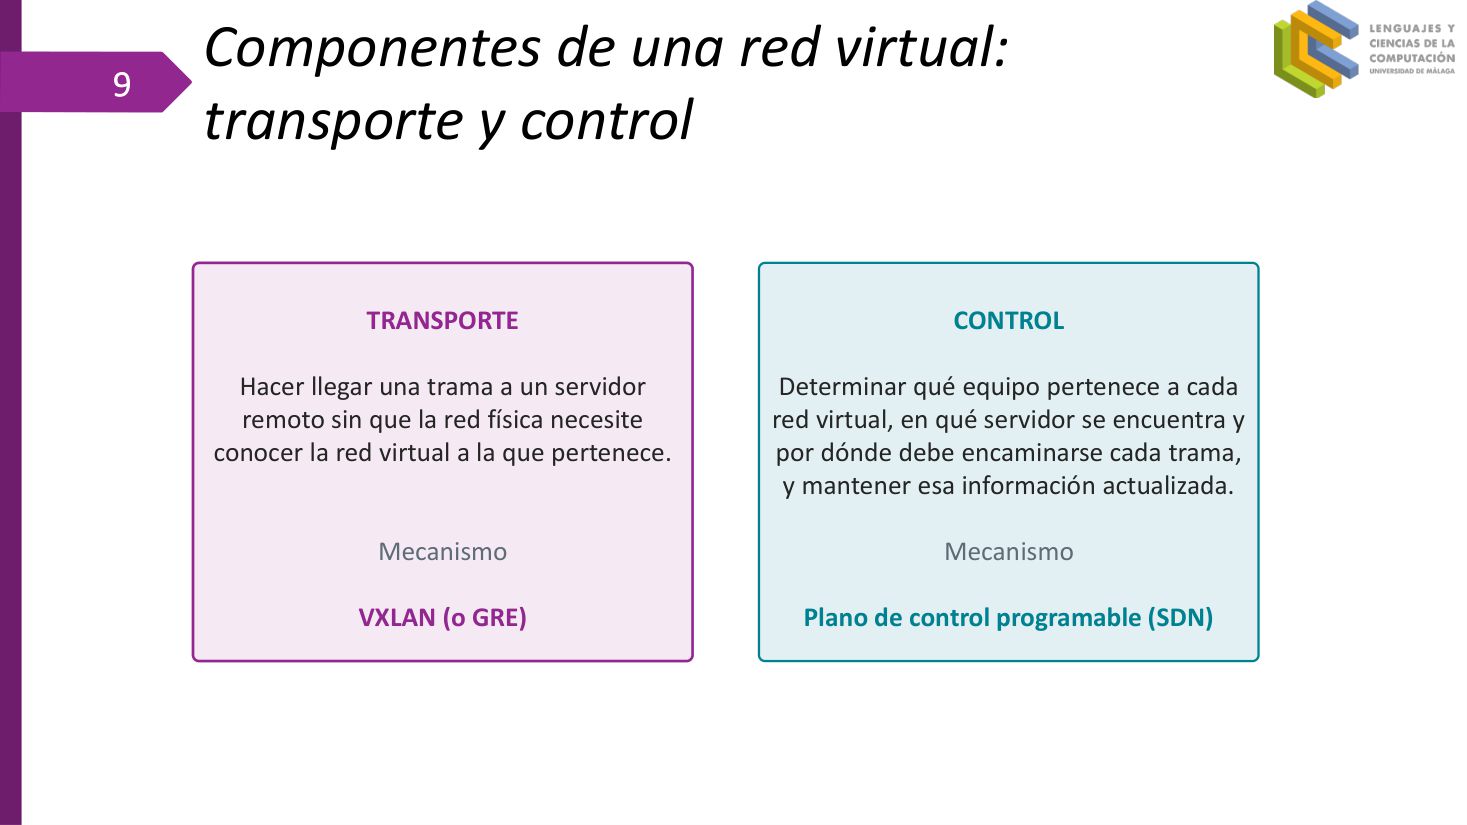
►
Hacer llegar una
把一
Mecanismo:
机制:
►
Determinar qué equipo pertenece a cada red virtual, en qué servidor se encuentra y por dónde debe
确定哪台设备属于哪张虚拟网络、位于哪台服务器、每一帧该往哪里
Mecanismo:
机制:
Underlay y overlay · 底层网络与覆盖网络
▸ 原页截图 p.10
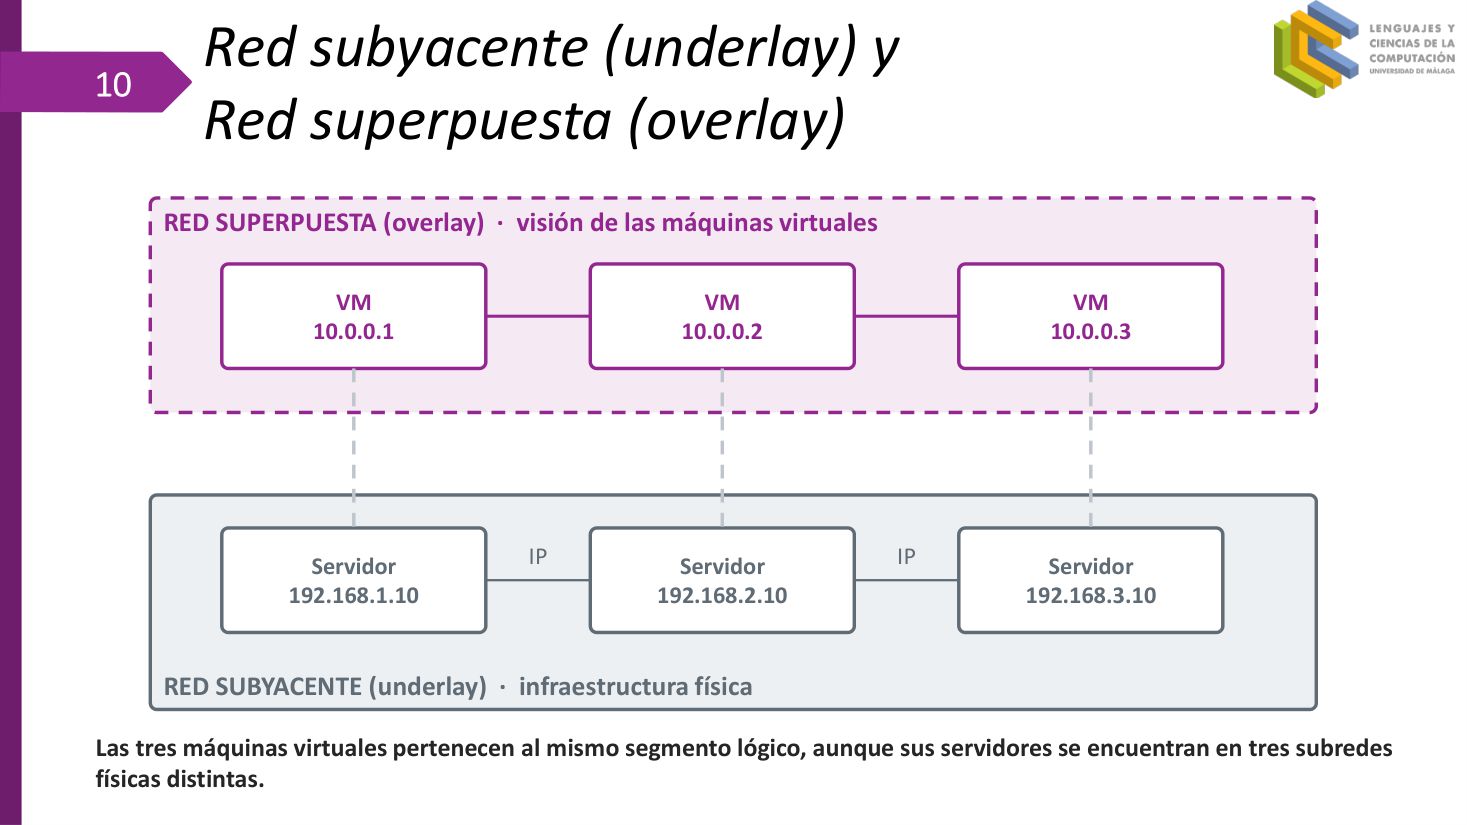
| 层 | 西语原文标签 | 看到什么 | 地址 |
|---|---|---|---|
| 覆盖层 | RED SUPERPUESTA (overlay) | visión de las máquinas virtuales | Mv 1 / Mv 2 / Mv 3 = 10.0.0.1 / .2 / .3 |
| 底层 | RED SUBYACENTE (underlay) | infraestructura física | Servidor 1 / 2 / 3 = 192.168.1.10 / 192.168.2.10 / 192.168.3.10 |
RED SUPERPUESTA (
覆盖网络(
RED SUBYACENTE (
底层网络(
Las tres máquinas virtuales pertenecen al mismo
三台虚拟机属于同一个
Encapsulamiento · 封装
▸ 原页截图 p.11
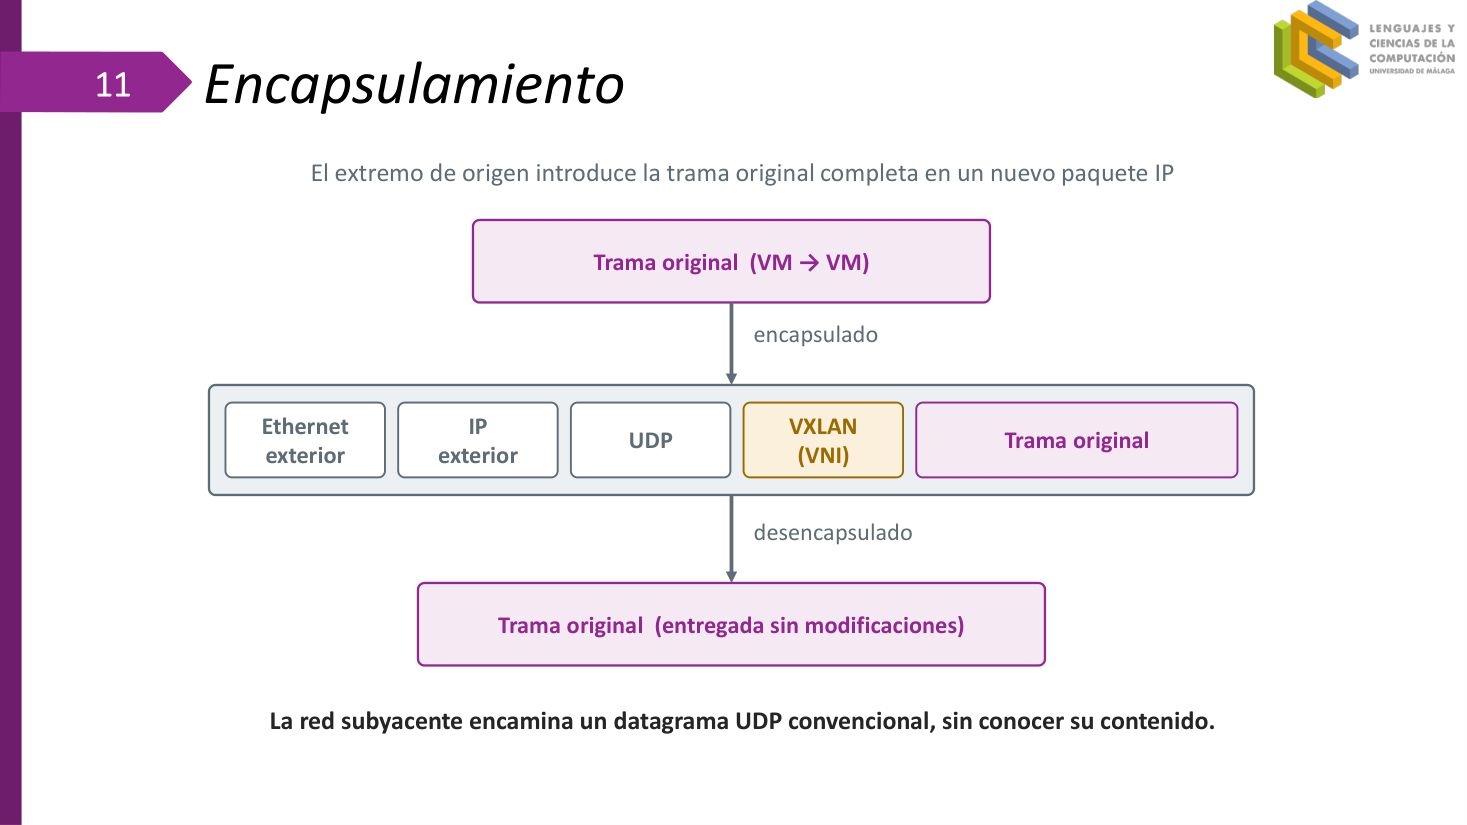
El extremo de origen introduce la
源端把
| 层次(由外向内) | 原文标签 | 谁生成 |
|---|---|---|
| 外层 IP 头 | IP ext. | 发送端服务器(underlay) |
| UDP 头 | UDP | 发送端服务器(端口 4789) |
| VXLAN 头 | VXLAN | 发送端服务器(含 VNI) |
| 内层以太网头 | Ethernet | 虚拟机(原始) |
| 内层 IP 头 | IP int. | 虚拟机(原始) |
| 数据 | Datos | 虚拟机(原始载荷) |
Trama Ethernet original
原始以太网帧
La red subyacente encamina un
底层网络只转发一个普通的
三、VXLAN:封装与运输
p.12–p.17Contenido · 目录(第三节开始)
▸ 原页截图 p.12
► Virtualización y sus límites
虚拟化及其局限
► Redes virtuales: transporte y control
虚拟网络:传输与控制
► VXLAN
VXLAN
► Plano de control y SDN
控制平面与 SDN
► Seguridad
安全
► Conclusiones
结论
► Bibliografía
参考文献
VXLAN: el estándar de facto (RFC 7348) · VXLAN:事实标准(RFC 7348)
▸ 原页截图 p.13
Los
Llevar Ethernet sobre IP · 在 IP 之上承载以太网
▸ 原页截图 p.14
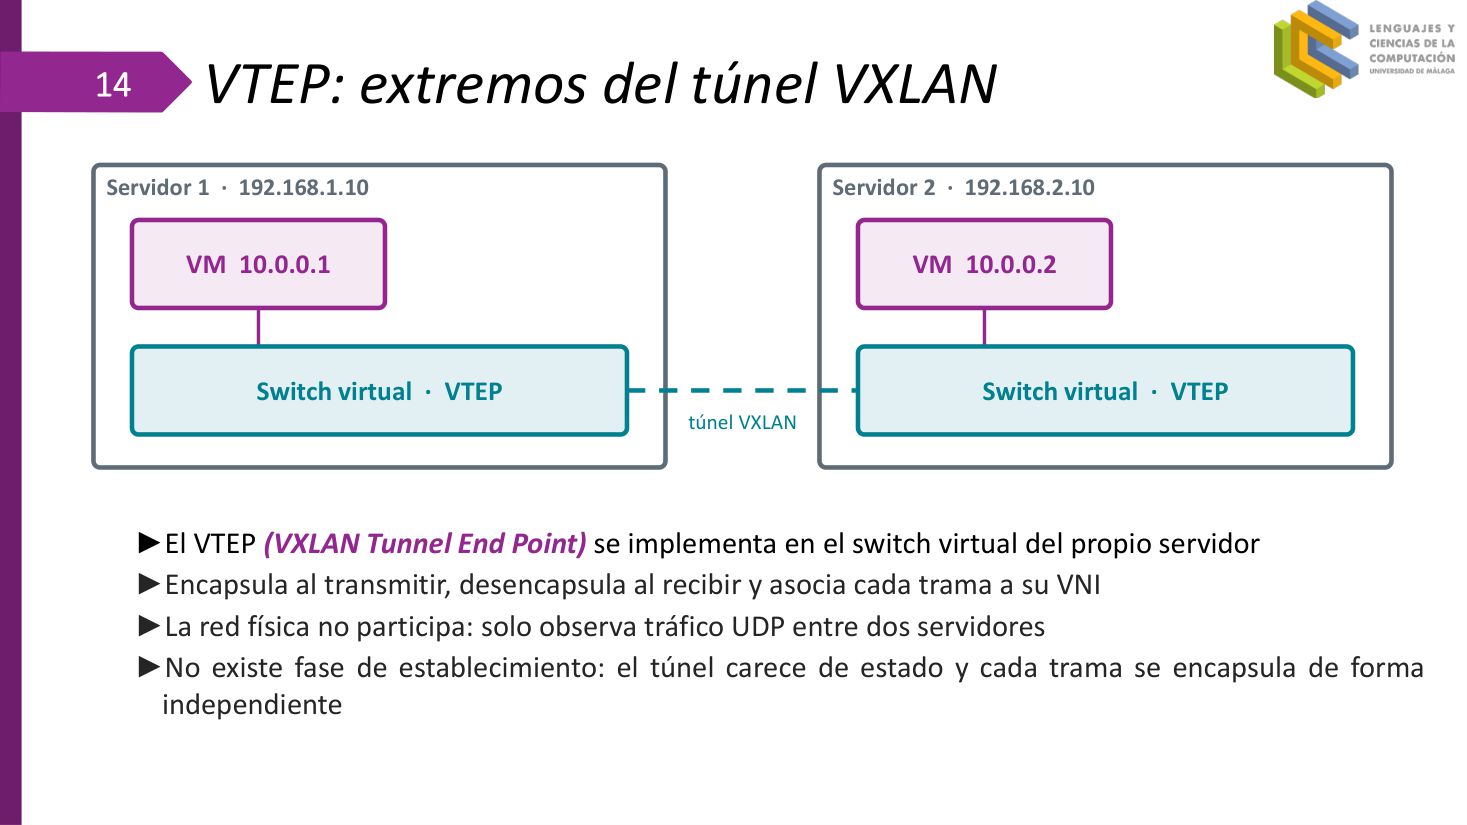
VXLAN trata la red física como un
VXLAN 把物理网络当作
Para el
对
La diferencia es que esas tramas viajan por un
区别在于这些帧走的是
Identificador VNI · VNI 标识符
▸ 原页截图 p.15
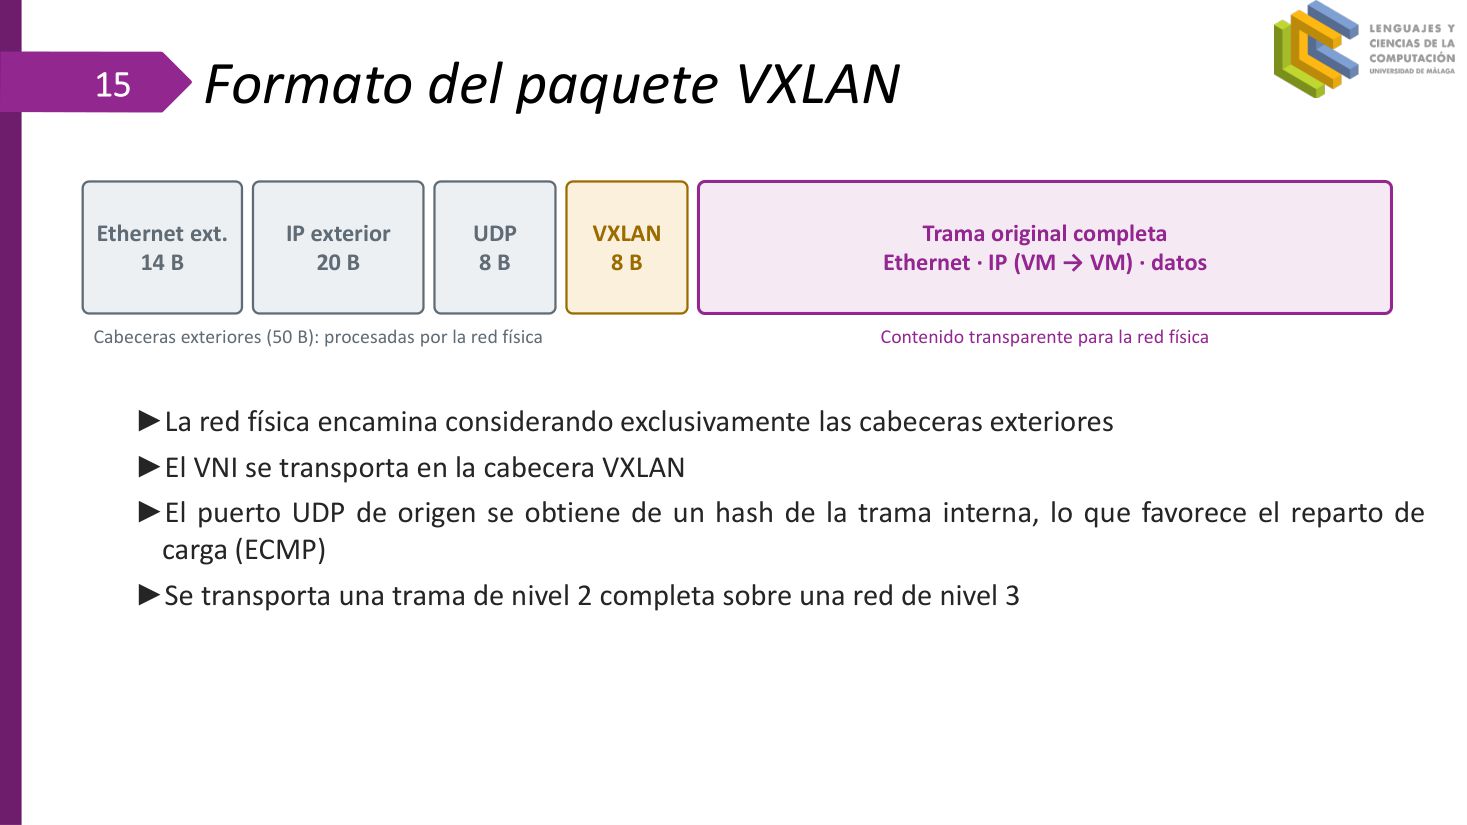
Cada red virtual tiene un identificador
每张虚拟网络有一个 24 位的
En la figura se muestra el formato de la cabecera VXLAN: 8 bytes que incluyen el VNI y campos para el modo de red y bits reservados.
图中给出 VXLAN 头的格式:8 字节,其中包含 VNI,以及网络模式和保留位等字段。
| 字段 | 长度 | 作用 |
|---|---|---|
| 标志 + 保留 | 4 bytes | VXLAN 标志位(I 位)与保留位 |
| VNI | 24 bits(3 bytes) | 标识是哪一张虚拟网络 |
| 保留 | 1 byte | 置零,留待扩展 |
| 合计 | 8 bytes | 这是 VXLAN 自身的开销 |
MTU y fragmentación · MTU 与分片
▸ 原页截图 p.16
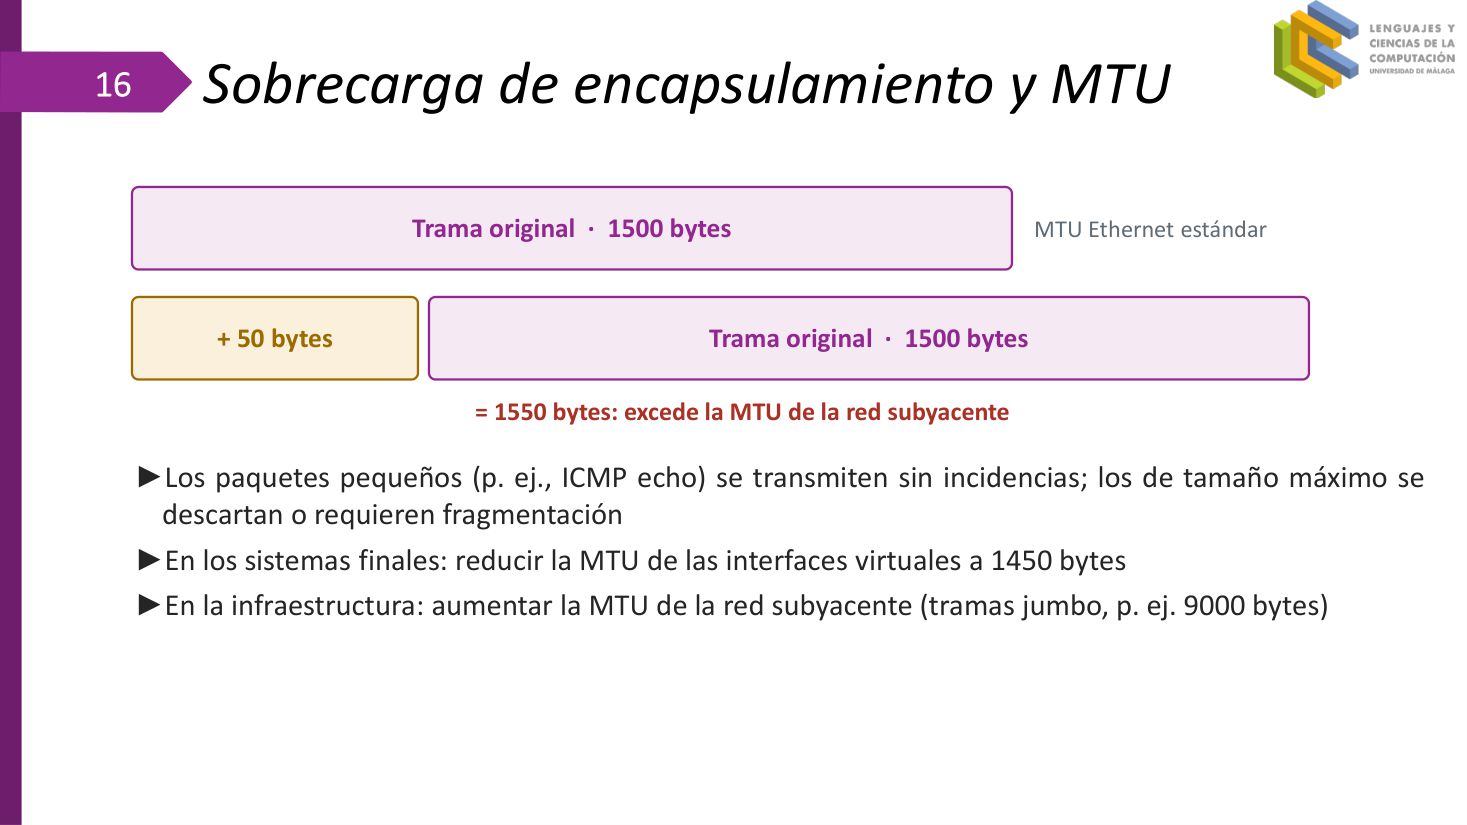
Cada paquete VXLAN añade 50 bytes, así que la
每个 VXLAN 包多出 50 字节,所以在 MTU 1500 的网络里,有效
Si se
一旦发生
Solución: elevar la MTU del
解决方案:把
Red subyacente MTU = 2000: 1500 bytes + 50 bytes de cabeceras = 1550 bytes.
底层网络 MTU = 2000:1500 字节 + 50 字节头 = 1550 字节。
| 项 | 数值 | 说明 |
|---|---|---|
| 原始以太网帧 | 1500 bytes | 虚拟机的有效载荷 |
| 外层开销 | +50 bytes | IP ext. + UDP + VXLAN 头 |
| 线上帧 | 1550 bytes | underlay 实际传输长度 |
| underlay MTU 1500 时 | 1450 bytes | 有效载荷被砍,可能分片 |
| underlay MTU 2000 时 | 1550 ≤ 2000 | 不分片,推荐配置 |
GRE y VXLAN · GRE 与 VXLAN
▸ 原页截图 p.17
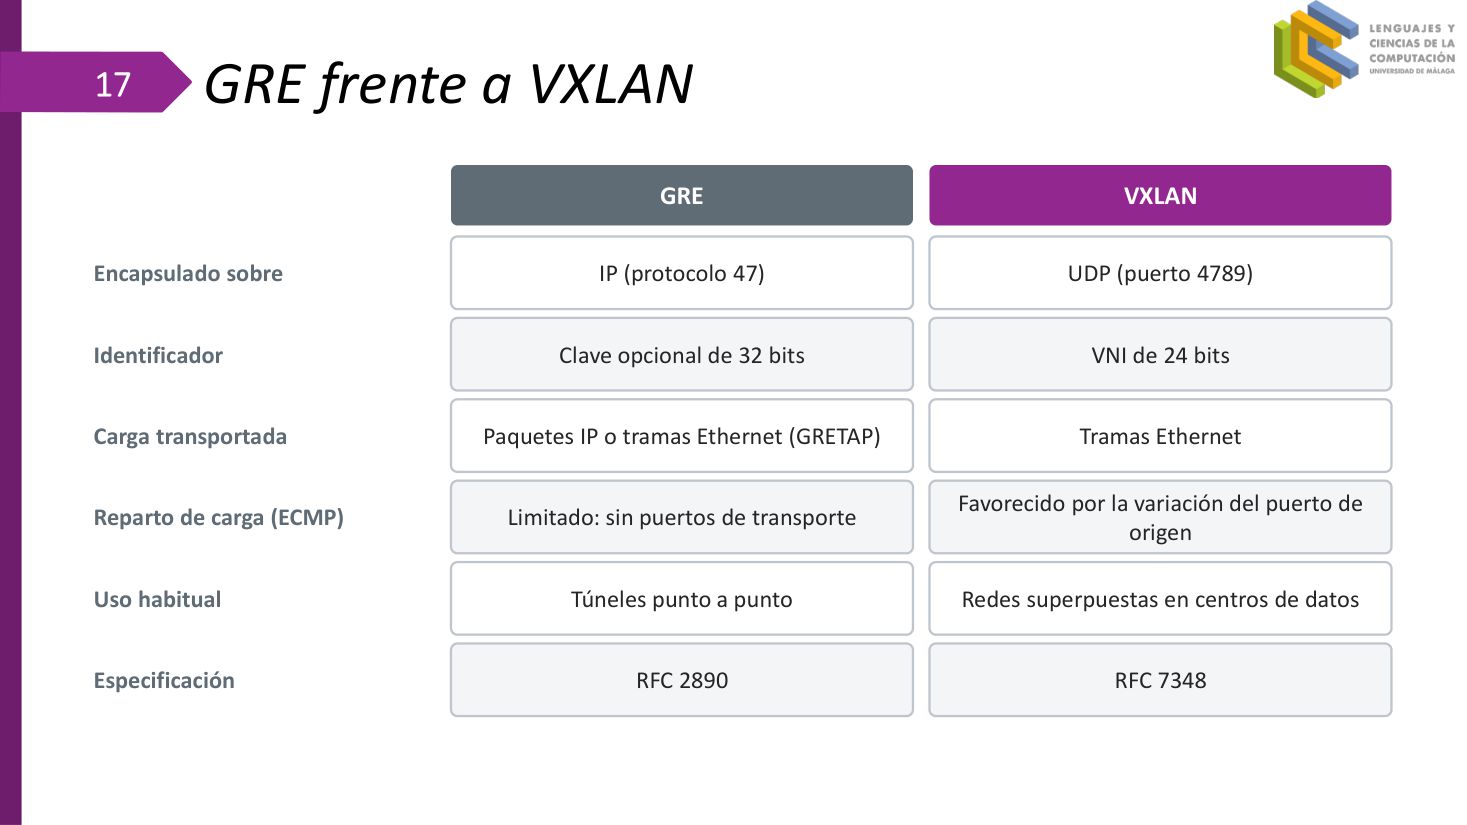
| 项目 | GRE | VXLAN |
|---|---|---|
| IP protocol | número 47 | UDP, puerto 4789 |
| Cabecera | 4 bytes (+ opcionales) | 8 bytes |
| Identificador | campo de 16 o 32 bits, sin semántica de red virtual | VNI de 24 bits, una red virtual por valor |
| Uso | túneles puntuales y redes de nivel 3 (RFC 2784/2890) | multitud de redes de nivel 2 aisladas (RFC 7348) |
| RFC | 2784 / 2890 | 7348 |
GRE es un
GRE 是一个
VXLAN es un
VXLAN 是建立在 UDP 之上的
GRE: túneles puntuales y redes de nivel 3; VXLAN: multitud de redes de nivel 2 aisladas.
GRE:点对点隧道与三层网络;VXLAN:大量相互隔离的二层网络。
四、控制平面:从静态到可编程
p.18–p.26Contenido · 目录(第四节开始)
▸ 原页截图 p.18
► Virtualización y sus límites
虚拟化及其局限
► Redes virtuales: transporte y control
虚拟网络:传输与控制
► VXLAN
VXLAN
► Plano de control y SDN
控制平面与 SDN
► Seguridad
安全
► Conclusiones
结论
► Bibliografía
参考文献
Configuración de un túnel VXLAN estático · 静态 VXLAN 隧道配置
▸ 原页截图 p.19
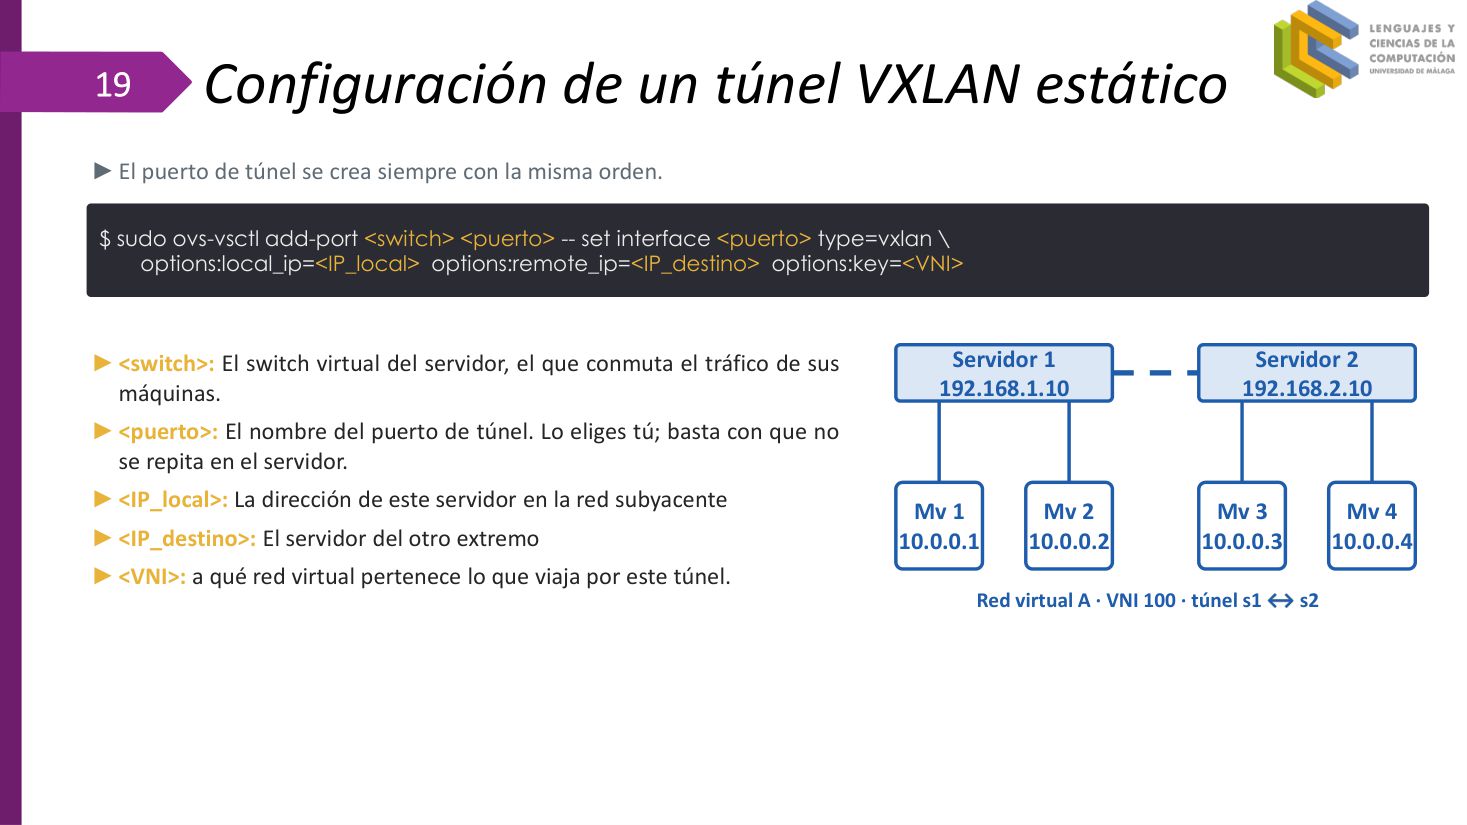
El puerto de túnel se crea siempre con la misma orden.
隧道端口永远用同一条命令创建。
► <switch>: El switch virtual del servidor, el que conmuta el tráfico de sus máquinas.
<switch>:服务器上的虚拟交换机,也就是为本机虚拟机转发流量的那一个。
► <puerto>: El nombre del puerto de túnel. Lo eliges tú; basta con que no se repita en el servidor.
<puerto>:隧道端口的名字。由你自取,只要在本服务器内不重复即可。
► <IP_local>: La dirección de este servidor en la red subyacente
<IP_local>:本服务器在底层网络中的地址。
► <IP_destino>: El servidor del otro extremo
<IP_destino>:另一端的那台服务器。
► <VNI>: a qué red virtual pertenece lo que viaja por este túnel.
<VNI>:走这条隧道的流量属于哪张虚拟网络。
$ 出处:Tema 1 · T1_4_Redes_Overlay · p.19
$ sudo ovs-vsctl add-port <switch> <puerto> -- set interface <puerto> type=vxlan \
options:local_ip=<IP_local> options:remote_ip=<IP_destino> options:key=<VNI>
| 设备 | underlay 地址 | 虚拟机(overlay) |
|---|---|---|
| Servidor 1 | 192.168.1.10 | Mv 1 = 10.0.0.1;Mv 2 = 10.0.0.2 |
| Servidor 2 | 192.168.2.10 | Mv 3 = 10.0.0.3;Mv 4 = 10.0.0.4 |
| 隧道 | Red virtual A · VNI 100 · túnel s1 ⇄ s2 | |
Limitaciones de la configuración estática · 静态配置的局限
▸ 原页截图 p.20
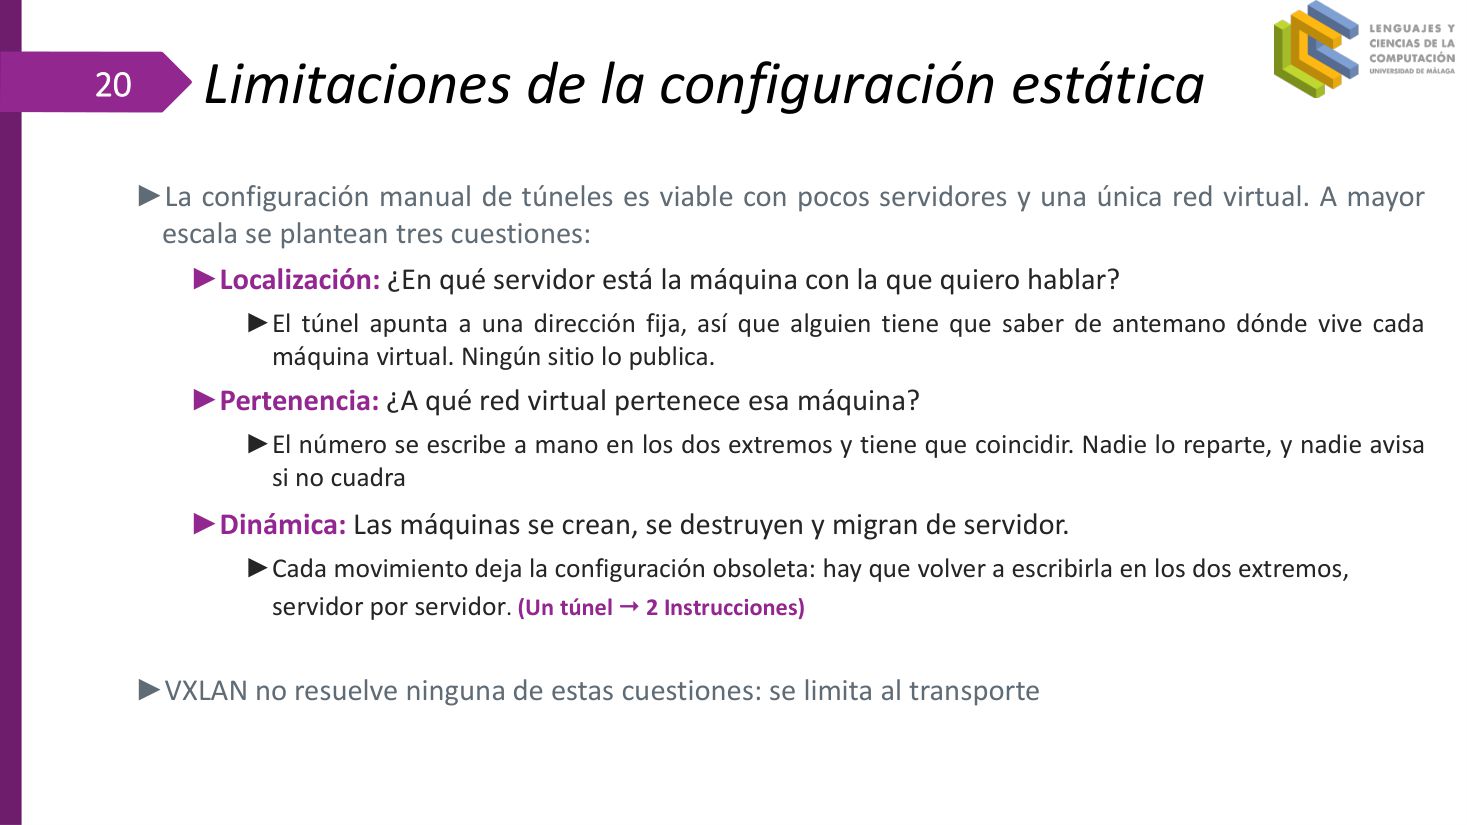
La configuración manual de túneles es viable con pocos servidores y una única red virtual. A mayor escala se plantean tres cuestiones:
手工配置隧道在服务器很少、且只有一张虚拟网络时可行。规模一大,就会出现三个问题:
►
El túnel apunta a una dirección fija, así que alguien tiene que saber de antemano dónde vive cada máquina virtual. Ningún sitio lo publica.
隧道指向一个固定地址,所以必须有人事先知道每台虚拟机住在哪里。而没有任何地方会公布这件事。
►
El número se escribe a mano en los dos extremos y tiene que coincidir. Nadie lo reparte, y nadie avisa si no cuadra
这个编号要在两端手工写,而且必须一致。没有人统一分配,写错了也没有人报警。
►
Cada movimiento deja la configuración obsoleta: hay que volver a escribirla en los dos extremos, servidor por servidor. (Un túnel 2 Instrucciones)
每一次移动都会让配置过时:必须在两端、逐台服务器重新写一遍。(一条隧道 = 两条指令)
VXLAN no resuelve ninguna de estas cuestiones: se limita al transporte
VXLAN 一个都解决不了:它只负责传输。
Escalabilidad de la configuración · 配置的可扩展性
▸ 原页截图 p.21
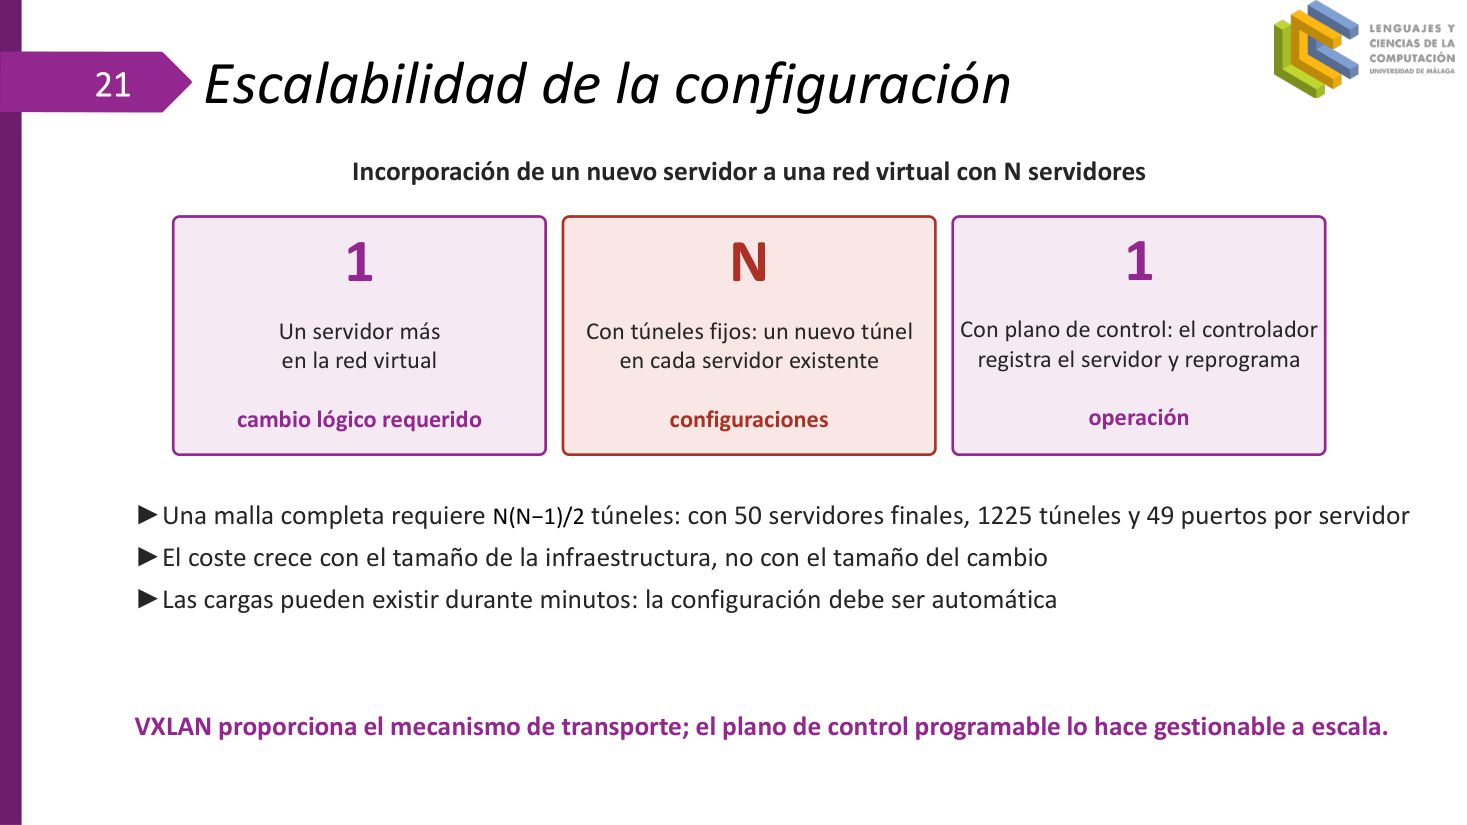
► Una
一个
| 符号 | 西语读法 | 中文含义 |
|---|---|---|
| N | «ene» | 参与全网状的服务器数量 |
| N(N−1)/2 | «ene por ene menos uno, partido por dos» | 两两互联的隧道总数(组合数) |
► El coste crece con el tamaño de la infraestructura, no con el tamaño del cambio
代价随基础设施规模增长,而不是随变更本身的大小增长。
► Las cargas pueden existir durante minutos: la configuración debe ser automática
负载可能只存在几分钟:配置必须自动化。
VXLAN proporciona el mecanismo de transporte; el plano de control programable lo hace gestionable a escala.
VXLAN 提供传输机制;可编程控制平面才让它在大规模下可管理。
| 新增 1 台服务器到 N 台规模 | 需要的动作 |
|---|---|
| 逻辑变更 | 1(多一台服务器) |
| 固定隧道 | N 次配置(每台已有服务器各加一条隧道) |
| 控制平面 | 1 次操作(控制器登记并重编程) |
Plano de control de la red superpuesta · 覆盖网络的控制平面
▸ 原页截图 p.22
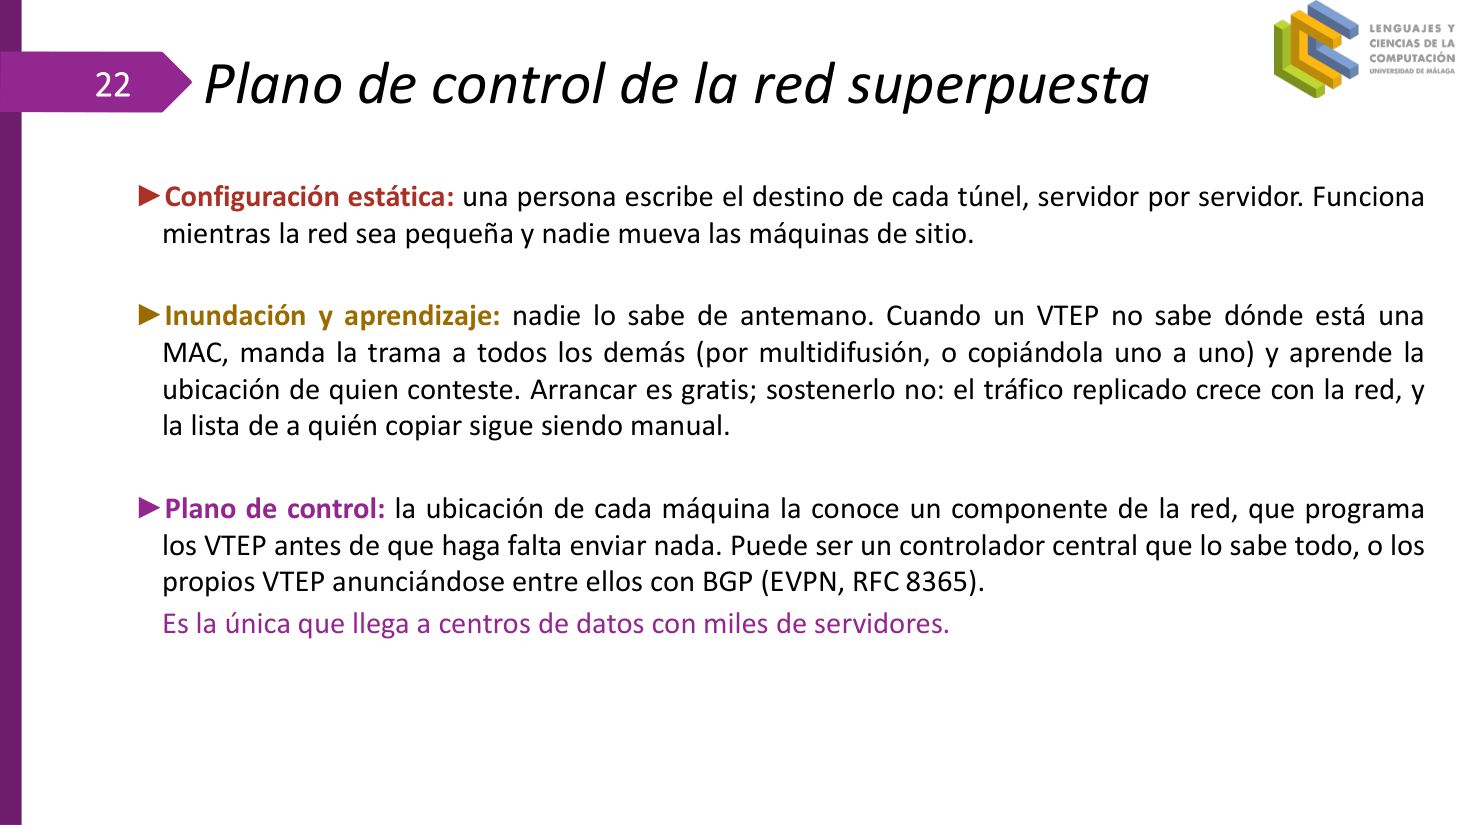
► Configuración estática: una persona escribe el destino de cada túnel, servidor por servidor. Funciona mientras la red sea pequeña y nadie mueva las máquinas de sitio.
静态配置:由一个人逐台服务器写下每条隧道的目标。只要网络小、而且没有人挪动机器,它就能用。
► Inundación y aprendizaje: nadie lo sabe de antemano. Cuando un
泛洪与学习:事先没有人知道。当某个
Arrancar es gratis; sostenerlo no: el tráfico replicado crece con la red, y la lista de a quién copiar sigue siendo manual.
启动是免费的,维持不是:复制出的流量随网络规模增长,而「要复制给谁」的清单仍然是手工的。
► Plano de control: la ubicación de cada máquina la conoce un componente de la red, que programa los VTEP antes de que haga falta enviar nada. Puede ser un
控制平面:每台机器的位置由一个网络组件掌握,它在需要发送之前就把 VTEP 编程好。这个组件可以是一个什么都知道的
Es la única que llega a
只有它才能支撑拥有数千台服务器的
La virtualización de red como caso de uso de SDN · 网络虚拟化作为 SDN 的应用场景
▸ 原页截图 p.23
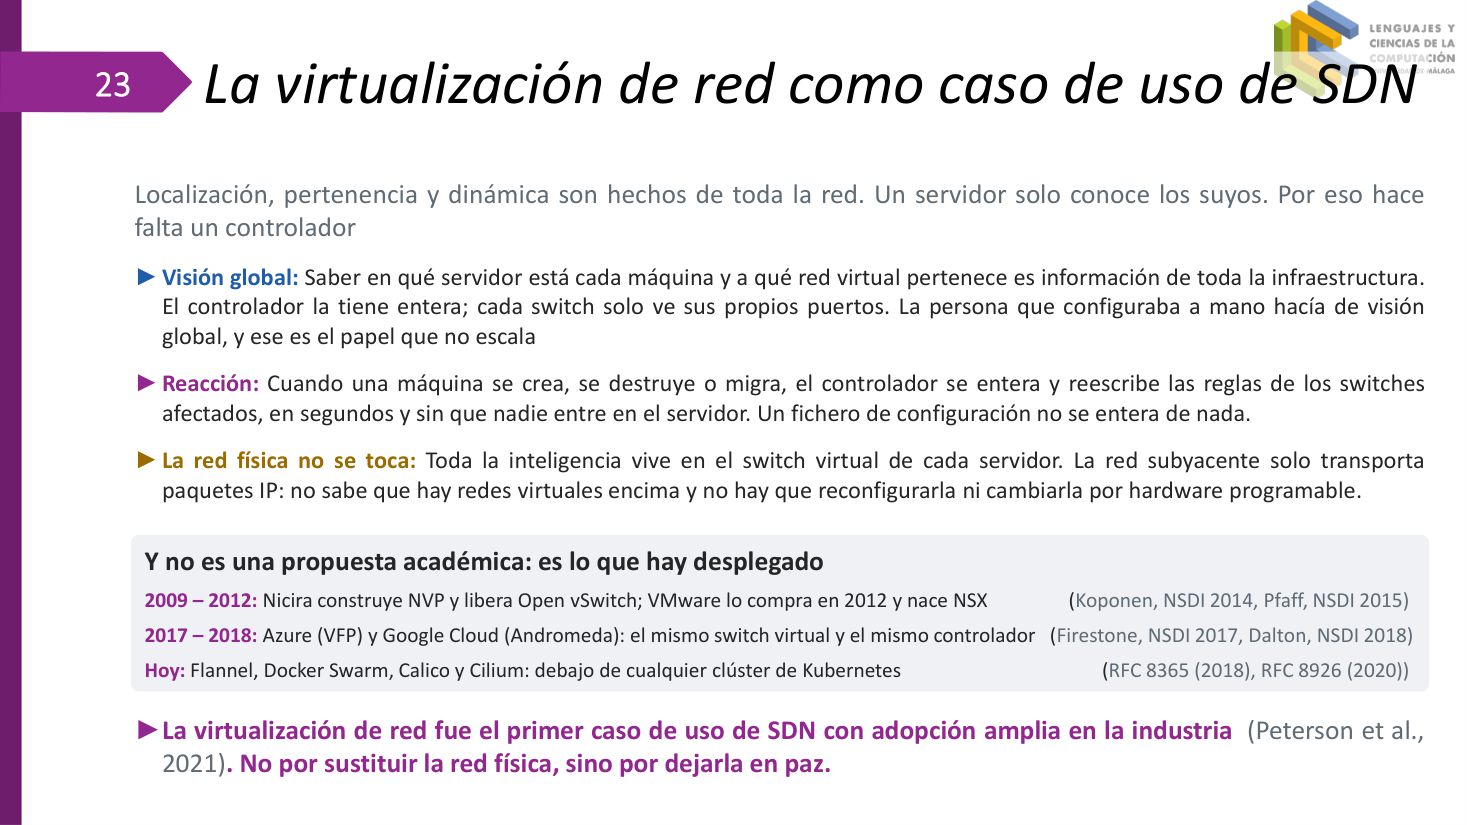
Localización, pertenencia y dinámica son hechos de toda la red. Un servidor solo conoce los suyos. Por eso hace falta un
定位、归属与动态性都是整张网络层面的事实,而单台服务器只知道自己那一份。所以需要一个
►
►
► La red física no se toca: Toda la inteligencia vive en el switch virtual de cada servidor. La red subyacente solo transporta paquetes IP: no sabe que hay redes virtuales encima y no hay que reconfigurarla ni cambiarla por hardware programable.
物理网络不动:全部智能都在每台服务器的虚拟交换机里。底层网络只运 IP 包,不知道上面还有虚拟网络,因此既不必重配,也不必换成可编程硬件。
La virtualización de red fue el primer caso de uso de SDN con
网络虚拟化是 SDN 在业界第一个被
Y no es una propuesta académica: es lo que hay desplegado
而且这不是学术设想:它是真实已经部署的东西。
| 年份 | 里程碑(原文) | 文献 |
|---|---|---|
| 2009–2012 | Nicira construye NVP y libera Open vSwitch; VMware lo compra en 2012 y nace NSX | Koponen, NSDI 2014;Pfaff, NSDI 2015 |
| 2017–2018 | Azure (VFP) y Google Cloud (Andromeda): el mismo switch virtual y el mismo controlador | Firestone, NSDI 2017;Dalton, NSDI 2018 |
| Hoy | Flannel, Docker Swarm, Calico y Cilium: debajo de cualquier clúster de Kubernetes | RFC 8365 (2018);RFC 8926 (2020) |
Redes virtuales definidas mediante tablas de flujo · 用流表定义虚拟网络
▸ 原页截图 p.24
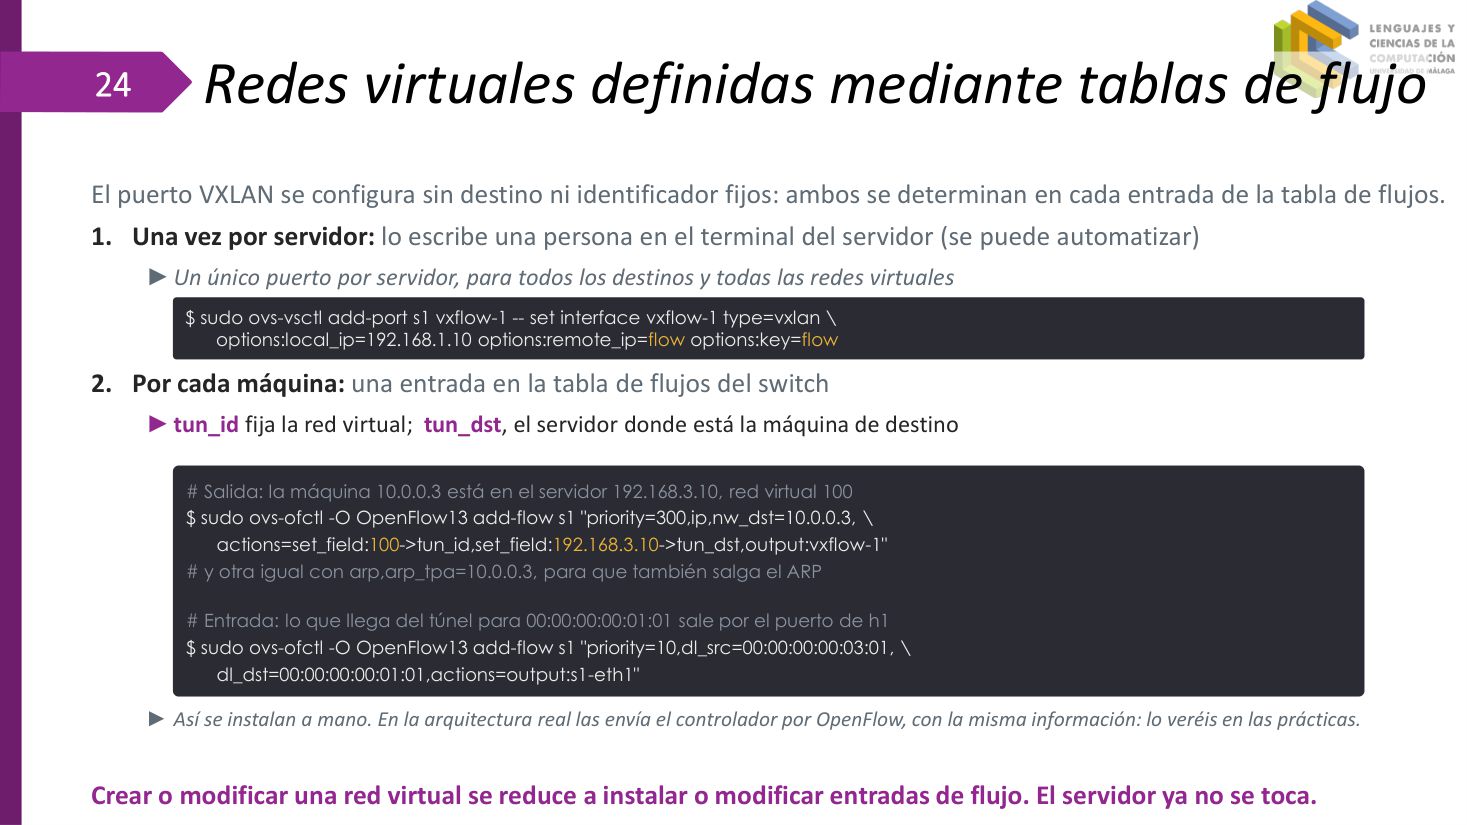
El puerto VXLAN se configura sin destino ni identificador fijos: ambos se determinan en cada entrada de la
VXLAN 端口在配置时既不写死目的地址、也不写死标识符:两者都在每一条
1. Una vez por servidor: lo escribe una persona en el terminal del servidor (se puede automatizar)
1. 每台服务器只做一次:由人在服务器终端上写一次(也可以自动化)。
► Un único puerto por servidor, para todos los destinos y todas las redes virtuales
整台服务器只有一个端口,同时服务所有目的地和所有虚拟网络。
2. Por cada máquina: una entrada en la tabla de flujos del switch
2. 每台虚拟机一条:写进交换机流表的一条表项。
► tun_id fija la red virtual; tun_dst, el servidor donde está la máquina de destino
tun_id 确定虚拟网络;tun_dst 确定目的虚拟机所在的那台服务器。
► Así se instalan a mano. En la arquitectura real las envía el controlador por OpenFlow, con la misma información: lo veréis en las prácticas.
这里是手工安装的。真实架构里由控制器通过 OpenFlow 下发,携带的信息完全相同——实践课上你们会看到。
Crear o modificar una red virtual se reduce a instalar o modificar entradas de flujo. El servidor ya no se toca.
创建或修改一张虚拟网络,被化简为安装或修改若干流表项。服务器本身不再被触碰。
$ 出处:Tema 1 · T1_4_Redes_Overlay · p.24
$ sudo ovs-vsctl add-port s1 vxflow-1 -- set interface vxflow-1 type=vxlan \
options:local_ip=192.168.1.10 options:remote_ip=flow options:key=flow
# Salida: la máquina 10.0.0.3 está en el servidor 192.168.3.10, red virtual 100
$ sudo ovs-ofctl -O OpenFlow13 add-flow s1 "priority=300,ip,nw_dst=10.0.0.3, \
actions=set_field:100->tun_id,set_field:192.168.3.10->tun_dst,output:vxflow-1"
# y otra igual con arp,arp_tpa=10.0.0.3, para que también salga el ARP
# Entrada: lo que llega del túnel para 00:00:00:00:01:01 sale por el puerto de h1
$ sudo ovs-ofctl -O OpenFlow13 add-flow s1 "priority=10,dl_src=00:00:00:00:03:01, \
dl_dst=00:00:00:00:01:01,actions=output:s1-eth1"
| 层次 | 配置对象 | 数量 | 何时变化 |
|---|---|---|---|
| 端口(一次性) | vxflow-1,remote_ip=flow · key=flow | 每服务器 1 个 | 建服务器时 |
| 流表·出方向 | nw_dst=10.0.0.3 → tun_id=100, tun_dst=192.168.3.10 | 每台远程虚拟机 1 条 | 虚拟机创建/迁移时 |
| 流表·入方向 | dl_src/dl_dst → output:s1-eth1 | 每条会话 1 对 | 通信建立时(会老化) |
La tabla de flujos real de s1 · s1 的真实流表
▸ 原页截图 p.25
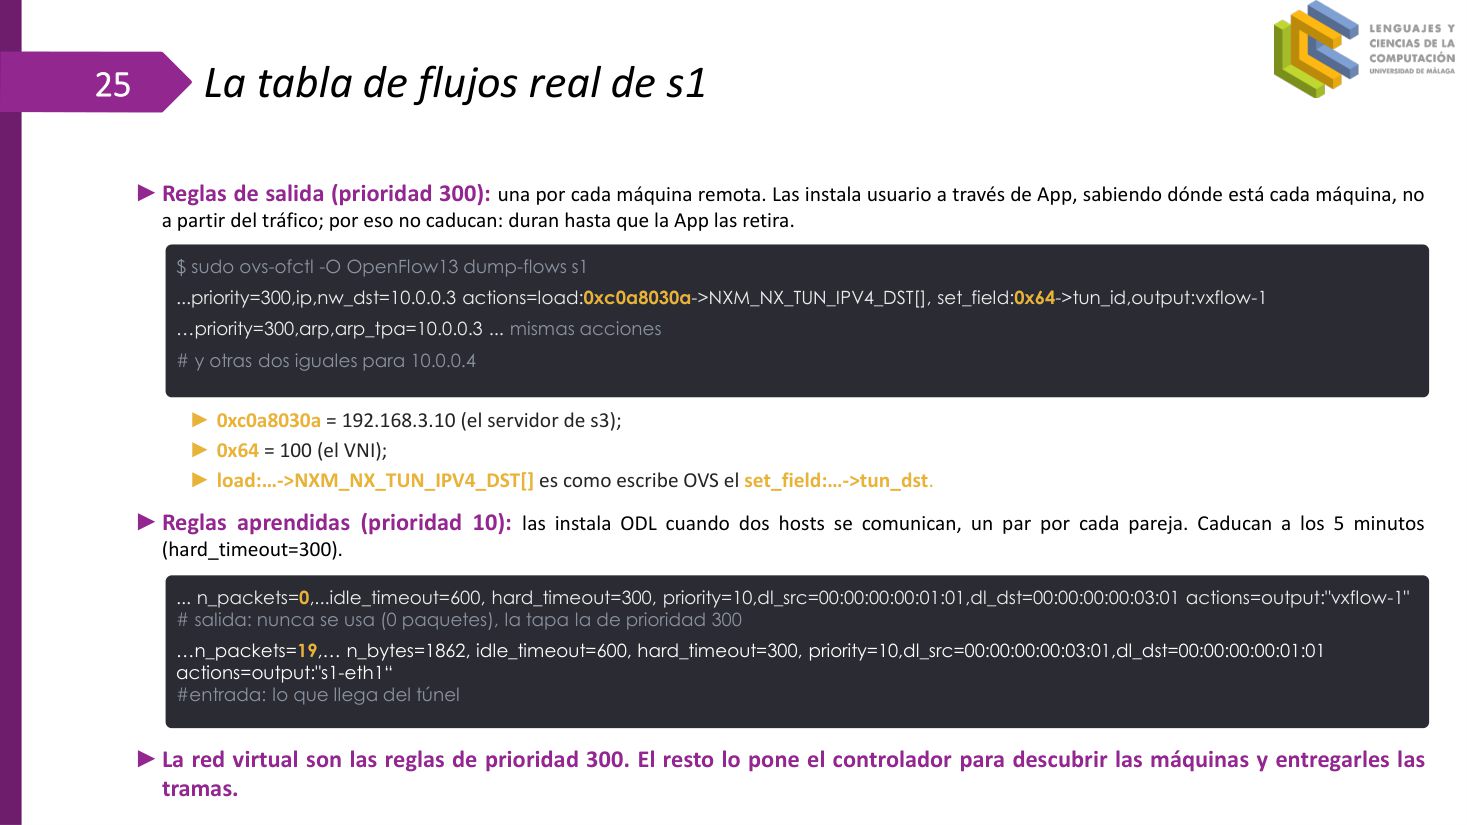
► Reglas de salida (prioridad 300): una por cada máquina remota. Las instala usuario a través de App, sabiendo dónde está cada máquina, no a partir del tráfico; por eso no caducan: duran hasta que la App las retira.
出方向规则(优先级 300):每台远程虚拟机一条。它由用户通过 App 安装,依据是「知道每台机器在哪」,而不是从流量里学;因此不会老化:一直有效,直到 App 把它们撤掉。
► 0xc0a8030a = 192.168.3.10 (el servidor de s3);
0xc0a8030a = 192.168.3.10,也就是 s3 所在这台服务器。
► 0x64 = 100 (el
0x64 = 100,即
► load:…->NXM_NX_TUN_IPV4_DST[] es como escribe OVS el set_field:…->tun_dst.
load:…->NXM_NX_TUN_IPV4_DST[] 就是 OVS 在内部书写 set_field:…->tun_dst 的形式。
► Reglas aprendidas (prioridad 10): las instala ODL cuando dos hosts se comunican, un par por cada pareja. Caducan a los 5 minutos (hard_timeout=300).
学到的规则(优先级 10):两台主机通信时由 ODL 安装,每对主机一对。5 分钟后老化(hard_timeout=300)。
► La red virtual son las reglas de prioridad 300. El resto lo pone el controlador para descubrir las máquinas y entregarles las tramas.
虚拟网络就是那些优先级 300 的规则。其余规则由控制器安装,用来发现机器并把帧送到它们手里。
$ 出处:Tema 1 · T1_4_Redes_Overlay · p.25
$ sudo ovs-ofctl -O OpenFlow13 dump-flows s1
...priority=300,ip,nw_dst=10.0.0.3 actions=load:0xc0a8030a->NXM_NX_TUN_IPV4_DST[], set_field:0x64->tun_id,output:vxflow-1
…priority=300,arp,arp_tpa=10.0.0.3 ... mismas acciones
# y otras dos iguales para 10.0.0.4
... n_packets=0,...idle_timeout=600, hard_timeout=300, priority=10,dl_src=00:00:00:00:01:01,dl_dst=00:00:00:00:03:01 actions=output:"vxflow-1"
# salida: nunca se usa (0 paquetes), la tapa la de prioridad 300
…n_packets=19,… n_bytes=1862, idle_timeout=600, hard_timeout=300, priority=10,dl_src=00:00:00:00:03:01,dl_dst=00:00:00:00:01:01
actions=output:"s1-eth1“
#entrada: lo que llega del túnel
| 十六进制 | 十进制 / 点分 | 含义 |
|---|---|---|
| 0xc0a8030a | 192.168.3.10 | tun_dst:目的 VTEP 的 underlay 地址(s3 所在服务器) |
| 0x64 | 100 | tun_id:VNI,即虚拟网络编号 |
| priority=300 vs 10 | — | 300 由 App 静态安装、不老化;10 由 ODL 学习、300 秒后消失 |
Redes superpuestas en plataformas de contenedores · 容器平台上的覆盖网络
▸ 原页截图 p.26
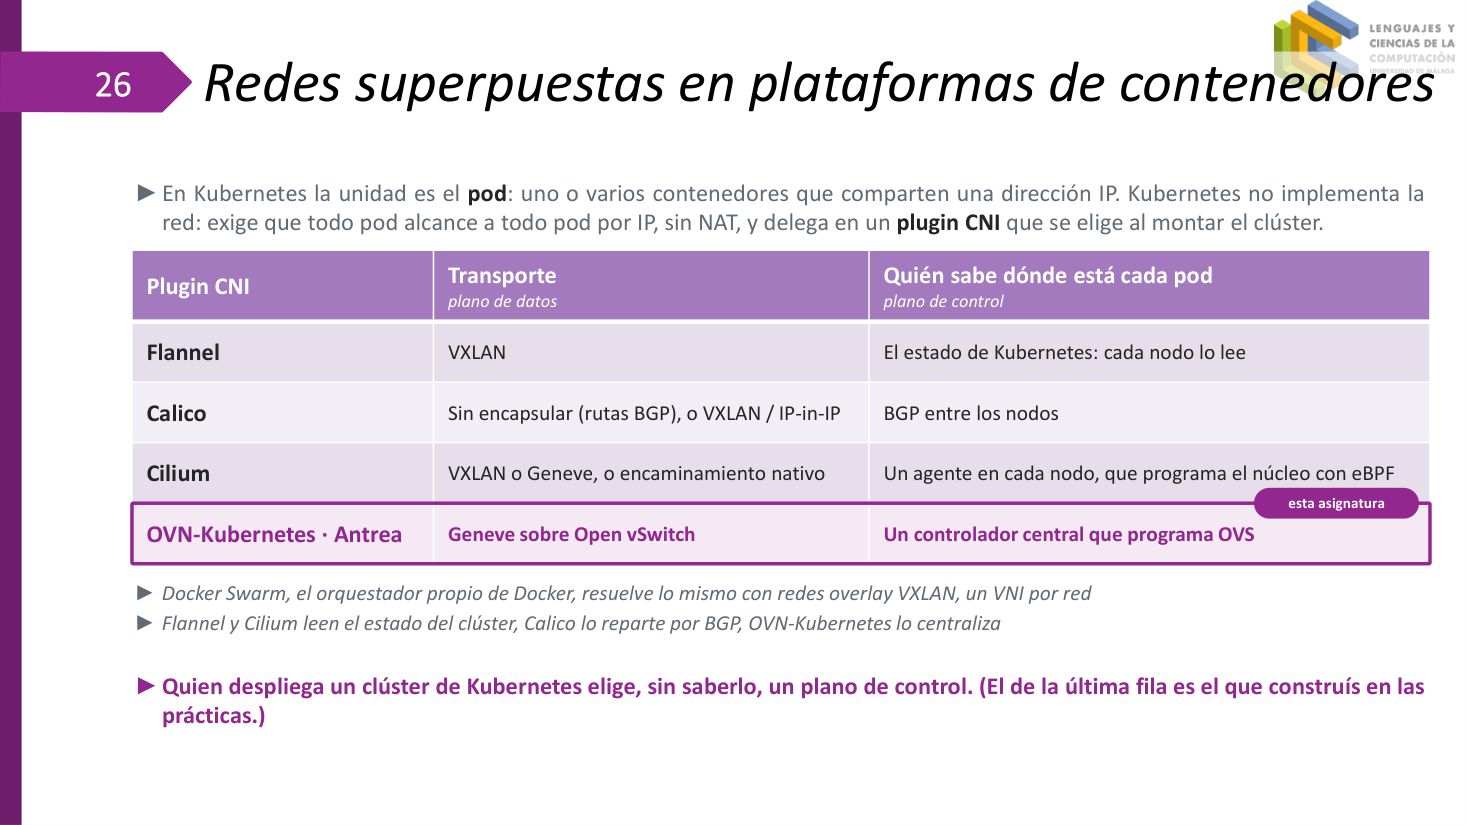
► En Kubernetes la unidad es el
在 Kubernetes 里,单位是
► Docker Swarm, el orquestador propio de Docker, resuelve lo mismo con redes overlay VXLAN, un VNI por red
Docker 自家的编排器 Docker Swarm 用 VXLAN 覆盖网络解决同一问题:一张网络一个 VNI。
► Flannel y Cilium leen el estado del clúster, Calico lo reparte por BGP, OVN-Kubernetes lo centraliza
Flannel 和 Cilium 读取集群状态,Calico 用 BGP 把它分发出去,OVN-Kubernetes 则把它集中管理。
► Quien despliega un clúster de Kubernetes elige, sin saberlo, un plano de control. (El de la última fila es el que construís en las prácticas.)
部署 Kubernetes 集群的人,其实在不知不觉中选了一个控制平面。(表格最后一行,就是你们在实践课上亲手搭的那个。)
| Plugin CNI | Transporte · 数据平面 | 谁知道每个 Pod 在哪 · 控制平面 |
|---|---|---|
| Flannel | VXLAN | Kubernetes 的状态:每个节点自己去读 |
| Calico | 不封装(BGP 路由),或 VXLAN / IP-in-IP | 节点之间跑 BGP |
| Cilium | VXLAN 或 Geneve,或原生路由 | 每个节点一个代理,用 eBPF 编程内核 |
| OVN-Kubernetes · Antrea | Geneve over Open vSwitch | 一个中心控制器编程 OVS |
| esta asignatura | 课程实践用的就是这一行:中心控制器 + OVS + Geneve | |
Contenido · 目录(第五节:安全)
▸ 原页截图 p.27
► Virtualización y sus límites
虚拟化及其局限
► Redes virtuales: transporte y control
虚拟网络:传输与控制
► VXLAN
VXLAN
► Plano de control y SDN
控制平面与 SDN
► Seguridad
安全
► Conclusiones
结论
► Bibliografía
参考文献
五、安全:风险、对策与纵深防御
p.28–p.32Modelo de seguridad de las redes superpuestas · 覆盖网络的安全模型
▸ 原页截图 p.28
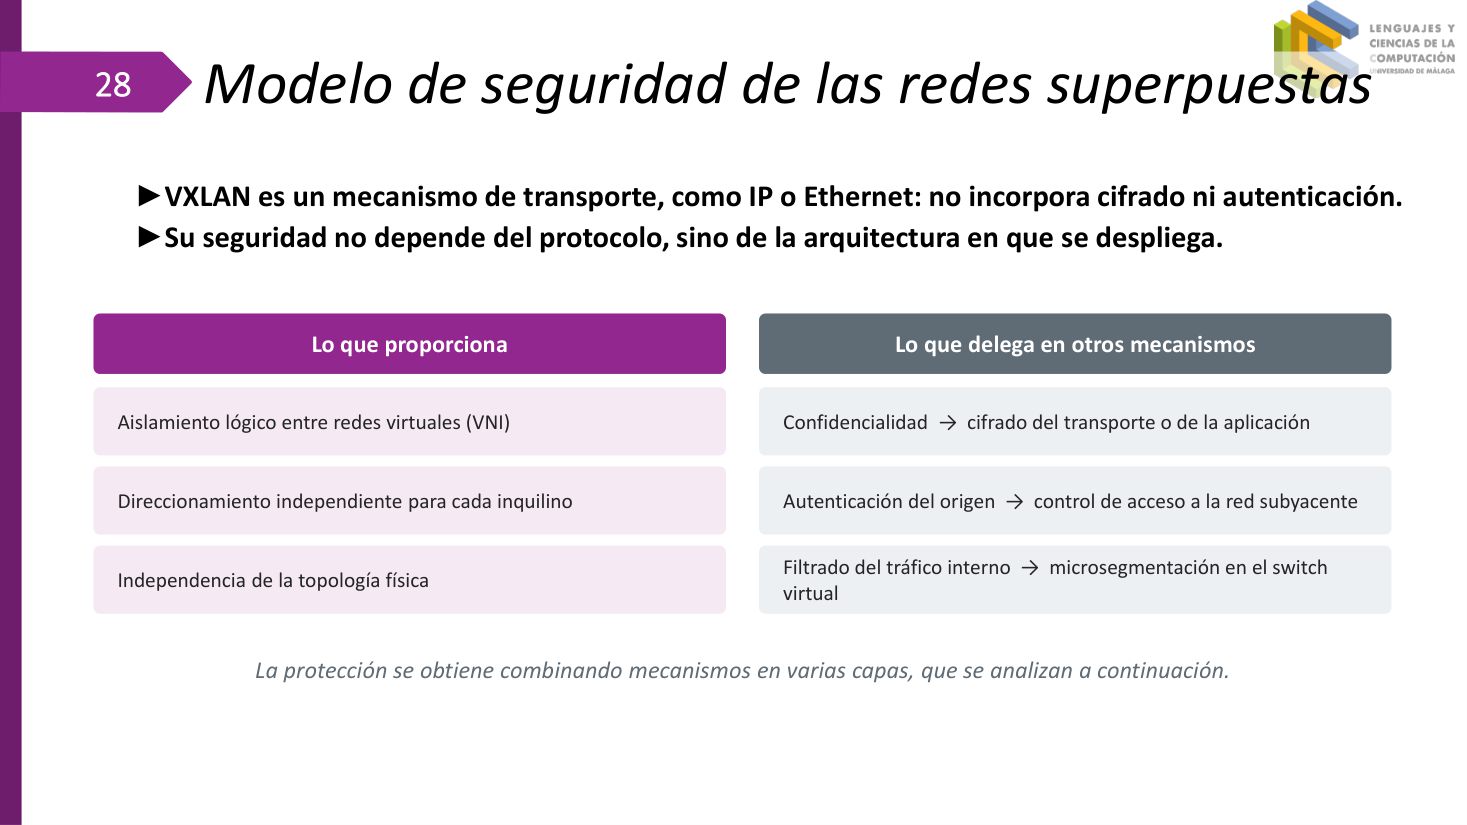
VXLAN es un mecanismo de transporte, como IP o Ethernet: no incorpora cifrado ni autenticación.
VXLAN 只是一种传输机制,和 IP、Ethernet 一样:它本身不含加密,也不含认证。
Su seguridad no depende del protocolo, sino de la arquitectura en que se despliega.
它的安全性不取决于协议,而取决于它被部署在什么样的架构里。
► Aislamiento lógico entre redes virtuales (
虚拟网络之间的逻辑隔离(靠
► Direccionamiento independiente para cada
每个
► Independencia de la topología física
与物理拓扑解耦。
► Confidencialidad → cifrado del transporte o de la aplicación
机密性 → 由传输层或应用层加密提供。
► Autenticación del origen → control de acceso a la red subyacente
源认证 → 由底层网络的访问控制提供。
► Filtrado del tráfico interno →
内部流量过滤 → 由虚拟交换机上的
La protección se obtiene combinando mecanismos en varias capas, que se analizan a continuación.
保护效果来自多层机制的叠加,下面逐一分析。
| VXLAN 提供(lo que proporciona) | VXLAN 委托给别的机制(lo que delega) |
|---|---|
| 虚拟网络间的逻辑隔离(VNI) | 机密性 → 传输或应用加密(IPsec / TLS) |
| 每个租户独立编址 | 源认证 → underlay 访问控制 |
| 与物理拓扑无关 | 内部过滤 → vSwitch 微隔离 |
Riesgos y contramedidas · 风险与对策
▸ 原页截图 p.29
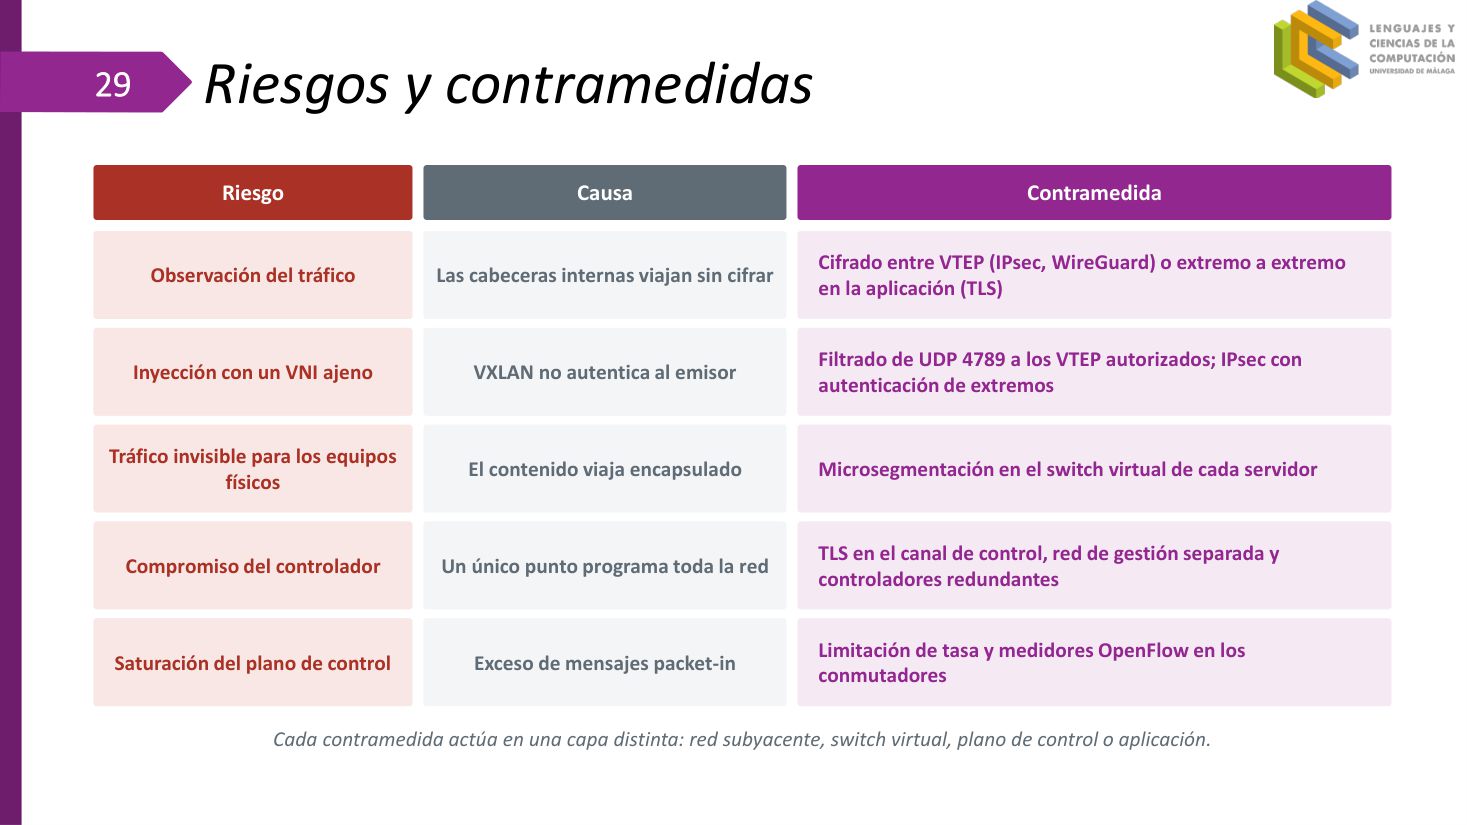
► Observación del tráfico
流量被窃听。
Las cabeceras internas viajan sin cifrar
内层头部以明文传输。
Cifrado entre VTEP (IPsec, WireGuard) o extremo a extremo en la aplicación (TLS)
在 VTEP 之间加密(IPsec、WireGuard),或在应用层做端到端加密(TLS)。
► Inyección con un VNI ajeno
用别人的 VNI 注入流量。
VXLAN no autentica al emisor
VXLAN 不认证发送方。
Filtrado de UDP 4789 a los VTEP autorizados; IPsec con autenticación de extremos
把 UDP 4789 过滤到只允许授权 VTEP;用带端点认证的 IPsec。
► Tráfico invisible para los equipos físicos
流量对物理设备不可见。
El contenido viaja encapsulado
内容被封装在隧道里传输。
Microsegmentación en el switch virtual de cada servidor
在每台服务器的虚拟交换机上做微隔离。
► Compromiso del controlador
控制器被攻陷。
Un único punto programa toda la red
单一节点编程整张网络。
TLS en el canal de control, red de gestión separada y controladores redundantes
控制通道上 TLS、独立管理网,以及冗余控制器。
► Saturación del plano de control
控制平面被打爆。
Exceso de mensajes packet-in
packet-in 消息过多。
Limitación de tasa y medidores OpenFlow en los conmutadores
在交换机上做限速,并用 OpenFlow 计量器。
| Riesgo | Causa | Contramedida | 作用层 |
|---|---|---|---|
| 窃听 | 内层头部明文 | VTEP 间 IPsec / WireGuard,或应用层 TLS | 传输 / 应用 |
| 伪造 VNI 注入 | 不认证发送方 | UDP 4789 只放行授权 VTEP;IPsec 端点认证 | 底层网络 |
| 物理设备看不见流量 | 内容被封装 | 每台服务器 vSwitch 上做微隔离 | 虚拟交换机 |
| 控制器被攻陷 | 单点编程全网 | 控制通道 TLS、独立管理网、冗余控制器 | 控制平面 |
| 控制平面饱和 | packet-in 过多 | 限速 + OpenFlow 计量器 | 交换机 / 控制平面 |
Cada contramedida actúa en una capa distinta: red subyacente, switch virtual, plano de control o aplicación.
每一项对策作用于不同层次:底层网络、虚拟交换机、控制平面,或应用。
Microsegmentación mediante tablas de flujo · 用流表实现微隔离
▸ 原页截图 p.30
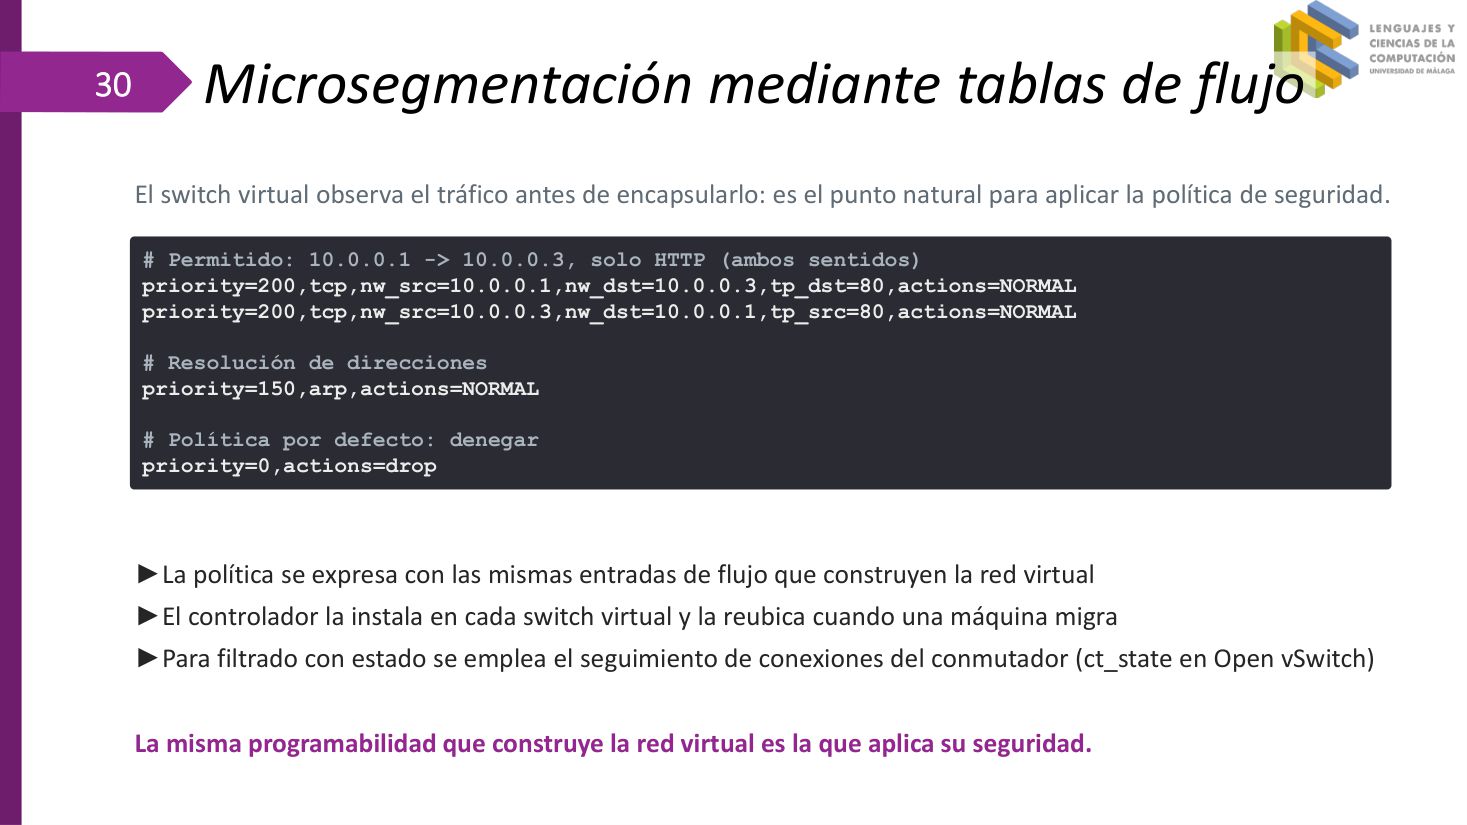
El switch virtual observa el tráfico antes de encapsularlo: es el punto natural para aplicar la política de seguridad.
虚拟交换机在封装之前就能看到流量:它是实施安全策略的天然位置。
► La política se expresa con las mismas entradas de flujo que construyen la red virtual
策略用构建虚拟网络的那同一批流表项来表达。
► El controlador la instala en cada switch virtual y la reubica cuando una máquina migra
控制器把它装到每台虚拟交换机上,并在机器迁移时跟着重新安置。
► Para filtrado con estado se emplea el seguimiento de conexiones del conmutador (ct_state en Open vSwitch)
要做有状态过滤,就用交换机自带的连接跟踪(Open vSwitch 里的 ct_state)。
La misma programabilidad que construye la red virtual es la que aplica su seguridad.
构建虚拟网络的那份可编程能力,也正是实施其安全的那一份。
$ 出处:Tema 1 · T1_4_Redes_Overlay · p.30
# Permitido: 10.0.0.1 -> 10.0.0.3, solo HTTP (ambos sentidos)
priority=200,tcp,nw_src=10.0.0.1,nw_dst=10.0.0.3,tp_dst=80,actions=NORMAL
priority=200,tcp,nw_src=10.0.0.3,nw_dst=10.0.0.1,tp_src=80,actions=NORMAL
# Resolución de direcciones
priority=150,arp,actions=NORMAL
# Política por defecto: denegar
priority=0,actions=drop
| 优先级 | 匹配 | 动作 | 为什么需要 |
|---|---|---|---|
| 200 | TCP 10.0.0.1→10.0.0.3 目的端口 80 | NORMAL | 去方向的 HTTP |
| 200 | TCP 10.0.0.3→10.0.0.1 源端口 80 | NORMAL | 回程(规则不自动镜像,必须显式写) |
| 150 | ARP | NORMAL | 否则 ARP 被默认丢弃,HTTP 也建不起来 |
| 0 | 其余全部 | drop | 默认拒绝(default deny) |
Seguridad del plano de control · 控制平面的安全
▸ 原页截图 p.31
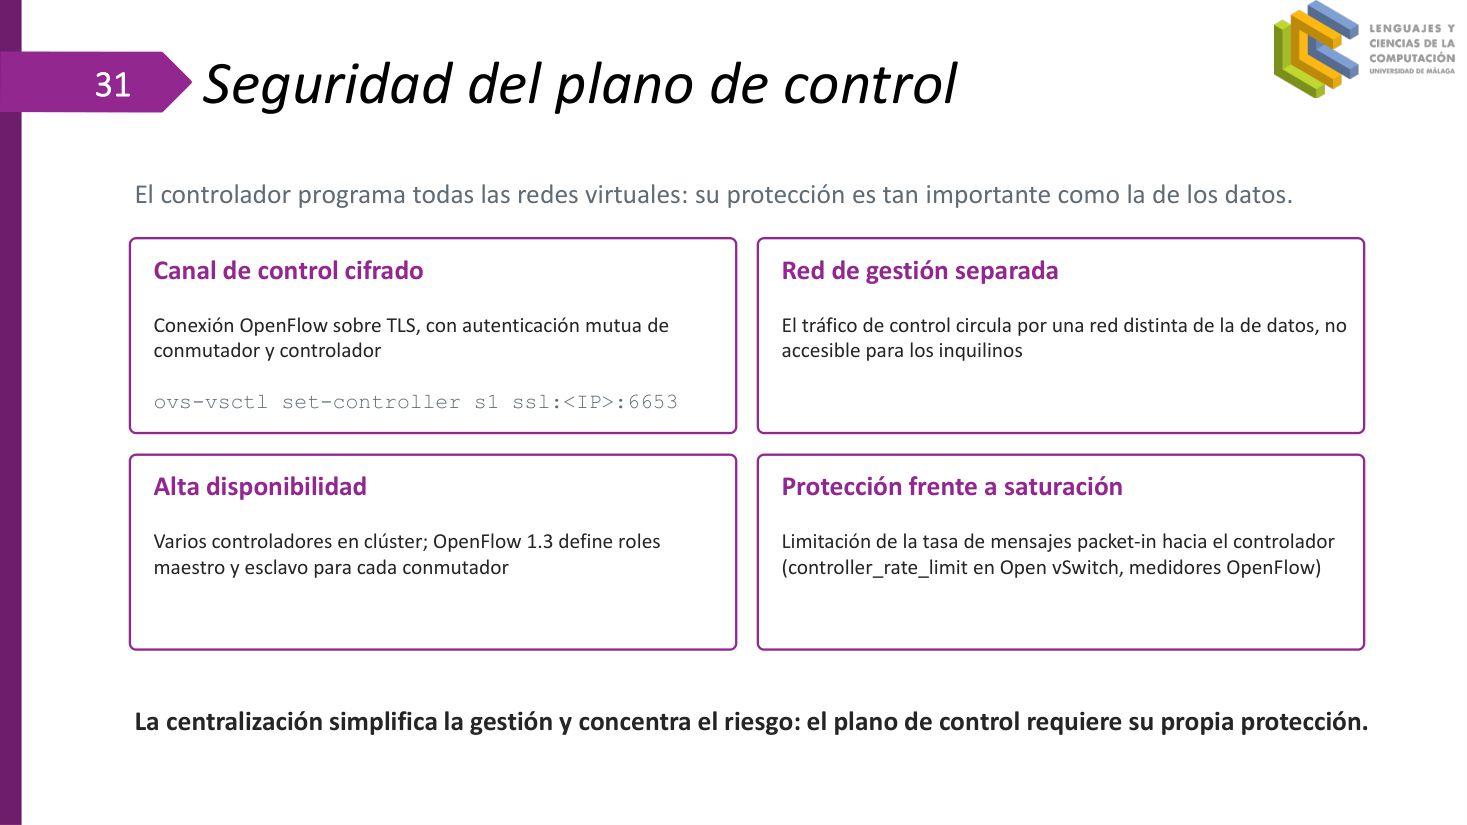
El controlador programa todas las redes virtuales: su protección es tan importante como la de los datos.
控制器编程所有虚拟网络:保护它,和保护数据同等重要。
La centralización simplifica la gestión y concentra el riesgo: el plano de control requiere su propia protección.
集中化简化了管理,也集中了风险:控制平面需要自己的保护措施。
► Canal de control cifrado
控制通道加密。
Conexión OpenFlow sobre TLS, con autenticación mutua de conmutador y controlador
OpenFlow 跑在 TLS 之上,交换机与控制器双向认证。
ovs-vsctl set-controller s1 ssl:<IP>:6653
ovs-vsctl set-controller s1 ssl:<IP>:6653——ssl: 前缀就是「用 TLS 连」。
► Red de gestión separada
独立的管理网络。
El tráfico de control circula por una red distinta de la de datos, no accesible para los inquilinos
控制流量走一条与数据网不同的网络,租户无法访问。
► Alta disponibilidad
高可用。
Varios controladores en clúster; OpenFlow 1.3 define roles maestro y esclavo para cada conmutador
多台控制器组成集群;OpenFlow 1.3 为每台交换机定义了 master 与 slave 角色。
► Protección frente a saturación
防饱和保护。
Limitación de la tasa de mensajes packet-in hacia el controlador (controller_rate_limit en Open vSwitch, medidores OpenFlow)
限制发往控制器的 packet-in 速率(Open vSwitch 的 controller_rate_limit、OpenFlow 计量器)。
| 措施 | 防的是什么 | 关键配置 / 机制 |
|---|---|---|
| 控制通道加密 | 窃听、中间人 | ssl:<IP>:6653,双向证书认证 |
| 独立管理网 | 租户触碰控制流量 | 带外管理 / 单独 VLAN |
| 高可用 | 控制器单点故障 | 集群 + OpenFlow 1.3 master/slave 角色 |
| 限速 | packet-in 洪泛打爆控制器 | controller_rate_limit、OpenFlow meter |
Defensa en profundidad · 纵深防御
▸ 原页截图 p.32
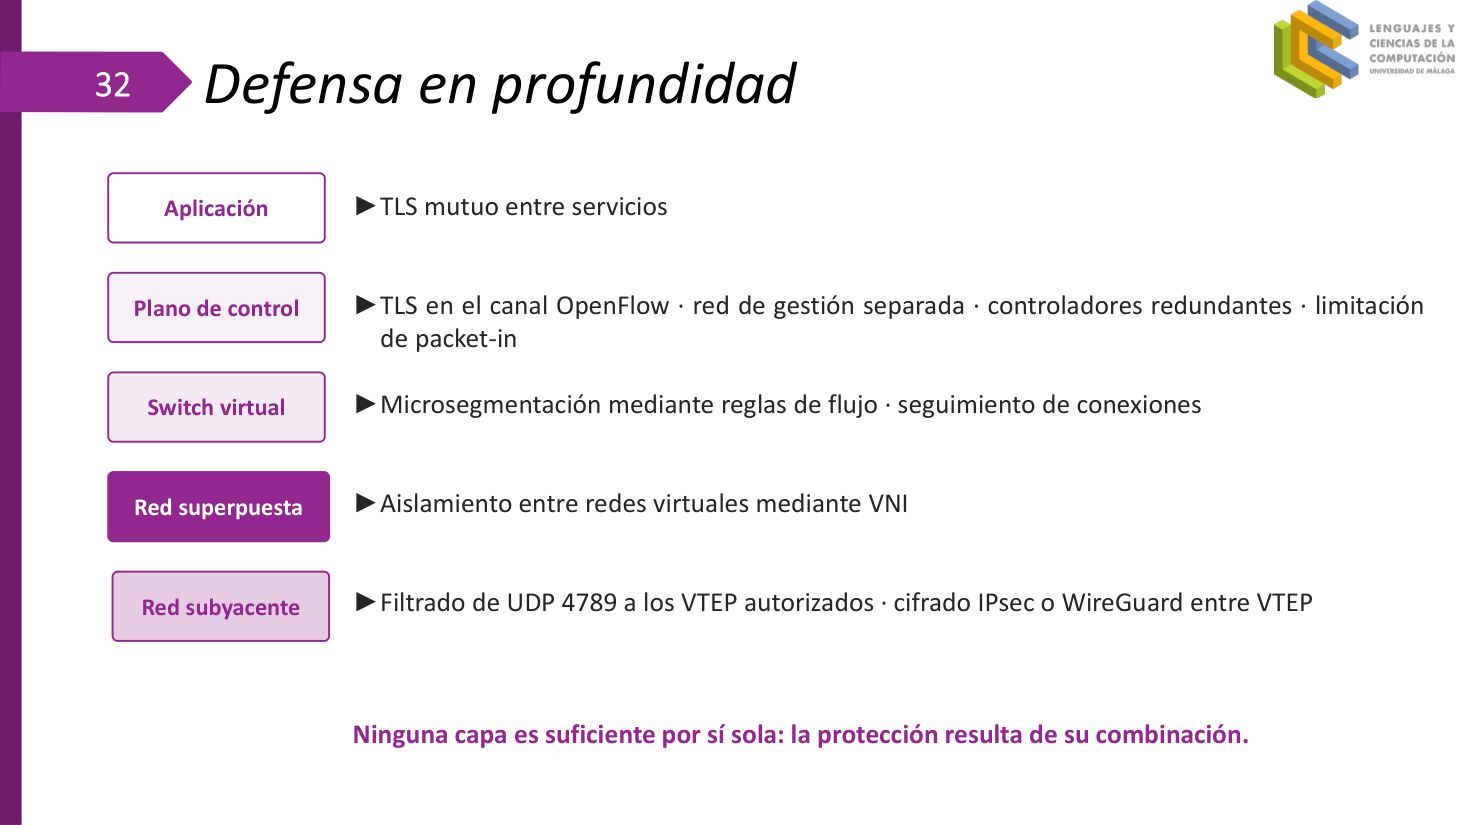
► TLS mutuo entre servicios
服务之间的双向 TLS。
► TLS en el canal OpenFlow · red de gestión separada · controladores redundantes · limitación de packet-in
OpenFlow 通道上的 TLS · 独立管理网 · 冗余控制器 · packet-in 限速。
► Microsegmentación mediante reglas de flujo · seguimiento de conexiones
基于流表规则的微隔离 · 连接跟踪。
► Aislamiento entre redes virtuales mediante VNI
用 VNI 在虚拟网络之间做隔离。
► Filtrado de UDP 4789 a los VTEP autorizados · cifrado IPsec o WireGuard entre VTEP
把 UDP 4789 只放行给授权 VTEP · VTEP 之间用 IPsec 或 WireGuard 加密。
Ninguna capa es suficiente por sí sola: la protección resulta de su combinación.
没有任何单独一层是足够的:保护来自它们的组合。
| 层(de arriba abajo) | 该层的防护 | 挡住什么 |
|---|---|---|
| Aplicación | 服务之间的双向 TLS | 应用数据被窃听 / 篡改 |
| Plano de control | OpenFlow over TLS、独立管理网、冗余控制器、packet-in 限速 | 控制器被攻陷 / 被打爆 |
| Switch virtual | 流表微隔离、ct_state 连接跟踪 | 同一主机内的横向移动 |
| Red superpuesta | VNI 隔离 | 租户之间互相看见 |
| Red subyacente | UDP 4789 只放行授权 VTEP、VTEP 间 IPsec / WireGuard | 隧道被窃听 / 被注入 |
Contenido · 目录(第六节:结论)
▸ 原页截图 p.33
► Virtualización y sus límites
虚拟化及其局限
► Redes virtuales: transporte y control
虚拟网络:传输与控制
► VXLAN
VXLAN
► Plano de control y SDN
控制平面与 SDN
► Seguridad
安全
► Conclusiones
结论
► Bibliografía
参考文献
六、结论与配置复盘
p.34–p.35Conclusiones · 结论
▸ 原页截图 p.34
1. Una red virtual agrupa equipos con topología, direccionamiento y aislamiento propios, con independencia de su ubicación física
1. 虚拟网络把一批设备聚在一起,给它们自己的拓扑、编址和隔离,并且与物理位置无关。
2. Su construcción requiere dos funciones: transporte (encapsulamiento, p. ej. VXLAN) y control (pertenencia y ubicación de cada equipo)
2. 构建它需要两项功能:传输(封装,例如 VXLAN)与控制(每台设备属于哪张网、位于何处)。
3. El
3.
4. A escala, el control debe ser programable: crear o modificar una red virtual se reduce a instalar entradas de flujo
4. 到了规模,控制必须是可编程的:创建或修改一张虚拟网络,被化简为安装流表项。
5. La red superpuesta aísla pero no cifra: su seguridad depende de la protección de la red subyacente
5. 覆盖网络只隔离、不加密:它的安全取决于底层网络的保护。
VXLAN proporciona el mecanismo de transporte; el plano de control programable (SDN) lo hace gestionable a escala.
VXLAN 提供传输机制;可编程控制平面(SDN)让它在大规模下可管理。
| # | 结论关键词 | 一句话记忆 | 对应前文 |
|---|---|---|---|
| 1 | 定义 | 自己的拓扑 + 编址 + 隔离,与位置无关 | p.5、p.9 |
| 2 | 两功能 | transporte(封装)+ control(归属与位置) | p.9–p.11 |
| 3 | VTEP / VNI | VTEP 封解封装,VNI 标识网络 | p.13–p.15 |
| 4 | 规模化 | = 装流表,服务器不再动 | p.22–p.25 |
| 5 | 安全 | aísla pero no cifra | p.28–p.32 |
Configuración de un túnel VXLAN · VXLAN 隧道的三种配置方式
▸ 原页截图 p.35
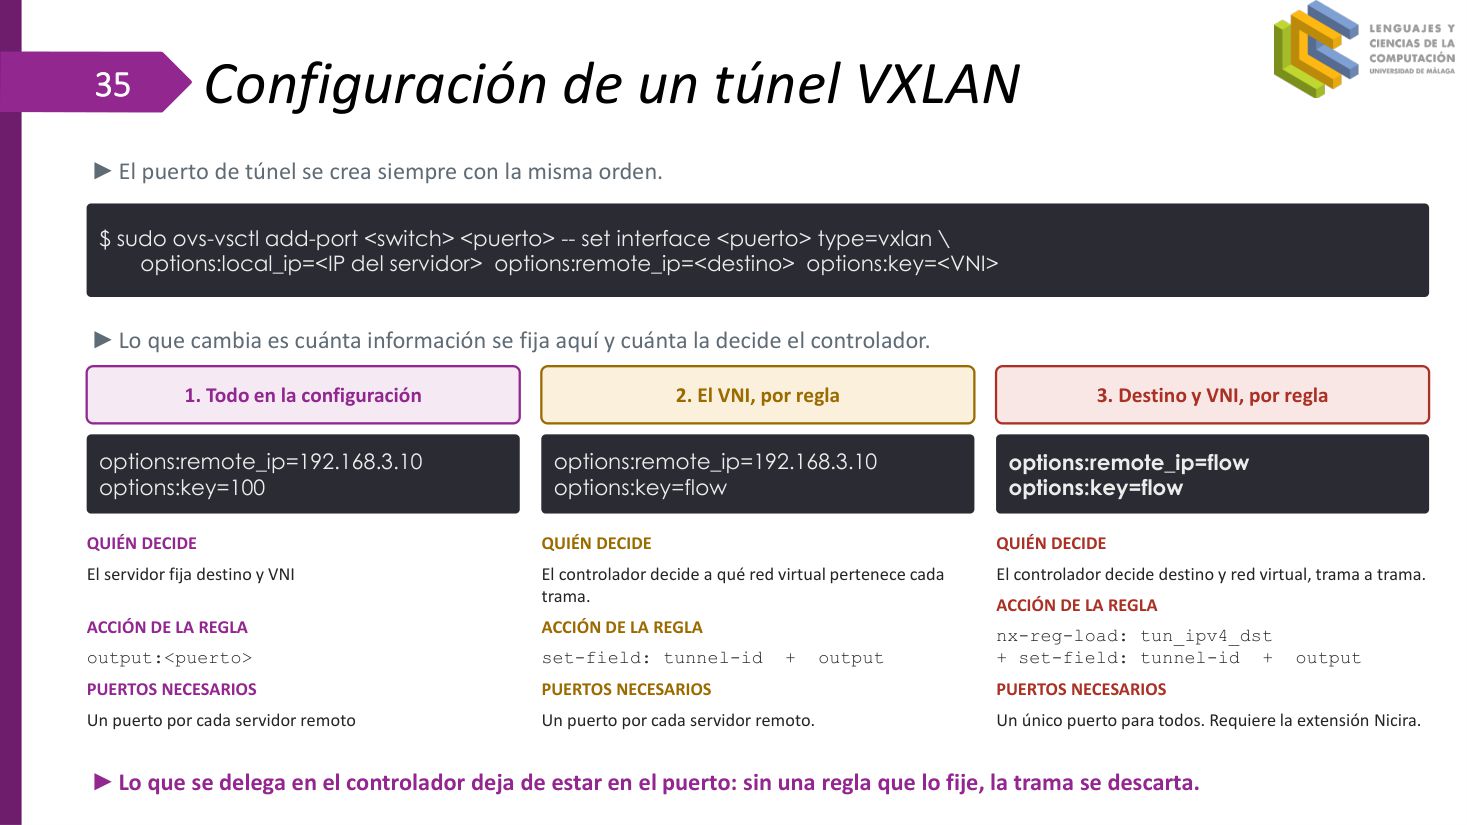
► El puerto de túnel se crea siempre con la misma orden.
隧道端口永远用同一条命令创建。
► Lo que cambia es cuánta información se fija aquí y cuánta la decide el controlador.
变化的是:有多少信息在这里写死,有多少由控制器决定。
► Lo que se delega en el controlador deja de estar en el puerto: sin una regla que lo fije, la trama se descarta.
凡是委托给控制器的,就不再存在于端口上:没有一条规则把它定下来,帧就会被丢弃。
$ 出处:Tema 1 · T1_4_Redes_Overlay · p.35
$ sudo ovs-vsctl add-port <switch> <puerto> -- set interface <puerto> type=vxlan \
options:local_ip=<IP del servidor>  options:remote_ip=<destino>  options:key=<VNI>
1. Todo en la configuración
1. 全部写在配置里。
options:remote_ip=192.168.3.10
remote_ip 写死为 192.168.3.10。
options:key=100
key 写死为 100。
QUIÉN DECIDE — El servidor fija destino y VNI
谁决定:服务器自己定下目的地和 VNI。
ACCIÓN DE LA REGLA — output:<puerto>
规则动作:只需 output:<puerto>。
PUERTOS NECESARIOS — Un puerto por cada servidor remoto
所需端口数:每个远端服务器一个端口。
2. El VNI, por regla
2. VNI 交给规则决定。
options:remote_ip=192.168.3.10
remote_ip 仍是 192.168.3.10。
options:key=flow
key 改为 flow。
QUIÉN DECIDE — El controlador decide a qué red virtual pertenece cada trama.
谁决定:控制器决定每个帧属于哪张虚拟网络。
ACCIÓN DE LA REGLA — set-field: tunnel-id + output
规则动作:set-field: tunnel-id 加 output。
PUERTOS NECESARIOS — Un puerto por cada servidor remoto.
所需端口数:每个远端服务器一个端口。
3. Destino y VNI, por regla
3. 目的地和 VNI 都交给规则决定。
options:remote_ip=flow
remote_ip 也改为 flow。
options:key=flow
key 为 flow。
QUIÉN DECIDE — El controlador decide destino y red virtual, trama a trama.
谁决定:控制器逐帧决定目的地和虚拟网络。
ACCIÓN DE LA REGLA — nx-reg-load: tun_ipv4_dst + set-field: tunnel-id + output
规则动作:nx-reg-load: tun_ipv4_dst + set-field: tunnel-id + output。
PUERTOS NECESARIOS — Un único puerto para todos. Requiere la extensión Nicira.
所需端口数:所有目的地共用一个端口。需要 Nicira 扩展。
| 对比项 | 1. 全部写死 | 2. VNI 由规则定 | 3. 目的地 + VNI 都由规则定 |
|---|---|---|---|
| remote_ip | 192.168.3.10 | 192.168.3.10 | flow |
| key | 100 | flow | flow |
| 谁决定 | 服务器 | 控制器(每帧的 VNI) | 控制器(每帧的目的地 + VNI) |
| 规则动作 | output | set-field: tunnel-id + output | nx-reg-load + set-field + output |
| 端口数 | 每远端服务器 1 个 | 每远端服务器 1 个 | 1 个,通吃所有(需 Nicira 扩展) |
Contenido · 目录(参考文献)
▸ 原页截图 p.36
► Virtualización y sus límites
虚拟化及其局限
► Redes virtuales: transporte y control
虚拟网络:传输与控制
► VXLAN
VXLAN
► Plano de control y SDN
控制平面与 SDN
► Seguridad
安全
► Conclusiones
结论
► Bibliografía
参考文献
七、参考文献
p.37Bibliografía · 参考文献
▸ 原页截图 p.37
1. Mahalingam, M. et al. (2014). Virtual eXtensible Local Area Network (VXLAN): A Framework for Overlaying Virtualized Layer 2 Networks over Layer 3 Networks. RFC 7348, IETF.
1. Mahalingam 等(2014)。《虚拟可扩展局域网(VXLAN):在三层网络上叠加虚拟二层网络的框架》。RFC 7348,IETF。
2. Farinacci, D., Li, T., Hanks, S., Meyer, D. y Traina, P. (2000). Generic Routing Encapsulation (GRE). RFC 2784, IETF.
2. Farinacci、Li、Hanks、Meyer、Traina(2000)。《通用路由封装(GRE)》。RFC 2784,IETF。
3. Sajassi, A. et al. (2018). A Network Virtualization Overlay Solution Using Ethernet VPN (EVPN). RFC 8365, IETF
3. Sajassi 等(2018)。《基于以太网 VPN(EVPN)的网络虚拟化覆盖方案》。RFC 8365,IETF。
4. Koponen, T. et al. (2014). Network Virtualization in Multi-tenant Datacenters. 11th USENIX Symposium on Networked Systems Design and Implementation (NSDI 14).
4. Koponen 等(2014)。《多租户数据中心中的网络虚拟化》。第 11 届 USENIX 网络系统设计与实现研讨会(NSDI 14)。
5. Peterson, L., Cascone, C., O'Connor, B., Vachuska, T. y Davie, B. (2021). Software-Defined Networks: A Systems Approach. Systems Approach LLC. Cap. 8: Network Virtualization. https://sdn.systemsapproach.org
5. Peterson、Cascone、O'Connor、Vachuska、Davie(2021)。《软件定义网络:系统方法》。Systems Approach LLC。第 8 章:网络虚拟化。https://sdn.systemsapproach.org
6. Doherty, J. (2016). SDN and NFV Simplified: A Visual Guide to Understanding Software Defined Networks and Network Function Virtualization. Addison-Wesley. Cap. 10.
6. Doherty(2016)。《SDN 与 NFV 简明教程:理解软件定义网络与网络功能虚拟化的图解指南》。Addison-Wesley。第 10 章。
7. Open vSwitch Documentation: ovs-vswitchd.conf.db(5), opciones remote_ip, local_ip y key de las interfaces de túnel. https://docs.openvswitch.org
7. Open vSwitch 文档:ovs-vswitchd.conf.db(5),隧道接口的 remote_ip、local_ip 与 key 选项。https://docs.openvswitch.org
| 文献 | 对应篇章 | 考点价值 |
|---|---|---|
| RFC 7348(2014) | VXLAN(第三节) | VXLAN 的正式定义、UDP 4789、24 位 VNI |
| RFC 2784(2000) | GRE 对比(p.17) | 协议号 47、无 VNI 语义 |
| RFC 8365(2018) | EVPN / 现代部署(p.23) | 控制平面从数据平面解耦 |
| Koponen, NSDI 2014 | SDN 与 NVP(p.22–p.23) | 多租户网络虚拟化的奠基论文 |
| Peterson et al., 2021 | p.23 引用 | 「网络虚拟化是 SDN 首个广泛应用」的出处 |
| Doherty, 2016 | SDN / NFV 入门 | 第 10 章讲网络虚拟化 |
| Open vSwitch 文档 | p.19、p.24、p.35 | remote_ip / local_ip / key 的权威说明 |
专有名词速记表(A–Z)
共 89 条,覆盖全 37 页的高频术语。第三列点页码直接跳回原页;最后一列只写「一句话 + 最容易被扣分的点」。
| 西语术语 | 中文 | 页码 | 一句话记住 · 易错点 |
|---|---|---|---|
| # | |||
| 4094 | 4094 | p.6 | VLAN 最多 4094 个;VXLAN 用 24 位 VNI 直接跨过这个天花板。 |
| A | |||
| adopción amplia | 广泛采用 | p.23 | SDN 首个被业界广泛采用场景是网络虚拟化,理由是「不碰物理网」。 |
| aislamiento | 隔离 | p.3 | 靠 VNI 做逻辑隔离;隔离 ≠ 加密,原文写 «aísla pero no cifra»。 |
| B | |||
| BGP | BGP | p.22 | Calico 用它分发 Pod 位置,可以完全不封装。 |
| bibliografía | 参考文献 | p.2 | 七条文献,真正要记的是三个 RFC 编号。 |
| bytes | 字节 | p.5 | VXLAN 每包多 50 字节,原文特别强调这个开销。 |
| C | |||
| cabecera VXLAN | VXLAN 头 | p.15 | 8 字节:flags + 24 位 VNI + 保留字段。 |
| centro de datos | 数据中心 | p.6 | 多租户数据中心是覆盖网络的主战场。 |
| centros de datos | 数据中心 | p.22 | 复数形式;Azure、Google 的大规模部署都在这里。 |
| cifrado | 加密 | p.5 | VXLAN 不带加密;要加密靠 IPsec、WireGuard 或 TLS。 |
| CNI 插件 | CNI 插件 | p.26 | 选 CNI 等于选控制平面;Kubernetes 只定接口不管实现。 |
| conclusiones | 结论 | p.2 | 五条结论:定义、两功能、VTEP/VNI、规模化、安全。 |
| conmutadores | 交换机 | p.5 | 物理交换机只看外层,看不到封装里的租户流量。 |
| conmutadores virtuales | 虚拟交换机 | p.14 | vSwitch 在封装前看到流量,是实施策略的天然位置。 |
| control | 控制 | p.1 | 两功能之一:谁属于哪张网、现在在哪台服务器。 |
| controlador | 控制器 | p.23 | 掌握全局视图,机器一动就在秒级重写受影响流表。 |
| controlador central | 集中控制器 | p.22 | OVN-Kubernetes 一行:中心控制器编程 OVS。 |
| D | |||
| datagrama UDP | UDP 数据报 | p.11 | VXLAN 的外层运输容器,目的端口 4789。 |
| datagramas UDP | UDP 数据报 | p.14 | 复数形式;一条隧道承载许多 UDP 数据报。 |
| dinámica | 动态性 | p.20 | 机器不断创建、销毁、迁移,静态配置追不上。 |
| direccionamiento | 编址 | p.3 | 虚拟网络三要素之一,与拓扑、隔离并列。 |
| direccionamiento propio | 自有编址 | p.8 | 每个租户都能用 10.0.0.0/8 而不冲突。 |
| dominio de difusión | 广播域 | p.4 | VLAN 划广播域有 4094 上限;VXLAN 用 VNI 重划。 |
| E | |||
| encaminamiento | 路由 | p.8 | underlay 只做三层转发,不知道上面有虚拟网。 |
| encaminarse | 路由(动词) | p.9 | 动词形式:「被路由」,指包在 underlay 里逐跳前进。 |
| estándar de facto | 事实标准 | p.13 | VXLAN 是事实标准,RFC 7348 只是把它写成文。 |
| etiqueta | 标签 | p.5 | VLAN 标签只有 12 位,这是规模瓶颈的根源。 |
| etiqueta de trama | 帧标签 | p.17 | GRE 没有「帧标签」语义,VXLAN 的 VNI 才有。 |
| F | |||
| fragmenta | 分片 | p.16 | 封装后超 MTU 会分片;应靠调 MTU 避免,而不是让它分。 |
| G | |||
| GRE | GRE | p.9 | IP 协议号 47,能封装但没有「虚拟网络」语义。 |
| H | |||
| hipervisores | 虚拟机监控器 | p.13 | 智能下沉到 hypervisor 里的 vSwitch,物理网保持简单。 |
| I | |||
| infraestructura física | 物理基础设施 | p.10 | 覆盖网络跑在它上面,但不需要它为租户改动。 |
| inquilino | 租户 | p.3 | 租户 = 独立编址 + 逻辑隔离 + 自己的拓扑。 |
| interfaz VXLAN | VXLAN 接口 | p.14 | type=vxlan 的隧道口,每服务器一个即可。 |
| IP 包 | IP 包 | p.11 | underlay 只认 IP 包,对内层帧一无所知。 |
| J | |||
| jumbo frames | 巨型帧 | p.16 | MTU 9000 的链路能轻松容纳 50 字节封装开销。 |
| L | |||
| localización | 定位 | p.20 | 「机器在哪台服务器」只有控制器掌握全局。 |
| M | |||
| MAC | MAC | p.22 | 不同租户可以有相同 MAC,靠 VNI 区分。 |
| malla completa | 全网状 | p.21 | 静态隧道要 N(N−1)/2 条,这是不可扩展的根因。 |
| mecanismo de red virtual | 虚拟网络机制 | p.17 | VXLAN 是机制;完整方案还得配控制平面。 |
| medio de transporte | 传输介质 | p.14 | 与 IP、Ethernet 同级:只搬运,不加密不认证。 |
| microsegmentación | 微隔离 | p.28 | 在 vSwitch 用流表做东西向过滤,默认拒绝。 |
| migrar | 迁移 | p.4 | 迁移后 IP 不变,控制器重装规则即可。 |
| MTU | MTU | p.16 | 1500 − 50 = 1450;不减就会分片或被丢。 |
| multidifusión | 组播 | p.22 | 传统 VXLAN 靠组播找 VTEP;现代用 EVPN 或单播。 |
| N | |||
| NIC | 网卡 | p.14 | 封装/解封装最终由服务器网卡收发包完成。 |
| NIC inteligentes | 智能网卡 | p.13 | 可把 VTEP 卸载到网卡,省 CPU。 |
| O | |||
| overlay | 覆盖网络 | p.10 | 逻辑网络叠在物理网络之上,underlay 不动。 |
| P | |||
| paquete IP | IP 包 | p.11 | 外层是 IP 包,里面裹着完整以太网帧。 |
| pertenencia | 归属 | p.20 | 「属于哪张虚拟网络」是控制功能的另一半。 |
| plano de control | 控制平面 | p.2 | 决定谁在哪;转发平面只负责搬包。 |
| plano de control programable | 可编程控制平面 | p.9 | SDN 的核心:用程序下发流表,而不是改配置文件。 |
| plugin CNI | CNI 插件 | p.26 | Kubernetes 把网络实现整个委托给它。 |
| pod | Pod(容器组) | p.26 | 一个 IP,一个或多个容器;K8s 网络的最小单位。 |
| políticas propias | 自有策略 | p.8 | 每个租户可以带自己的安全策略,互不干扰。 |
| protocolo genérico de encapsulación | 通用封装协议 | p.17 | GRE 的全称;「通用」= 什么都能装,但不标识网络。 |
| R | |||
| reacción | 反应 | p.23 | 创建/销毁/迁移后秒级重写规则,这是 SDN 的理由之一。 |
| red virtual | 虚拟网络 | p.3 | 自有拓扑 + 编址 + 隔离,且与物理位置无关。 |
| redes overlay | 覆盖网络 | p.1 | 复数形式;本讲义标题就是它。 |
| redes virtuales | 虚拟网络 | p.1 | 复数形式;一张物理网上可以有很多张。 |
| reenvío | 转发 | p.3 | 转发平面 vs 控制平面——SDN 把两者分开。 |
| RFC 7348 | RFC 7348 | p.13 | VXLAN 标准(2014);UDP 4789、24 位 VNI 的出处。 |
| router | 路由器 | p.5 | 物理路由器看不到内层,也无法为租户做策略。 |
| S | |||
| salto de nivel 3 | 第三层跳 | p.5 | 每跨一次三层都要解封装再封装,开销大。 |
| SDN | SDN(软件定义网络) | p.1 | 控制与转发分离,控制面可编程。 |
| segmento lógico | 逻辑网段 | p.10 | 逻辑网段可以横跨多台物理交换机。 |
| seguridad | 安全 | p.2 | 五层纵深防御;核心句 «aísla pero no cifra»。 |
| sistema operativo | 操作系统 | p.14 | 隧道端点是服务器 OS 里的一个接口。 |
| subred | 子网 | p.4 | 同一子网可以跨机房——这正是 overlay 的价值。 |
| subredes físicas | 物理子网 | p.10 | 多张物理子网共同承载一张覆盖网络。 |
| T | |||
| tabla de flujos | 流表 | p.24 | 虚拟网络 = priority 300 的那些规则。 |
| topología | 拓扑 | p.3 | 虚拟网络三要素之一,可与物理拓扑完全不同。 |
| topología propia | 自有拓扑 | p.8 | 租户能自己定义谁和谁相连。 |
| trama | 帧 | p.9 | VTEP 把整帧套进外层,原帧一个字节不改。 |
| trama Ethernet | 以太网帧 | p.5 | 被完整封装进 VXLAN,包括原 MAC 头。 |
| trama original | 原始帧 | p.11 | 内层帧原样保留,到对端 VTEP 才解出来。 |
| transporte | 传输 | p.1 | 两功能之一:封装与解封装,例如 VXLAN。 |
| troncal | 干道(trunk) | p.5 | trunk 承载多 VLAN;VXLAN 的 VNI 做同一件事但更多。 |
| túnel | 隧道 | p.5 | 一条点对点逻辑链路,两端是 VTEP。 |
| U | |||
| UDP 数据报 | UDP 数据报 | p.11 | VXLAN 外层用 UDP,目的端口 4789。 |
| underlay | 底层网络 | p.10 | 只运 IP 包,不知道也不关心 overlay 的存在。 |
| V | |||
| Virtualización y sus límites | 虚拟化及其局限 | p.2 | 第一节标题;局限指 VLAN 的 4094 和物理网重配。 |
| visión global | 全局视图 | p.23 | 控制器掌握全网信息;单台服务器只知道自己的。 |
| VLAN | VLAN | p.4 | 12 位标签、4094 个上限,且要逐台交换机配置。 |
| VNI | VNI | p.15 | 24 位,约 1600 万个虚拟网络;一值一网。 |
| VTEP | VTEP | p.22 | 封装/解封装端点,有 underlay IP,是隧道的两端。 |
| VXLAN | VXLAN | p.1 | MAC-in-UDP,事实标准,RFC 7348。 |
| VXLAN 头 | VXLAN 头 | p.15 | 8 字节,关键字段是 24 位 VNI。 |
| VXLAN 接口 | VXLAN 接口 | p.14 | Open vSwitch 里 type=vxlan 的端口。 |
编号规则速记卡
口诀:优先级从大到小、封装从厚到薄——300 定义网络、200 放行政策、150 解析地址、0 一律丢弃;配置三档「全写死 → 只放 VNI → 全交给控制器」,端口数从 N 收到 1。
| 编号 | 原文关键词 | 中文 | 性质归类 | 页 |
|---|---|---|---|---|
| 1 | prioridad 300 | 最高优先级:一条规则对应一台远端机器,由 App 安装、永不老化 | 定义虚拟网络(这就是虚拟网络本身) | p.25 |
| 2 | prioridad 10 | 由 ODL 在主机通信时学习,hard_timeout=300,5 分钟过期 | 发现与转发(不是虚拟网络) | p.25 |
| 3 | priority=200 | 双向 tcp/80 允许,actions=NORMAL | 微隔离·放行规则 | p.30 |
| 4 | priority=150 | arp, actions=NORMAL,地址解析 | 微隔离·辅助规则 | p.30 |
| 5 | priority=0 | actions=drop,默认拒绝 | 微隔离·兜底策略 | p.30 |
| 6 | 1. Todo en la configuración | remote_ip=192.168.3.10 + key=100,全写死在端口上 | 配置层次①:服务器决定一切 | p.35 |
| 7 | 2. El VNI, por regla | key=flow,只把 VNI 交给控制器 | 配置层次②:控制器决定归属 | p.35 |
| 8 | 3. Destino y VNI, por regla | remote_ip=flow + key=flow,一个端口通吃 | 配置层次③:控制器逐帧决定,需 Nicira 扩展 | p.35 |
| 9 | Observación del tráfico | 内层头不加密地穿越网络 | 风险①(对策:IPsec / WireGuard / TLS) | p.29 |
| 10 | Inyección con un VNI ajeno | VXLAN 不认证发送方,可被塞入别的 VNI | 风险②(对策:过滤 UDP 4789 + IPsec 认证端点) | p.29 |
| 11 | Tráfico invisible para los equipos físicos | 内容被封装,物理设备看不见 | 风险③(对策:虚拟交换机上微隔离) | p.29 |
| 12 | Compromiso del controlador | 单点即可编程整张网 | 风险④(对策:TLS + 独立管理网 + 冗余控制器) | p.29 |
| 13 | Saturación del plano de control | packet-in 消息过量 | 风险⑤(对策:限速 + OpenFlow 计量器) | p.29 |
| 14 | Aplicación | 服务之间双向 TLS | 纵深防御·第 1 层 | p.32 |
| 15 | Plano de control | OpenFlow 走 TLS、独立管理网、冗余、限流 | 纵深防御·第 2 层 | p.32 |
| 16 | Switch virtual | 流表微隔离 + ct_state 连接跟踪 | 纵深防御·第 3 层 | p.32 |
| 17 | Red superpuesta | 用 VNI 做虚拟网络间隔离 | 纵深防御·第 4 层 | p.32 |
| 18 | Red subyacente | 过滤 UDP 4789 到授权 VTEP + VTEP 间 IPsec/WireGuard | 纵深防御·第 5 层 | p.32 |
| 19 | 1. Una red virtual agrupa… | 虚拟网络自带拓扑、编址、隔离,与物理位置无关 | 结论① | p.34 |
| 20 | 2. …dos funciones | 构建只需两件事:传输(VXLAN 等封装)与控制(归属与位置) | 结论② | p.34 |
| 21 | 3. El VTEP encapsula… | VTEP 负责封/解封装,VNI 标识虚拟网络 | 结论③(角色分工) | p.34 |
| 22 | 4. A escala, el control debe ser programable | 规模化时控制必须可编程:建网/改网 = 装流表项 | 结论④(为什么需要 SDN) | p.34 |
| 23 | 5. …aísla pero no cifra | overlay 只隔离不加密,安全性取决于底层网 | 结论⑤(最常被考的一句话) | p.34 |
易混概念对照卡
每一对只问一句:差别落在哪一个词上?考前扫一遍,比背定义快。